

Blog
KMS-INTEGRATIONEN
Wir freuen uns, bekannt geben zu können, dass Behörden und Unternehmen, die bereits externe Key-Management-Service-Anbieter (KMS) wie HashiCorp Vault, Oracle Cloud und andere nutzen oder deren Einsatz planen, diese ab heute gemeinsam mit dem walt.id Stack betreiben können, um hochsichere Lösungen für digitale Identitäten und Wallets für Unternehmen und Privatpersonen anzubieten.
Das Entwickler-Dilemma (warum KMS-Integrationen)
Viele unserer Kunden nutzen bereits externe KMS-Anbieter, um kryptografisches Schlüsselmaterial für ihre Angebote abzusichern. Bis heute waren jedoch manuelle Prozesse und individuelle Entwicklungen erforderlich, wenn sie ihre digitalen Identitätsprodukte auf Basis von walt.id über dasselbe KMS-System absichern wollten. Das führte nicht nur zu Frustration und einer längeren Time-to-Market, sondern auch zu Sicherheitsproblemen, da Schlüssel zwischen Systemen übertragen werden mussten.
Deshalb haben wir die Integration entwickelt, um es Unternehmen und Behörden zu erleichtern, die bereits externe KMS-Setups nutzen oder nutzen möchten, und diese mit dem walt.id Stack zu kombinieren. So lassen sich hochsichere digitale Identitätsprodukte schneller und ohne unnötigen Aufwand launchten. Schluss mit manuellen Setups, die Wochen in Anspruch nehmen – eine einzige einfache Konfiguration, die in wenigen Minuten erledigt ist. Da wir uns entschieden haben, alle KMS-Integrationen Open Source bereitzustellen (über den Community Stack), erhält jeder Zugang und profitiert von vollständiger Flexibilität und Erweiterbarkeit.
Was bieten KMS-Integrationen?
Hier ein Überblick über die wichtigsten Funktionen, die die KMS-Integrationen ermöglichen:
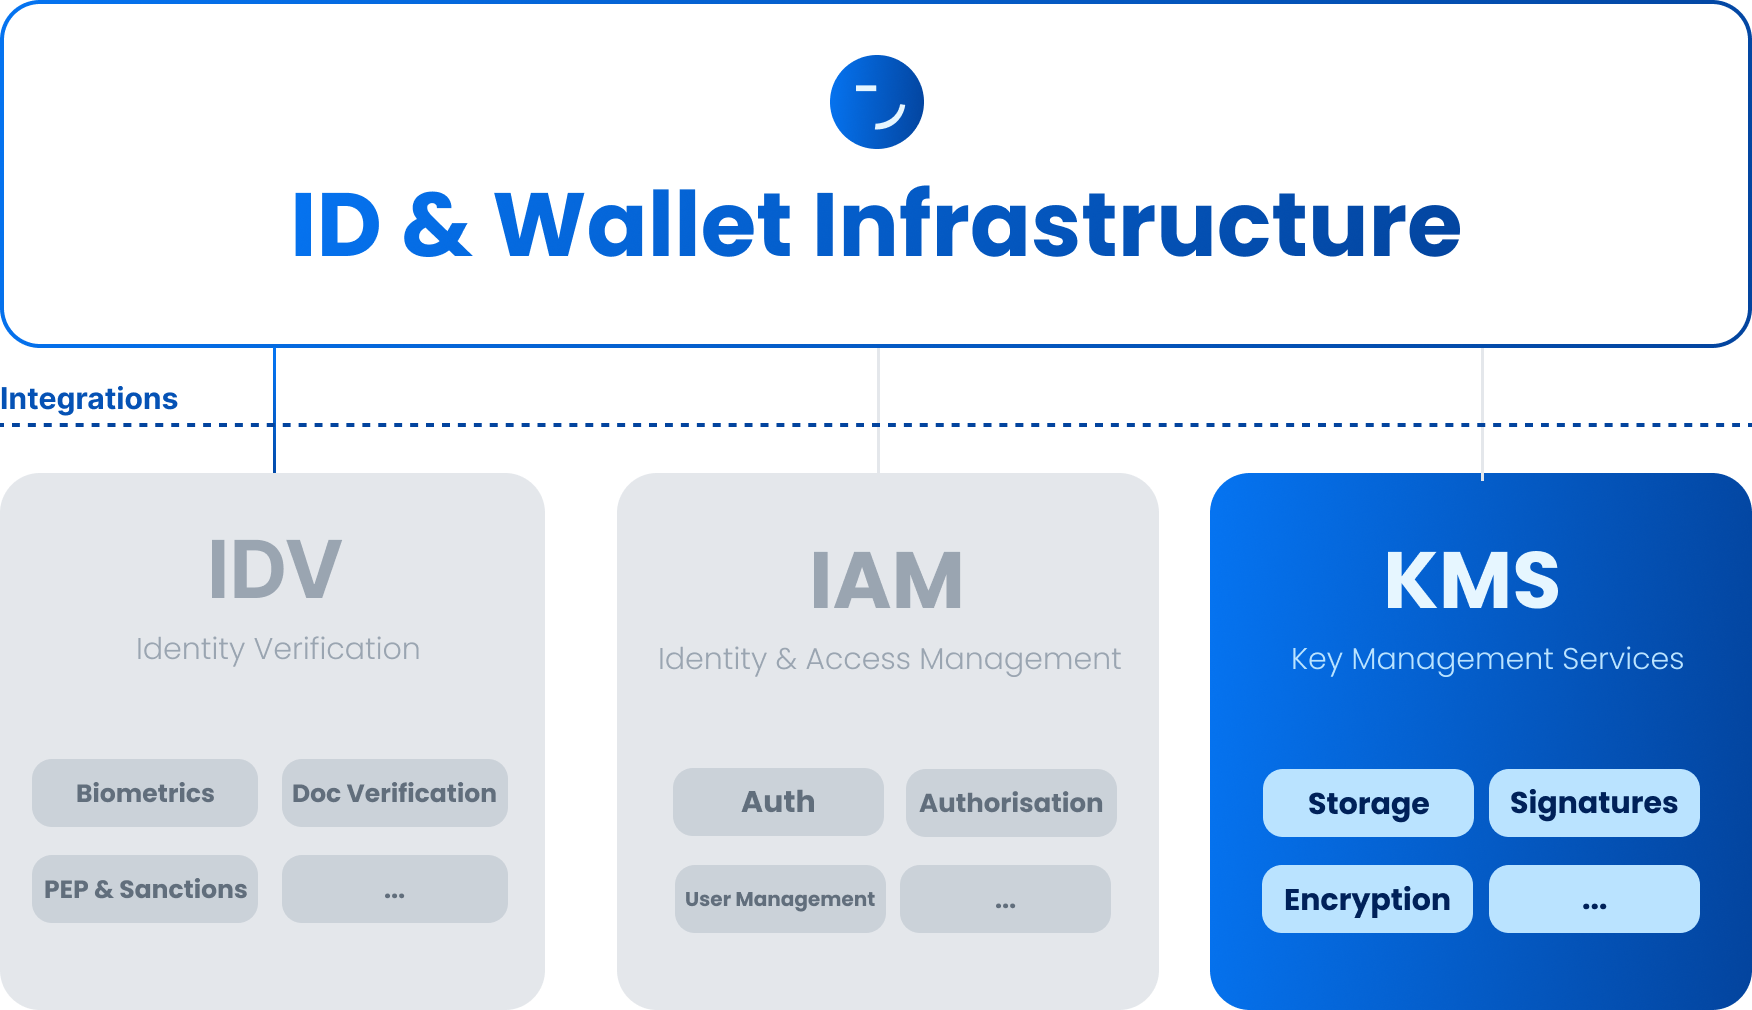
Identitäts-Wallets: Schlüssel für die digitalen Identitäts-Wallets, die über die walt.id Wallet-SDKs und -APIs erstellt werden, werden jetzt in der hochsicheren KMS-Umgebung erzeugt und gespeichert.
Digitale Signaturen: Signaturen, die für die Ausstellung und Präsentation digitaler Credentials über die walt.id Issuer-, Wallet- oder Verifier-APIs und -SDKs erforderlich sind, werden jetzt innerhalb der sicheren Umgebung des KMS-Anbieters erzeugt.
Wie funktioniert es?
Bei der Nutzung eines externen KMS (Key Management System) im walt.id Stack werden Schlüssel für Wallets dort erzeugt und gespeichert. Auch Signaturen für die Ausstellung und Präsentation digitaler Credentials werden in der KMS-Umgebung erstellt. Das walt.id System stellt lediglich Schlüssel-Metadaten, die erforderlichen Zugangsdaten und den zu signierenden Inhalt bereit. Durch diesen Prozess verlassen private Schlüssel nie die sichere KMS-Umgebung, was das Risiko der Offenlegung und des Diebstahls privater Schlüssel reduziert.
KMS-Anbieter
Nachfolgend finden Sie eine Liste der KMS-Anbieter, die wir derzeit unterstützen. Wenn Sie einen Anbieter nutzen möchten, der noch nicht aufgeführt ist, lassen Sie es uns bitte hier wissen.