

Blog
Intégrations KMS
Nous avons le plaisir d'annoncer qu'à compter d'aujourd'hui, les administrations et les entreprises qui utilisent déjà ou prévoient d'utiliser des fournisseurs externes de services de gestion de clés (KMS) tels que Hashicorp Vault, Oracle Cloud et d'autres, peuvent désormais les exploiter avec la stack walt.id pour proposer des solutions d'identité numérique et de portefeuilles hautement sécurisées aux entreprises et aux particuliers.
Le dilemme des développeurs (pourquoi les intégrations KMS)
Nombre de nos clients utilisent déjà des fournisseurs KMS externes pour sécuriser le matériel cryptographique de leurs offres. Mais jusqu'à aujourd'hui, s'ils souhaitaient également sécuriser leurs produits d'identité numérique reposant sur walt.id via le même système KMS, des processus manuels et des développements sur mesure étaient nécessaires. Cela générait non seulement de la frustration et un délai de mise sur le marché plus long, mais introduisait aussi des problèmes de sécurité, les clés devant être transférées entre les systèmes.
C'est pourquoi nous avons développé cette intégration, afin de permettre aux entreprises et aux administrations qui utilisent déjà ou souhaitent utiliser leurs configurations KMS externes de les faire fonctionner avec la stack walt.id. Elles pourront ainsi lancer plus rapidement des produits d'identité numérique hautement sécurisés, sans complications. Fini les configurations manuelles qui prennent des semaines : une seule configuration simple, réalisée en quelques minutes. Comme nous avons décidé d'ouvrir le code source de toutes les intégrations KMS (via la Community Stack), tout le monde y aura accès et bénéficiera d'une flexibilité et d'une extensibilité totales.
Que proposent les intégrations KMS ?
Voici un aperçu des principales capacités offertes par les intégrations KMS :
Portefeuilles d'identité numérique : les clés des portefeuilles d'identité numérique créés via les SDK et API de portefeuille walt.id sont désormais générées et stockées dans l'environnement hautement sécurisé du KMS.
Signatures électroniques : les signatures requises pour la délivrance et la présentation d'attestations numériques, initiées via les API et SDK Issuer, Wallet ou Verifier de walt.id, sont désormais créées dans l'environnement sécurisé du fournisseur KMS.
Comment ça fonctionne ?
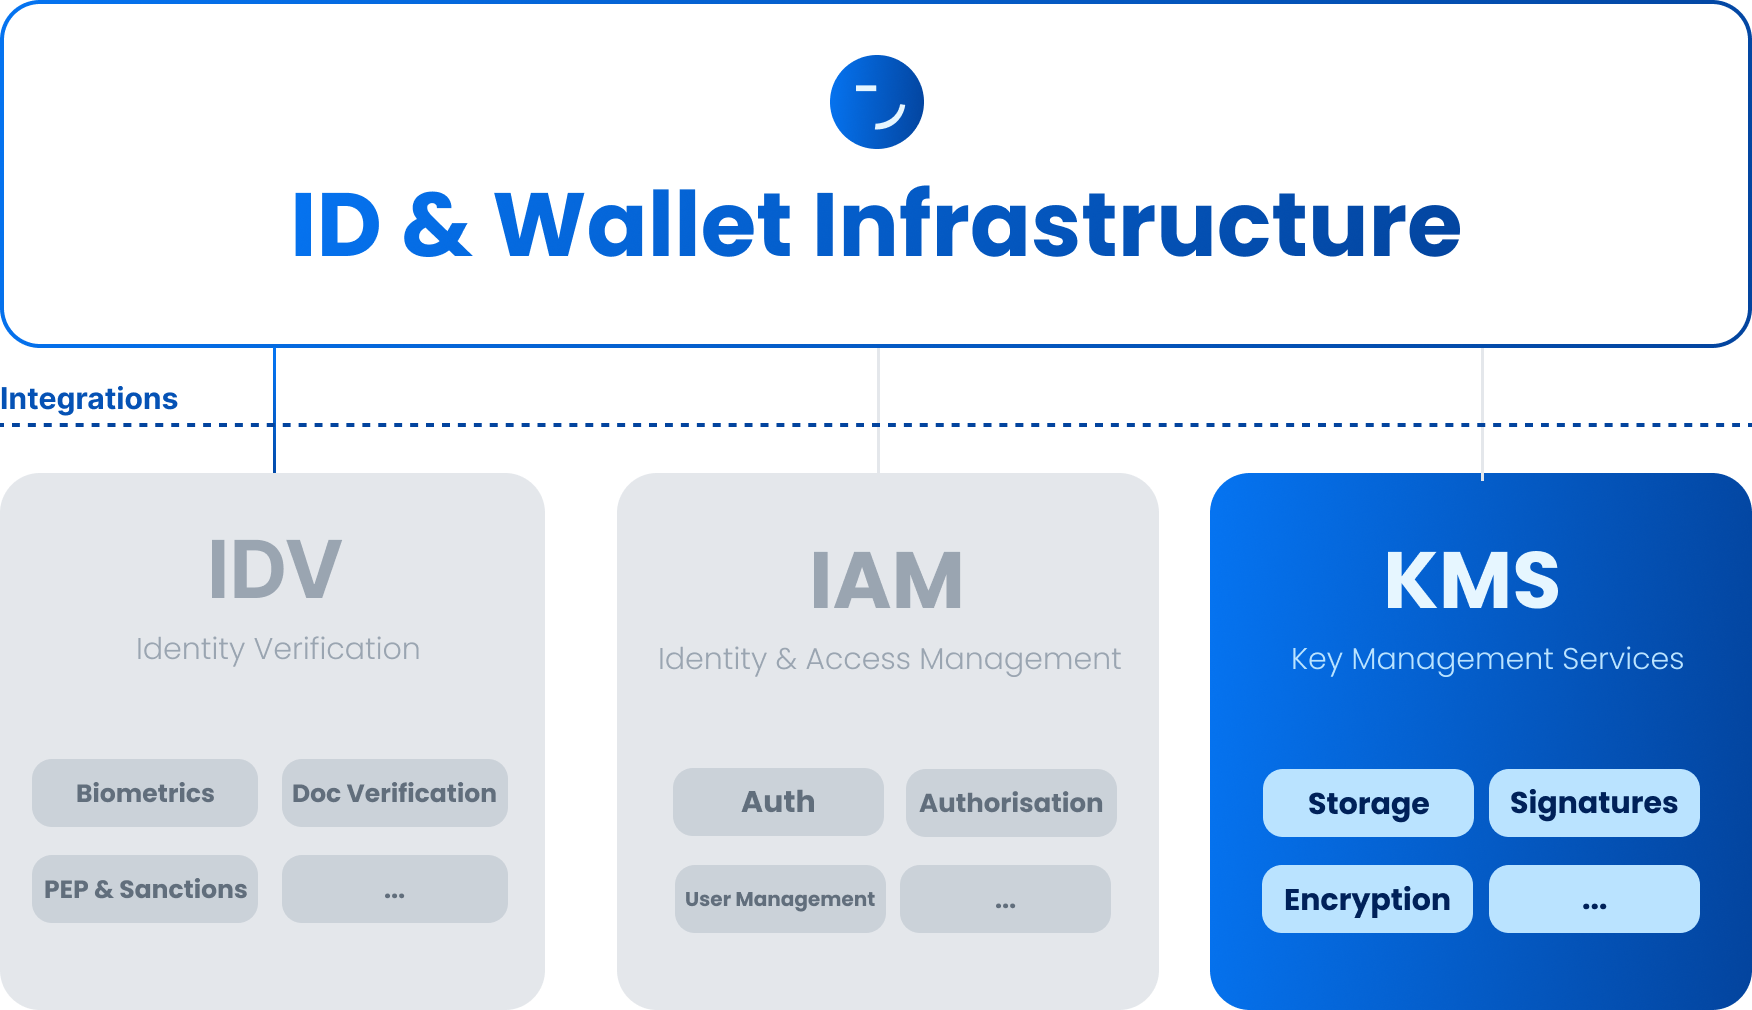
Lors de l'utilisation d'un KMS (système de gestion de clés) externe dans la stack walt.id, les clés des portefeuilles sont générées et stockées dans ce système. Les signatures pour la délivrance et la présentation d'attestations numériques sont également créées dans l'environnement KMS. Le système walt.id ne fournit que les métadonnées des clés, les identifiants d'accès requis et le contenu à signer. Ainsi, les clés privées ne quittent jamais l'environnement KMS sécurisé, ce qui réduit le risque d'exposition et de vol de clés privées.
Fournisseurs KMS
Voici la liste des fournisseurs KMS actuellement pris en charge. Si vous souhaitez en utiliser un qui n'y figure pas encore, n'hésitez pas à nous le faire savoir ici.