

White Paper
Einführung in die selbstbestimmte Identität.
Zusammenfassung | TL;DR
Was ist selbstbestimmte Identität?
Selbstbestimmte Identität (SSI) gibt Menschen und Organisationen die volle Kontrolle über ihre Daten und ermöglicht es ihnen, ihre eigene Identität mitzubringen. Dadurch kann jeder mit SSI nachweisen, wer er ist und potenziell alles über sich – in Online- und Offline-Interaktionen.
Warum SSI nutzen?
SSI bietet zahlreiche Vorteile gegenüber traditionellen Ansätzen für digitale Identitäten – für Menschen ebenso wie für Organisationen. So werden Nutzerinteraktionen müheloser, was zu besseren Erfahrungen für Menschen führt und gleichzeitig den Onboarding-Aufwand für Diensteanbieter minimiert, etwa indem Benutzernamen, Passwörter, Formulare oder Online-Identifizierungsprozesse überflüssig werden. Dadurch lassen sich Online-Betrug und Identitätsdiebstahl verhindern und die Sicherheit erhöhen.
Letztlich sind die Anwendungsfälle nahezu unbegrenzt: von offiziellen Identitätsdokumenten, die für Reisen oder KYC („Know Your Customer“) benötigt werden, bis hin zu Diplomen und Zertifikaten, die für bestimmte Dienstleistungen erforderlich sind, oder sozialen Informationen für individuellere und einzigartigere Erlebnisse.
Darüber hinaus setzen Regierungen weltweit – von Amerika über Europa bis APAC – und Unternehmen aller Branchen auf dieses neue Identitätsparadigma. Neue Regulierungen wie die europäische „eIDAS 2“ werden die Einführung nutzerzentrierter und nutzergesteuerter Identitäten sogar verpflichtend machen.
Wie SSI funktioniert
Funktional ermöglicht SSI Regierungen und Unternehmen, digitale Identitätsdokumente in Form von „Verifiable Credentials“ an Bürger, Nutzer und andere Stakeholder auszustellen. Diese Credentials können alles sein (etwa ein Reisepass, ein Diplom oder ein Busticket). Sie werden in digitalen Wallets gespeichert und verwaltet und können von jedem, mit dem sie geteilt werden, zuverlässig verifiziert werden.
Technisch setzt SSI auf eine Reihe von Konzepten (wie Trust Registries, Schlüssel, dezentrale Identifikatoren, Verifiable Credentials, Authentifizierungsprotokolle), die sich als Bausteine verstehen lassen, die in verschiedenen Varianten verfügbar sind und unterschiedlich zusammengesetzt werden können. Daraus ergeben sich verschiedene „Spielarten“ bzw. Wege zur Implementierung von SSI, weshalb ein grundlegendes Verständnis der Technologien besonders wichtig ist.
Wie Sie loslegen
Nach unserer Erfahrung ist der Aufbau eines Pilotprojekts der beste Einstieg und der effektivste Weg, um schnell Wissen aufzubauen und den Nutzen (ROI) von SSI für Ihre Organisation zu belegen.
Was ist selbstbestimmte Identität (SSI)?
Selbstbestimmte Identität (SSI) ist ein nutzerzentrierter Ansatz für digitale Identitäten, der Menschen und Organisationen die volle Kontrolle über ihre Daten gibt. Dadurch kann jeder mit SSI seine Daten einfach teilen und seine Identität zuverlässig nachweisen (also wer er ist und alles über sich), ohne Sicherheit oder Privatsphäre zu opfern.
Mit anderen Worten: SSI ermöglicht es Ihnen, Ihre eigene Identität mitzubringen – und das gilt potenziell für jede Art von Information, von Ihrer Kernidentität (z. B. Name, Alter, Adresse) über Bildungs- und Berufsnachweise, Gesundheits- und Versicherungsdaten bis hin zu Bankkonto- und Finanzinformationen.
Darüber hinaus lässt sich SSI nicht nur für die digitalen Identitäten von Menschen nutzen, sondern auch für die von Organisationen und Dingen (IoT).
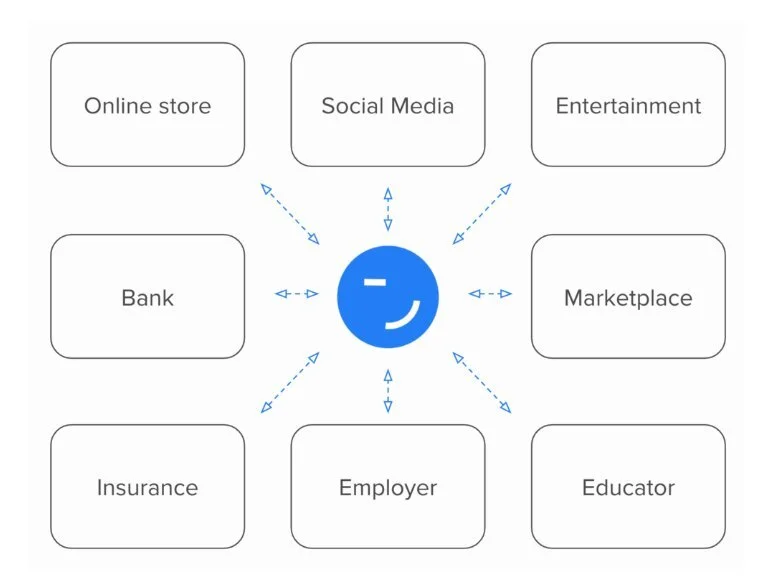
Letztlich verspricht SSI eine digitale Welt, in der Interaktionen mühelos und sorgenfrei sind. Es ist schlicht der nächste evolutionäre Schritt im Identitätsmanagement – ein neues Paradigma, in dem unsere digitalen Identitäten nicht länger fragmentiert und in Silos eingeschlossen sind, die unter der Kontrolle anderer stehen, sondern allein uns zur Verfügung stehen, um sicher und privat geteilt zu werden.
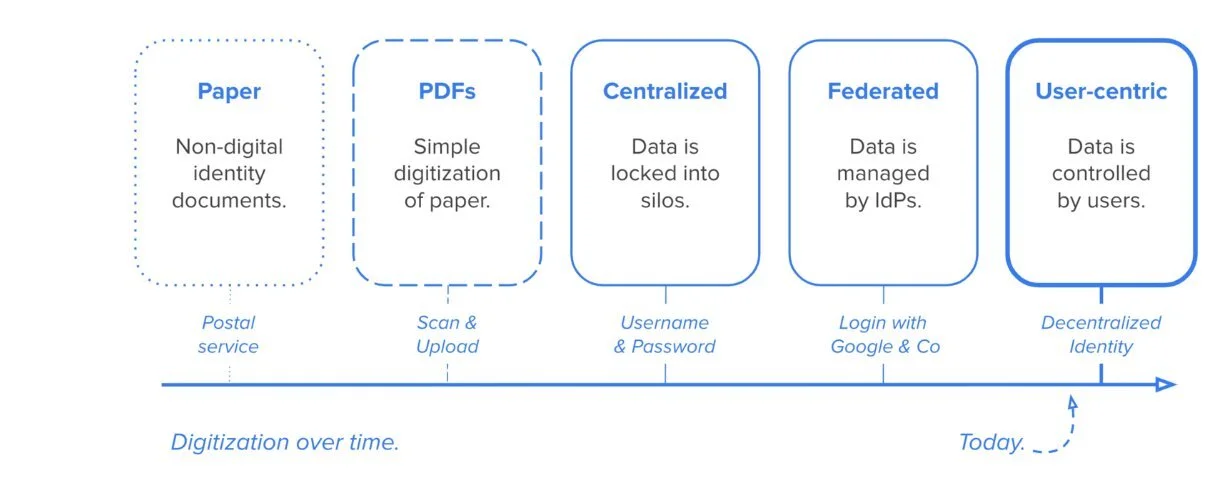 Wenn Sie mehr über die Evolution der digitalen Identität erfahren und verstehen möchten, wie sich SSI von traditionellen Ansätzen wie der Föderierten Identität („Login mit Google & Co“) unterscheidet, lesen Sie unsere Einführung in die digitale Identität.
Warum selbstbestimmte Identität nutzen?
Seit einigen Jahrzehnten erleben wir einen Prozess der Digitalisierung, der sich global und branchenübergreifend vollzieht. Dieser Prozess begann bescheiden, beschleunigte sich mit dem Aufkommen von Smartphones, die die digitale Welt in unsere Taschen brachten, und noch drastischer mit dem Ausbruch von COVID, der die Welt zwang, von persönlichen Interaktionen auf digitale umzustellen.
Doch es ist kein Geheimnis, dass das Internet ohne eine Identitätsschicht gebaut wurde. Je digitaler die Welt wird, desto mehr sehen wir uns mit scheinbar unüberwindbaren Problemen konfrontiert. Mit anderen Worten: Die Digitalisierung hat viele Vorteile, aber sie hat ihren Preis:
- Fehlende Kontrolle über Daten: Macht konzentriert sich in den Händen weniger Unternehmen, die Daten effektiv kontrollieren und Nutzer binden.
- Datenschutzprobleme: Weil Nutzer ihre Daten nicht kontrollieren, kam es zu Datenschutzskandalen und einem schwindenden Vertrauen in Datenaggregatoren.
- Compliance-Probleme: Online-Diensteanbieter müssen Nutzerdaten zentral speichern und verwalten, was sie regulatorisch angreifbar macht.
- Sicherheitsprobleme: Herkömmliche Methoden zur Absicherung des Zugriffs auf Dienste und Nutzerdaten – insbesondere die passwortbasierte Authentifizierung – erwiesen sich als unzuverlässig und verursachten unzählige Datenschutzverletzungen in großem Umfang.
- Betrug und Identitätsdiebstahl: Mangels zuverlässiger Authentifizierungs- und Identifizierungswerkzeuge blühen Identitätsdiebstahl und andere Betrugsarten. Online-Diensteanbieter und Marktplätze haben Mühe, vertrauenswürdige Interaktionen zu gewährleisten.
- Umständliche Nutzererfahrung: Nutzer müssen mit verschiedenen Authentifizierungsmethoden (z. B. Passwörtern) jonglieren und langwierige Online-Identifizierungsprozesse durchlaufen.
SSI verspricht, diese Probleme zu lösen, indem es Nutzern die Kontrolle über ihre Daten gibt und es ihnen ermöglicht, ihre Daten nahtlos, privat, sicher und zu ihren eigenen Bedingungen zu teilen.
Nutzen für Menschen
SSI gibt Menschen die Kontrolle über ihre Daten und ermöglicht vertrauenswürdige, mühelose digitale Interaktionen:
- Nutzererfahrung: Mit SSI können Menschen ihre Daten mühelos mit anderen teilen. Traditionelle Ansätze wie Formulare und Uploads werden durch einfache One-Click-Erlebnisse ersetzt.
- Kontrolle: Die nutzerzentrierte Architektur von SSI gibt Menschen die volle Kontrolle über ihre Daten – bei Speicherung, Zugriff und Portabilität.
- Unabhängigkeit: Kontrolle über Daten bedeutet auch, dass Menschen nicht länger gebunden sind, denn sie profitieren von Datenportabilität und können ihre Daten mitnehmen, wohin sie auch gehen.
- Vertrauenswürdige Interaktionen: Einer der größten Vorteile von SSI ist, dass potenziell jede Art von Daten verifizierbar wird, um Betrug und Scams einschließlich Identitätsdiebstahl zu verhindern.
- Sicherheit: SSI mindert das Risiko von Datenschutzverletzungen oder Datenlecks, indem zentrale Angriffsvektoren wie Passwörter oder die zentrale Speicherung von Daten eliminiert werden.
- Privatsphäre: Das nutzerzentrierte Design von SSI und die Unterstützung selektiver Offenlegung sowie anderer Techniken zur Datenminimierung gewährleisten Privatsphäre.
Nutzen für Organisationen
SSI ermöglicht Organisationen, ihr Angebot zu verbessern, Prozesse zu straffen und verschiedene Geschäftsrisiken zu mindern:
- Conversion und Stakeholder-Zufriedenheit: Organisationen können ihren Stakeholdern einen nahtloseren Zugang zu Diensten oder Produkten bieten, was zu höheren Conversion-Raten, weniger Helpdesk-Anfragen und insgesamt höherer Stakeholder-Zufriedenheit führt.
- Datenqualität: SSI ermöglicht Organisationen, zuverlässige Daten über ihre Stakeholder zu erhalten, die von vertrauenswürdigen Dritten verifiziert und signiert sind.
- Betrugsprävention: Organisationen können verschiedene Arten von missbräuchlichem Verhalten verhindern – von SPAM bis hin zu Identitätsdiebstahl und Dokumentenfälschung.
- Sicherheit: Organisationen können das Risiko von Datenschutzverletzungen mindern oder diese sogar verhindern, indem sie Risikofaktoren wie Passwörter und aggregierte Datenspeicherung eliminieren.
- Compliance: Organisationen erfüllen Datenschutz- und Privatsphäre-Anforderungen von vornherein, dank nutzerzentriertem Daten- und Einwilligungsmanagement.
Anwendungsfälle
Digitale Identität ist für jede Regierung und jedes Unternehmen wichtig. Es gibt keinen Sektor und keine Branche, die ohne sie auskäme. Daher sind die Anwendungsfälle nahezu unbegrenzt.
Die Beispiele reichen von offiziellen Identitätsdokumenten, die für Reisen oder KYC („Know Your Customer“) benötigt werden, bis hin zu Diplomen und Zertifikaten, die für bestimmte Dienstleistungen erforderlich sind, oder sozialen Informationen für individuellere und einzigartigere Erlebnisse.

Akzeptanz
Große Akteure aus dem öffentlichen und privaten Sektor setzen auf SSI – ein Prozess, der durch neue Regulierungen und die globale Standardisierung der zugrunde liegenden Technologien und Protokolle vorangetrieben wird:
- Öffentlicher Sektor – Supranationale Organisationen (Europäische Union) und einzelne Regierungen in Europa, Amerika (USA, Lateinamerika) und Asien (APAC) fördern die Entwicklung von Lösungen, passen regulatorische Regelwerke an und bauen Pilotprojekte auf.
- Privater Sektor – Weltweit starten Start-ups, Scale-ups und große Unternehmen Projekte in nahezu jeder Branche, etwa im Banking, bei Finanzdienstleistungen, Versicherungen, Bildung, HR/Personalwesen, Handel, Lieferketten, Gesundheitswesen, Mobilität und Gastgewerbe.
Ausgewählte Beispiele für Anwender:
- Europäische Union: Die Kommission und alle Mitgliedstaaten haben das „European Self-Sovereign Identity Framework (ESSIF)“ und die „European Blockchain Service Infrastructure (EBSI)“ geschaffen, die Standards für ein europäisches SSI-Ökosystem bereitstellen. Darüber hinaus wurde eine neue Verordnung namens „eIDAS 2“ angekündigt, die die Einführung europäischer ID-Wallets (EUDI-Wallets) und damit ein nutzerzentriertes Identitätsökosystem verpflichtend machen wird.
Auf Basis dieser Entwicklungen bauen Länder wie Deutschland, Frankreich, Spanien, die Niederlande, Belgien, die Slowakei, Slowenien, Luxemburg, Litauen, Griechenland, Finnland, Rumänien und Kroatien Pilotprojekte auf, und einige planen bereits die Einführung von Produktivsystemen innerhalb der nächsten zwei Jahre.
- Amerika: Die Vereinigten Staaten von Amerika fördern über das US Department of Homeland Security die Entwicklung von SSI-Lösungen für spezifische Anwendungsfälle im öffentlichen Sektor (z. B. Visa, Zoll). Regionalregierungen in Kanada (British Columbia, Ontario) haben bereits Projekte gestartet (z. B. ein öffentliches Verzeichnis verifizierbarer Unternehmensdaten). In Südamerika entstehen Identitätsökosysteme wie „LACChain“.
- APAC: Kürzlich wurden Projekte in Ländern wie Singapur und Australien bekannt, was die globale Reichweite von SSI ebenso verdeutlicht wie die Tatsache, dass Amtsträger die Vorteile dieses neuen Identitätsparadigmas und ihre Rolle als Treiber der Akzeptanz verstehen.
- Privater Sektor: Auf globaler Ebene haben Unternehmen aller Größen begonnen, in SSI zu investieren. Beispiele sind eine wachsende Zahl von Banken und Finanzdienstleistern, Technologieunternehmen wie Microsoft, Workday, Salesforce und SAP sowie Organisationen aus nahezu allen anderen Branchen.
Die folgende Grafik aus unserem White Paper mit der Boston Consulting Group (BCG) zeigt ausgewählte Anwendungsfälle und ihre erwartete Zeit bis zur Akzeptanz im Verhältnis zueinander:

So funktioniert es
Um ein mentales Modell von SSI zu entwickeln und zu verstehen, wie es funktioniert, müssen Sie zwei Perspektiven betrachten:
Die funktionale Perspektive, bei der es darum geht, die Auswirkungen von SSI auf seine Anwender und den Markt zu verstehen, insbesondere was SSI ermöglicht (was ohne SSI nicht möglich wäre).
Die technische Perspektive, bei der es darum geht, die Technologien zu verstehen, auf denen SSI aufbaut, und ihre Eigenschaften, die überhaupt erst die Funktionalität von SSI hervorbringen.
Funktionale Perspektive
SSI ermöglicht es uns, digitale Identität so zu modellieren, wie wir es aus der nicht-digitalen Welt auf Basis von Papierdokumenten und Karten gewohnt sind. Es gibt nur einige kleine Unterschiede.
Anstatt dass unsere Identitätsdokumente aus Papier oder Plastik bestehen, sind sie beispielsweise digitale Credentials aus Bits und Bytes, und anstatt sie in Wallets aus Leder aufzubewahren, werden sie in digitalen Wallets auf unseren Smartphones gespeichert. Wichtig ist, dass diese digitalen Credentials von jedem, mit dem sie geteilt werden, online oder offline zuverlässig verifiziert werden können.
Auf diese Weise ermöglicht SSI dezentrale Ökosysteme, in denen verschiedene Parteien identitätsbezogene Informationen austauschen und verifizieren können. Diese Ökosysteme gleichen dreiseitigen Marktplätzen, sodass jede Partei drei Rollen einnehmen kann:
- Aussteller – Parteien, die identitätsbezogene Daten in Form digitaler Credentials an Personen oder Organisationen („Holder“) „ausstellen“. Sie sind die ursprünglichen Datenquellen eines SSI-Ökosystems. Zum Beispiel stellt eine Behörde digitale Pässe für Bürger aus oder eine Universität stellt Absolventen digitale Diplome aus.
- Holder – Einzelpersonen oder Organisationen, die digitale Credentials mit Daten über sich selbst aus verschiedenen Quellen („Aussteller“) erhalten. Durch das Aggregieren und Speichern solcher Credentials in digitalen Wallets können Holder ganzheitliche digitale Identitäten aufbauen, die unter ihrer Kontrolle stehen und einfach mit Dritten („Verifier“) geteilt werden können.
- Verifier – Parteien, die auf Daten angewiesen sind, um Produkte und Dienstleistungen bereitzustellen, können Daten, die von anderen („Holder“) bereitgestellt wurden, zuverlässig verifizieren und verarbeiten. Verifier, auch „Relying Parties“ genannt, sind in der Regel Organisationen oder Einzelpersonen in ihrer beruflichen Funktion.
Die drei für SSI-Ökosysteme erforderlichen Rollen:
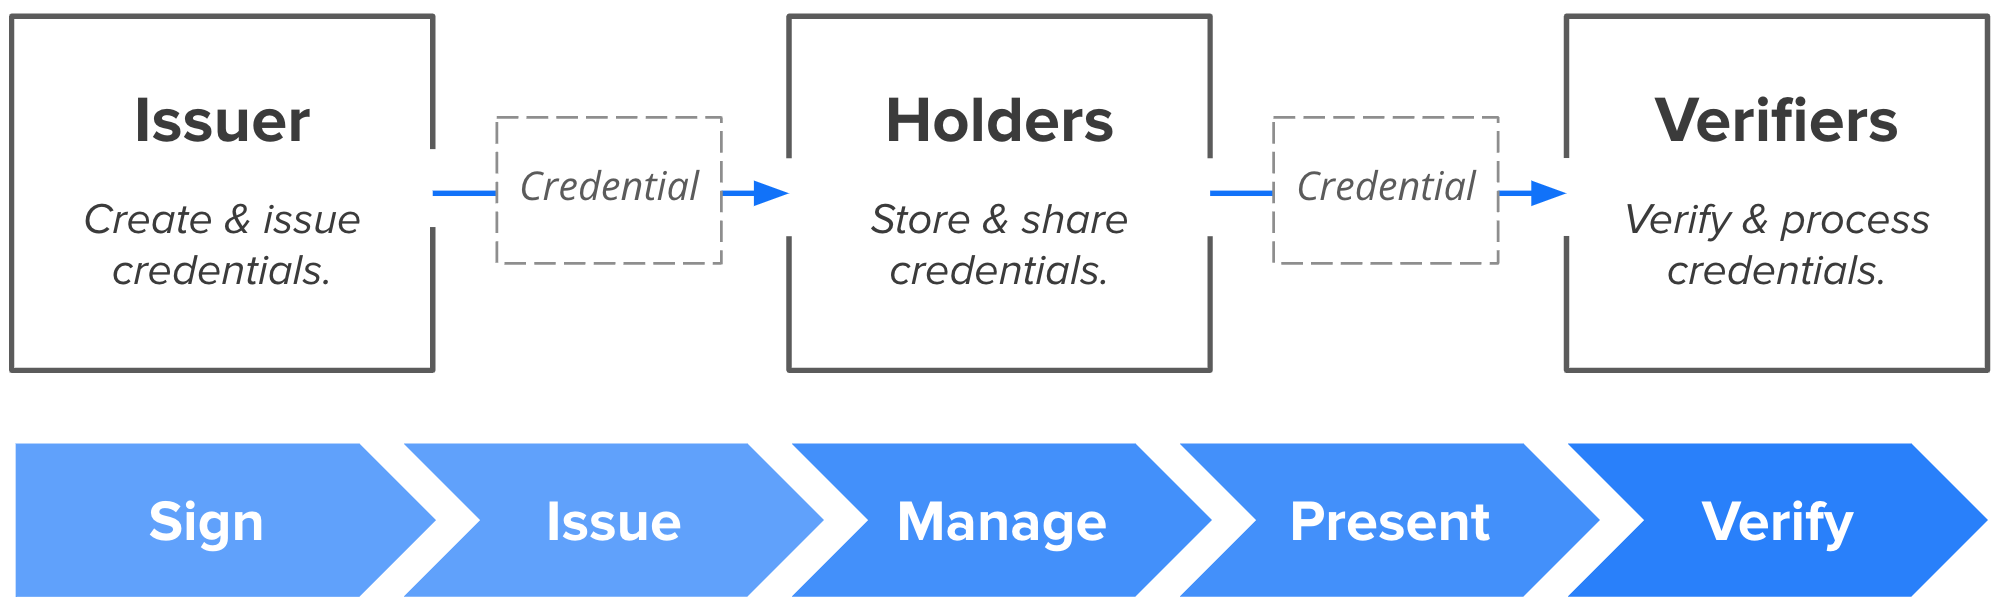
Wichtig ist, dass eine einzelne Partei je nach Anwendungsfall als Issuer, Holder und Verifier agieren kann. Beispielsweise kann eine Universität Diplome an Absolventen ausstellen (Issuer), ihre eigenen Akkreditierungen verwalten (Holder) und Bildungsnachweise von neuen Studenten anfordern (Verifier).
Technische Perspektive
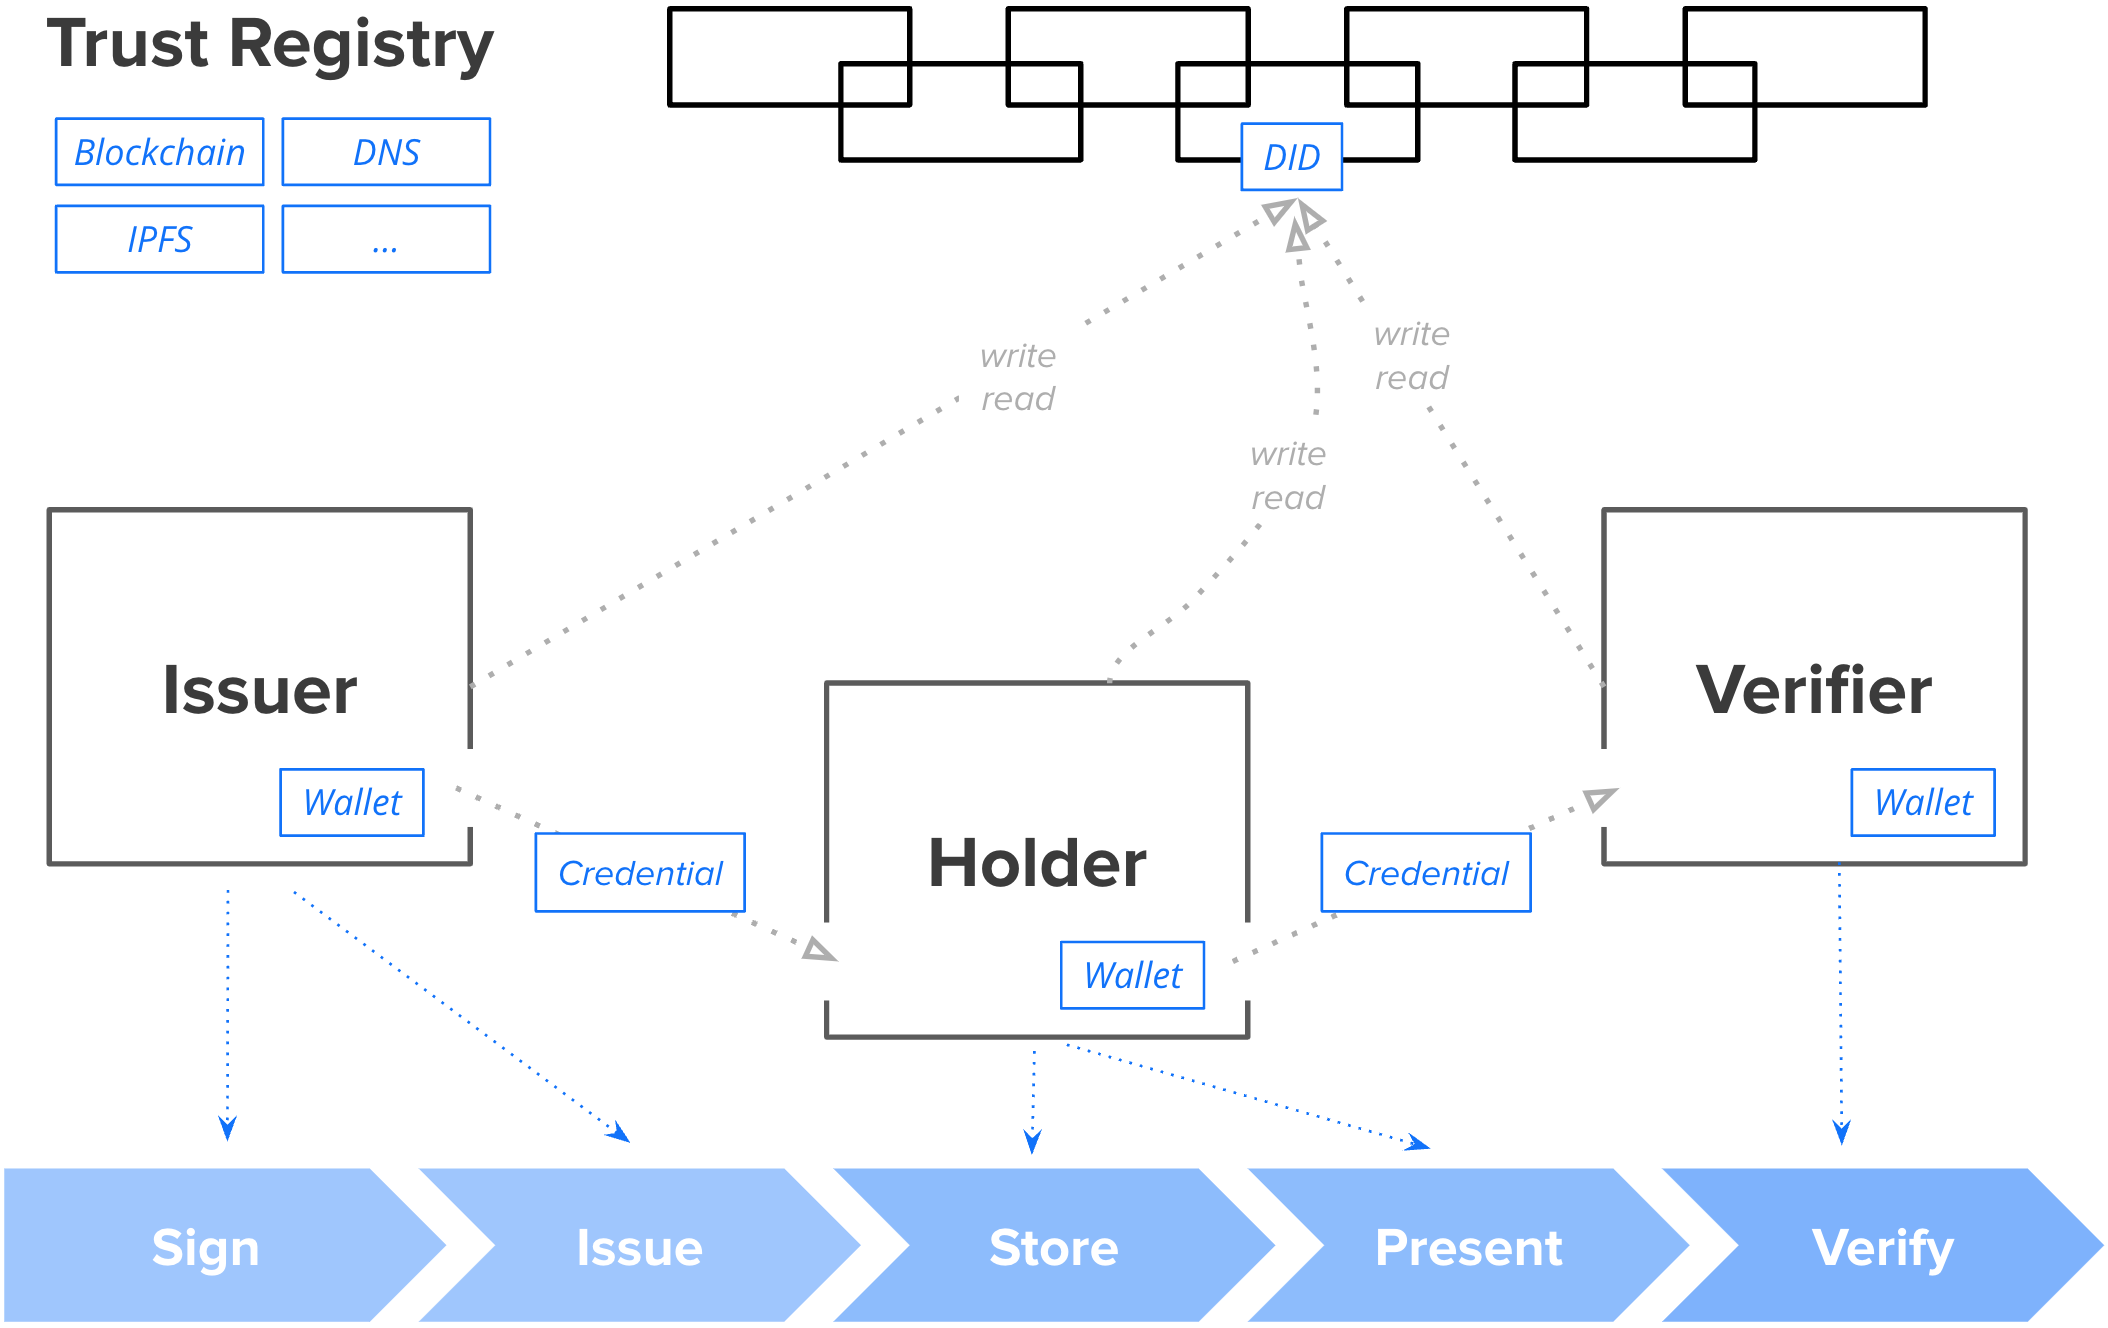
Um SSI aus technologischer Sicht zu verstehen, müssen Sie einige Kernkonzepte verstehen:
- Trust Registries, die als gemeinsam genutzte und vertrauenswürdige Aufzeichnung bestimmter Informationen dienen. Mit anderen Worten: Sie fungieren als „Vertrauensschicht“ und als „Single Source of Truth“.
- Kryptografische Schlüssel, die die Kontrolle über digitale Identitäten vermitteln und Kernfunktionen wie Verschlüsselung und Authentifizierung ermöglichen.
- Decentralized Identifiers (DIDs), die eine Public-Key-Infrastruktur aufbauen, indem sie Schlüssel mit eindeutigen Identifikatoren verknüpfen, die es verschiedenen Parteien ermöglichen, einander zu finden und zu interagieren.
- Verifiable Credentials (VCs), also digitale Identitätsdokumente, die einfach und sicher mit jedem geteilt und von jedem verifiziert werden können (inkl. Gültigkeit, Integrität, Authentizität, Herkunft) – und das datenschutzfreundlich. Wichtig: Sie werden aus Datenschutz- und Compliance-Gründen niemals (!) auf einer Blockchain gespeichert.
- Wallets, die unsere Schlüssel (Kontrolle) und VCs (Identitätsdaten) speichern und die Verwaltung und Weitergabe unserer digitalen Identitäten und Daten über benutzerfreundliche Anwendungen ermöglichen.
Die folgende Grafik zeigt, wie SSI funktioniert, und hebt die Kernkonzepte (in Blau) hervor.
Betrachten Sie diese Kernkonzepte als verschiedene Bausteine, die in unterschiedlichen Varianten verfügbar sind und auf unterschiedliche Weise zusammengesetzt werden können. Zum Beispiel:
Verschiedene Technologien können verwendet werden, um Trust Registries aufzubauen, etwa Blockchains (EBSI, Ethereum) oder der Domain Name Service (DNS). SSI funktioniert (für bestimmte Anwendungsfälle) sogar ganz ohne Trust Registries, rein auf Peer-to-Peer-Basis. Ebenso können verschiedene Arten von DIDs, Schlüsseln, Proofs, Credential-Formaten sowie Authentifizierungs- und Datenaustauschprotokollen verwendet werden.
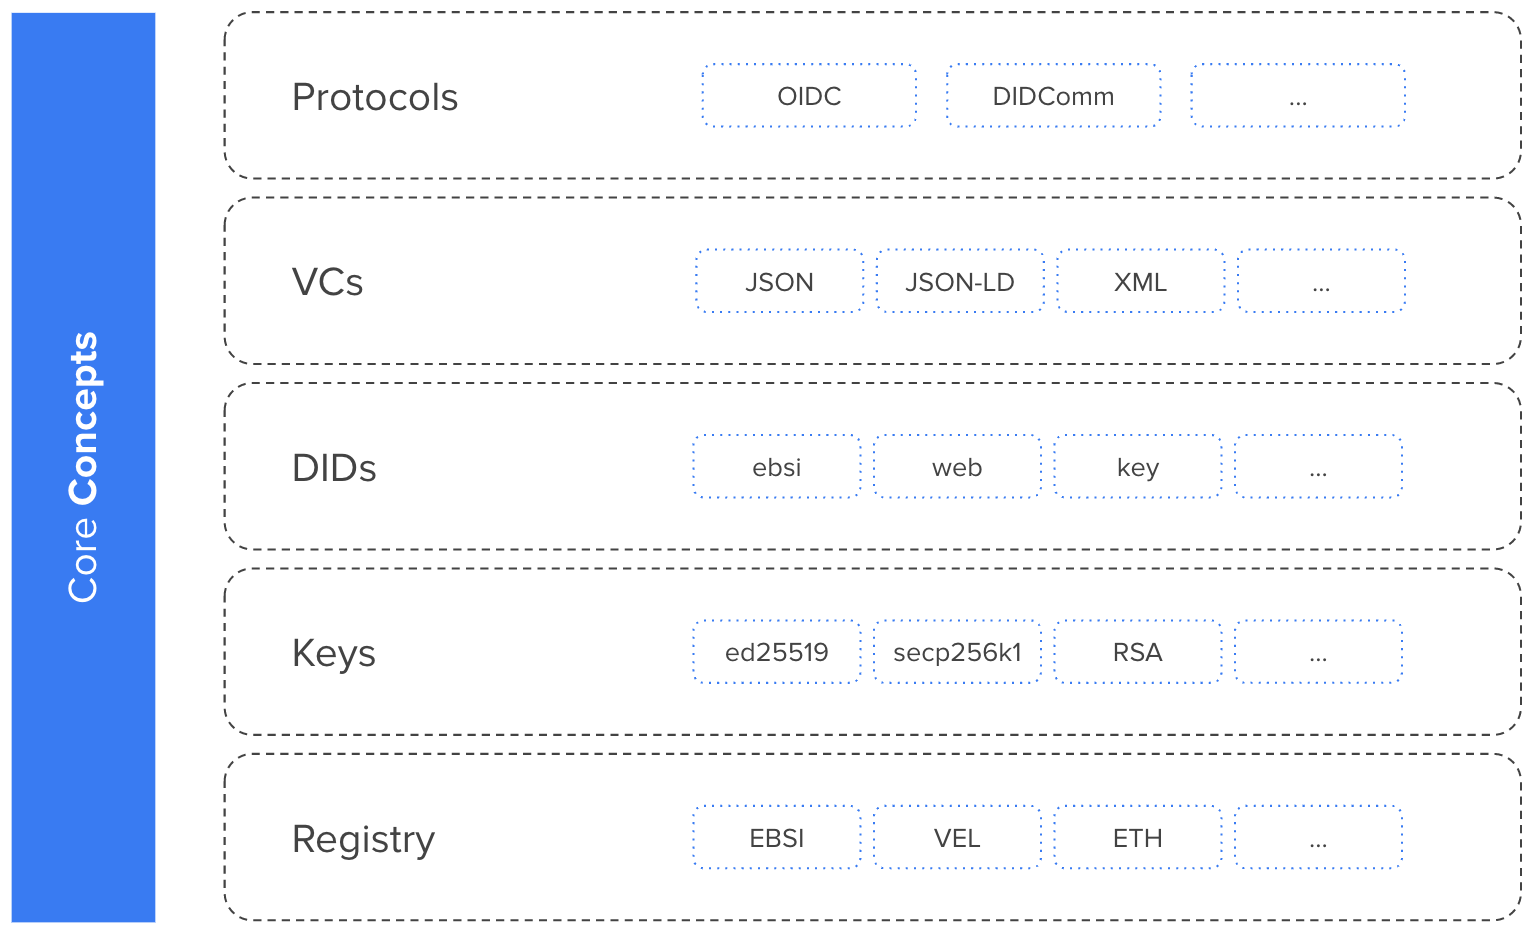
Daraus folgt, dass es verschiedene „Ausprägungen“ von SSI gibt, je nachdem, welche Varianten welcher Bausteine verwendet und wie sie zusammengesetzt wurden.
Wichtig ist, dass die Unterschiede bei den eingesetzten Technologien verdeutlichen, warum Interoperabilität seit jeher eines der wichtigsten Themen der Branche ist und warum die Entwicklung und Nutzung offener Standards (z. B. durch das W3C, die Decentralized Identity Foundation, die OpenID Foundation und andere) entscheidend für die Technologie- und Anbieterauswahl sind.
Weitere technische Informationen finden Sie in unserer Dokumentation.
Wie starten Sie?
Nach unserer Erfahrung besteht der beste Einstieg darin, praktische Erfahrung durch den Aufbau von Pilotprojekten zu sammeln. So können Sie schnell Wissen aufbauen und den Wert (ROI) von SSI für Ihre Organisation belegen.
Um Sie dabei zu unterstützen, haben wir das Pilot Playbook geschrieben, das Sie in fünf Schritten durch die Planung und den Aufbau von Piloten mit SSI führt:
- Anwendungsfälle identifizieren: Ein Framework und Beispiele, die Ihnen helfen, Chancen zu entdecken.
- Anwendungsfälle auswählen: Eine Matrix und verschiedene Auswahlkriterien helfen Ihnen, Anwendungsfälle zu analysieren und zu priorisieren.
- Ein Ökosystem auswählen: Eine Erläuterung der Ökosysteme und ein einfacher Ansatz, um das richtige für das Betriebsmodell Ihrer Organisation auszuwählen.
- Ihre Implementierung planen: Hinweise zum Festlegen von Projektanforderungen, zur Technologieauswahl und zur Frage „Make or Buy“.
- Ihren Piloten umsetzen: Hinweise für eine erfolgreiche Umsetzung Ihres Projekts.
Holen Sie sich Ihr kostenloses Exemplar des Pilot Playbook.
Dieses White Paper herunterladen
Laden Sie das White Paper als PDF hier herunter.
Haben Sie Fragen?
Schreiben Sie uns, wir helfen Ihnen gerne weiter.
Weiterführende Lektüre
Einführungen zu Digital Identity | Non-Fungible Tokens (NFTs)