

Livre blanc
Introduction à l'identité souveraine.
Résumé | TL;DR
Qu'est-ce que l'identité souveraine ?
L'identité souveraine (SSI) donne aux personnes et aux organisations le contrôle total de leurs données et leur permet de « venir avec leur propre identité ». Ainsi, la SSI permet à toute personne de prouver qui elle est et, potentiellement, tout ce qui la concerne, dans ses interactions en ligne comme hors ligne.
Pourquoi utiliser la SSI ?
La SSI offre de nombreux avantages par rapport aux approches traditionnelles de l'identité numérique, tant pour les personnes que pour les organisations. Par exemple, les interactions des utilisateurs deviennent plus fluides, ce qui améliore l'expérience des personnes tout en réduisant les frictions à l'intégration pour les fournisseurs de services, notamment en supprimant le besoin de noms d'utilisateur, de mots de passe, de formulaires ou de processus d'identification en ligne. Il en résulte une prévention de la fraude en ligne et de l'usurpation d'identité, ainsi qu'une sécurité renforcée.
En définitive, les cas d'usage sont infinis : des documents d'identité officiels nécessaires aux voyages ou au KYC (« know your customer ») aux diplômes et certifications requis pour proposer certains services, en passant par les informations sociales permettant de créer des expériences plus individuelles et uniques.
En outre, les gouvernements du monde entier, des Amériques à l'Europe et à la zone APAC, ainsi que les entreprises de tous secteurs, adoptent ce nouveau paradigme d'identité. Les réglementations émergentes, comme le règlement européen « eIDAS 2 », vont même imposer l'adoption d'une identité centrée sur l'utilisateur et maîtrisée par lui.
Comment fonctionne la SSI
D'un point de vue fonctionnel, la SSI permet aux gouvernements et aux entreprises de délivrer des documents d'identité numériques aux citoyens, aux utilisateurs et aux autres parties prenantes sous la forme d'« attestations vérifiables ». Ces attestations peuvent être de toute nature (passeport, diplôme ou ticket de bus, par exemple). Elles sont stockées et gérées via des portefeuilles numériques et peuvent être vérifiées de manière fiable par toute personne avec laquelle elles sont partagées.
D'un point de vue technique, la SSI repose sur un certain nombre de concepts (comme les Trust Registries, les clés, les identifiants décentralisés, les attestations vérifiables ou les protocoles d'authentification) que l'on peut considérer comme des briques de base disponibles en différentes variantes et assemblables de différentes manières. Il existe donc différentes « saveurs » ou manières de mettre en œuvre la SSI, ce qui rend une compréhension de base des technologies particulièrement importante.
Comment démarrer ?
D'après notre expérience, réaliser un pilote est la meilleure façon de démarrer et le moyen le plus efficace d'acquérir rapidement des connaissances et de démontrer la valeur (le ROI) de la SSI pour votre organisation.
Qu'est-ce que l'identité souveraine (SSI) ?
L'identité souveraine (SSI) est une approche de l'identité numérique centrée sur l'utilisateur qui donne aux personnes et aux organisations le contrôle total de leurs données. Ainsi, la SSI permet à toute personne de partager facilement ses données et de prouver de manière fiable son identité (c'est-à-dire qui elle est et tout ce qui la concerne), sans sacrifier ni la sécurité ni la vie privée.
En d'autres termes, la SSI vous permet de « venir avec votre propre identité », et cela vaut potentiellement pour tout type d'information : de votre identité de base (nom, âge, adresse, par exemple) à vos diplômes et parcours professionnels, vos données de santé et d'assurance, vos informations bancaires et financières, etc.
En outre, la SSI ne sert pas seulement à modéliser les identités numériques des personnes, mais aussi celles des organisations et des objets (IoT).
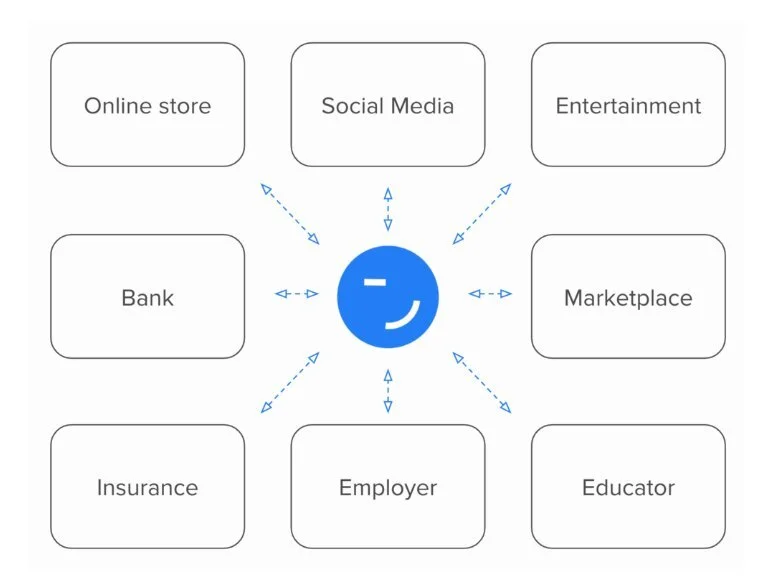
En définitive, la SSI promet un monde numérique où les interactions sont fluides et sereines. Elle constitue simplement la prochaine étape de l'évolution de la gestion des identités, un nouveau paradigme dans lequel nos identités numériques ne sont plus fragmentées et enfermées dans des silos contrôlés par d'autres, mais restent à notre seule disposition pour être partagées de manière sécurisée et confidentielle.
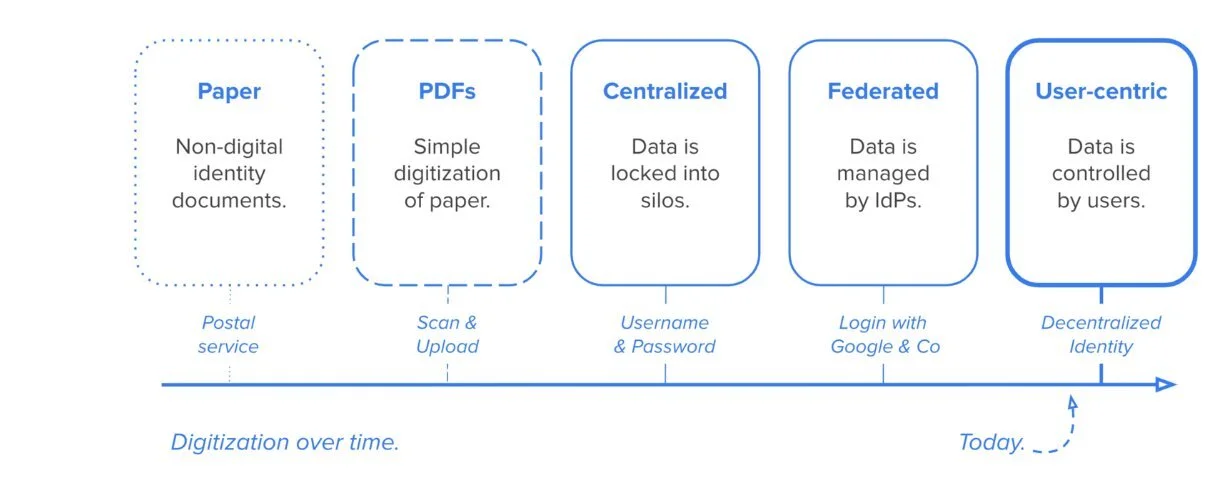 Si vous souhaitez en savoir plus sur l'évolution de l'identité numérique et comprendre en quoi la SSI diffère des approches traditionnelles comme l'identité fédérée (« login with Google & Co »), consultez notre Introduction à l'identité numérique.
Pourquoi utiliser l'identité souveraine ?
Depuis quelques décennies, nous assistons à un processus de numérisation qui se déploie à l'échelle mondiale et dans tous les secteurs. Si ce processus a commencé modestement, il s'est accéléré avec l'apparition des smartphones, qui ont mis le monde numérique dans nos poches, et plus encore avec la pandémie de COVID, qui a contraint le monde à passer des interactions en personne aux interactions numériques.
Cependant, ce n'est un secret pour personne : internet a été conçu sans couche d'identité ; aussi, à mesure que le monde se numérise, nous sommes confrontés à des problèmes apparemment insurmontables. Autrement dit, si la numérisation présente de nombreux avantages, elle a un prix :
- Manque de contrôle sur les données : le pouvoir est concentré entre les mains de quelques entreprises, qui contrôlent de fait les données et enferment les utilisateurs.
- Problèmes de vie privée : les utilisateurs ne maîtrisant pas leurs données, nous avons assisté à des scandales de confidentialité et à une perte de confiance envers les agrégateurs de données.
- Problèmes de conformité : les fournisseurs de services en ligne doivent stocker et gérer les données des utilisateurs de manière centralisée, ce qui les expose à un examen réglementaire.
- Problèmes de sécurité : les méthodes conventionnelles de sécurisation de l'accès aux services et aux données des utilisateurs, en particulier l'authentification par mot de passe, se sont révélées peu fiables et ont causé d'innombrables violations de données à grande échelle.
- Fraude et usurpation d'identité : faute d'outils fiables d'authentification et d'identification, l'usurpation d'identité et d'autres types de fraude prospèrent. Les fournisseurs de services en ligne et les places de marché ont du mal à garantir des interactions dignes de confiance.
- Expérience utilisateur laborieuse : les utilisateurs sont contraints de jongler entre différentes méthodes d'authentification (mots de passe, par exemple) et de suivre de longs processus d'identification en ligne.
La SSI promet de résoudre ces problèmes en donnant aux utilisateurs le contrôle de leurs données et en leur permettant de les partager de manière fluide, confidentielle, sécurisée et selon leurs propres conditions.
La valeur pour les personnes
La SSI donne aux personnes le contrôle de leurs données et permet des interactions numériques de confiance et fluides :
- Expérience utilisateur : la SSI permet aux personnes de partager leurs données sans effort. Les approches traditionnelles de partage de données, comme les formulaires et les téléversements, sont remplacées par de simples expériences en un clic.
- Contrôle : l'architecture centrée sur l'utilisateur de la SSI donne aux personnes un contrôle total sur leurs données en matière de stockage, d'accès et de portabilité.
- Indépendance : maîtriser ses données signifie aussi que les personnes ne sont plus enfermées, car elles bénéficient de la portabilité des données et peuvent emporter celles-ci partout où elles vont.
- Interactions dignes de confiance : l'un des plus grands avantages de la SSI est de rendre potentiellement vérifiable tout type de données afin de prévenir les escroqueries et les fraudes, y compris l'usurpation d'identité.
- Sécurité : la SSI réduit le risque de violations ou de fuites de données en éliminant les principaux vecteurs d'attaque, comme les mots de passe ou le stockage centralisé des données.
- Vie privée : la conception centrée sur l'utilisateur de la SSI et sa prise en charge de la divulgation sélective et d'autres techniques de minimisation des données garantissent la confidentialité.
La valeur pour les organisations
La SSI permet aux organisations d'améliorer leur offre, de rationaliser leurs processus et d'atténuer divers risques métier :
- Conversion et satisfaction des parties prenantes : les organisations peuvent offrir à leurs parties prenantes un accès plus fluide à leurs services ou produits, ce qui se traduit par des taux de conversion plus élevés, moins de demandes au support et une satisfaction globale accrue des parties prenantes.
- Qualité des données : la SSI permet aux organisations de recevoir des données fiables sur leurs parties prenantes, vérifiées et signées par des tiers de confiance.
- Prévention de la fraude : les organisations peuvent prévenir divers types de comportements malveillants, du SPAM à l'usurpation d'identité et à la falsification de documents.
- Sécurité : les organisations peuvent atténuer, voire prévenir, le risque de violations de données en éliminant les facteurs de risque comme les mots de passe et le stockage agrégé des données.
- Conformité : les organisations respectent par défaut les réglementations sur la vie privée et la protection des données grâce à une gestion des données et des consentements centrée sur l'utilisateur.
Cas d'usage
L'identité numérique est importante pour chaque gouvernement et chaque entreprise. Il n'existe aucun secteur ni aucune industrie qui n'en ait besoin. Par conséquent, les cas d'usage sont infinis.
Les exemples vont des documents d'identité officiels nécessaires aux voyages ou au KYC (« know your customer ») aux diplômes et certifications requis pour proposer certains services, en passant par les informations sociales permettant de créer des expériences plus individuelles et uniques.

Adoption
Des acteurs majeurs du secteur public et du secteur privé adoptent la SSI, un processus favorisé par les réglementations émergentes et la normalisation mondiale des technologies et protocoles sous-jacents :
- Secteur public : les organisations supranationales (Union européenne) et les gouvernements nationaux en Europe, dans les Amériques (États-Unis, Amérique latine) et en Asie (APAC) subventionnent le développement de solutions, adaptent les cadres réglementaires et lancent des projets pilotes.
- Secteur privé : à l'échelle mondiale, les start-up, les scale-up et les grandes entreprises lancent des projets dans presque tous les secteurs, notamment la banque, les services financiers, l'assurance, l'éducation, les RH et l'emploi, le commerce, la chaîne d'approvisionnement, la santé, la mobilité ou l'hôtellerie, entre autres.
Parmi les exemples d'adopteurs, on peut citer :
- Union européenne : la Commission et tous les États membres ont créé le « European Self-Sovereign Identity Framework (ESSIF) » et l'« European Blockchain Service Infrastructure (EBSI) », qui fournissent des normes pour un écosystème européen de SSI. En outre, un nouveau règlement appelé « eIDAS 2 » a été annoncé ; il imposera l'adoption des portefeuilles européens d'identité numérique (portefeuilles EUDI) et, avec eux, d'un écosystème d'identité centré sur l'utilisateur.
Sur cette base, des pays comme l'Allemagne, la France, l'Espagne, les Pays-Bas, la Belgique, la Slovaquie, la Slovénie, le Luxembourg, la Lituanie, la Grèce, la Finlande, la Roumanie et la Croatie élaborent des projets pilotes, et certains prévoient déjà l'introduction de systèmes de production dans les deux prochaines années.
- Les Amériques : les États-Unis d'Amérique subventionnent le développement de solutions SSI pour des cas d'usage spécifiques au secteur public (visas, douanes, par exemple) via le département de la Sécurité intérieure. Des gouvernements régionaux au Canada (Colombie-Britannique, Ontario) ont déjà lancé des projets (un annuaire public de données d'entreprise vérifiables, par exemple). En Amérique du Sud, des écosystèmes d'identité tels que « LACChain » émergent.
- APAC : récemment, des projets dans des pays comme Singapour et l'Australie sont devenus publics, ce qui illustre la portée mondiale de la SSI et le fait que les responsables publics comprennent les avantages de ce nouveau paradigme d'identité ainsi que leur rôle de moteurs de l'adoption.
- Secteur privé : à l'échelle mondiale, des entreprises de toutes tailles ont commencé à investir dans la SSI. On peut citer un nombre croissant de banques et de fournisseurs de services financiers, des entreprises technologiques comme Microsoft, Workday, Salesforce ou SAP, et des organisations de presque tous les autres secteurs.
Le graphique suivant, issu de notre livre blanc réalisé avec le Boston Consulting Group (BCG), présente une sélection de cas d'usage et leur horizon d'adoption attendu les uns par rapport aux autres :

Comment ça marche
Pour vous construire une représentation mentale de l'identité souveraine (SSI) et comprendre son fonctionnement, vous devez considérer deux perspectives :
La perspective fonctionnelle, qui consiste à comprendre les implications de la SSI pour ses adoptants et pour le marché, en particulier ce que la SSI permet de faire (ce qui ne serait pas possible sans elle).
La perspective technique, qui consiste à comprendre les technologies sur lesquelles repose la SSI et leurs propriétés, celles-là mêmes qui rendent possible sa fonctionnalité.
Perspective fonctionnelle
La SSI nous permet de modéliser l'identité numérique comme nous avons l'habitude de concevoir l'identité dans le monde non numérique, à partir de documents papier et de cartes. Seuls quelques détails changent.
Par exemple, au lieu que nos documents d'identité soient faits de papier ou de plastique, ce sont des attestations numériques faites de bits et d'octets ; et au lieu de les ranger dans des portefeuilles en cuir, ils sont stockés dans des portefeuilles numériques sur nos téléphones. Surtout, ces attestations numériques peuvent être vérifiées de manière fiable par toute personne avec qui elles sont partagées, en ligne comme hors ligne.
Ce faisant, la SSI rend possibles des écosystèmes décentralisés dans lesquels différentes parties peuvent échanger et vérifier des informations liées à l'identité. Ces écosystèmes s'apparentent à des places de marché à trois faces, où chaque partie peut assumer trois rôles :
- Émetteurs - Les parties qui « délivrent » des données liées à l'identité à des personnes ou à des organisations (« détenteurs ») sous forme d'attestations numériques. Elles constituent les sources de données d'origine d'un écosystème SSI. Par exemple, un gouvernement délivre des passeports numériques aux citoyens ou une université délivre des diplômes numériques aux diplômés.
- Détenteurs - Les personnes ou les organisations qui reçoivent de diverses sources (« émetteurs ») des attestations numériques contenant des données sur elles-mêmes. En agrégeant et en stockant ces attestations dans des portefeuilles numériques, les détenteurs peuvent construire des identités numériques complètes qu'ils contrôlent et qu'ils peuvent facilement partager avec des tiers (« vérificateurs »).
- Vérificateurs - Les parties qui s'appuient sur des données pour fournir des produits et des services peuvent vérifier et traiter de manière fiable les données fournies par d'autres (« détenteurs »). Les vérificateurs, aussi appelés « parties utilisatrices », sont généralement des organisations ou des personnes agissant à titre professionnel.
Les trois rôles nécessaires aux écosystèmes SSI :
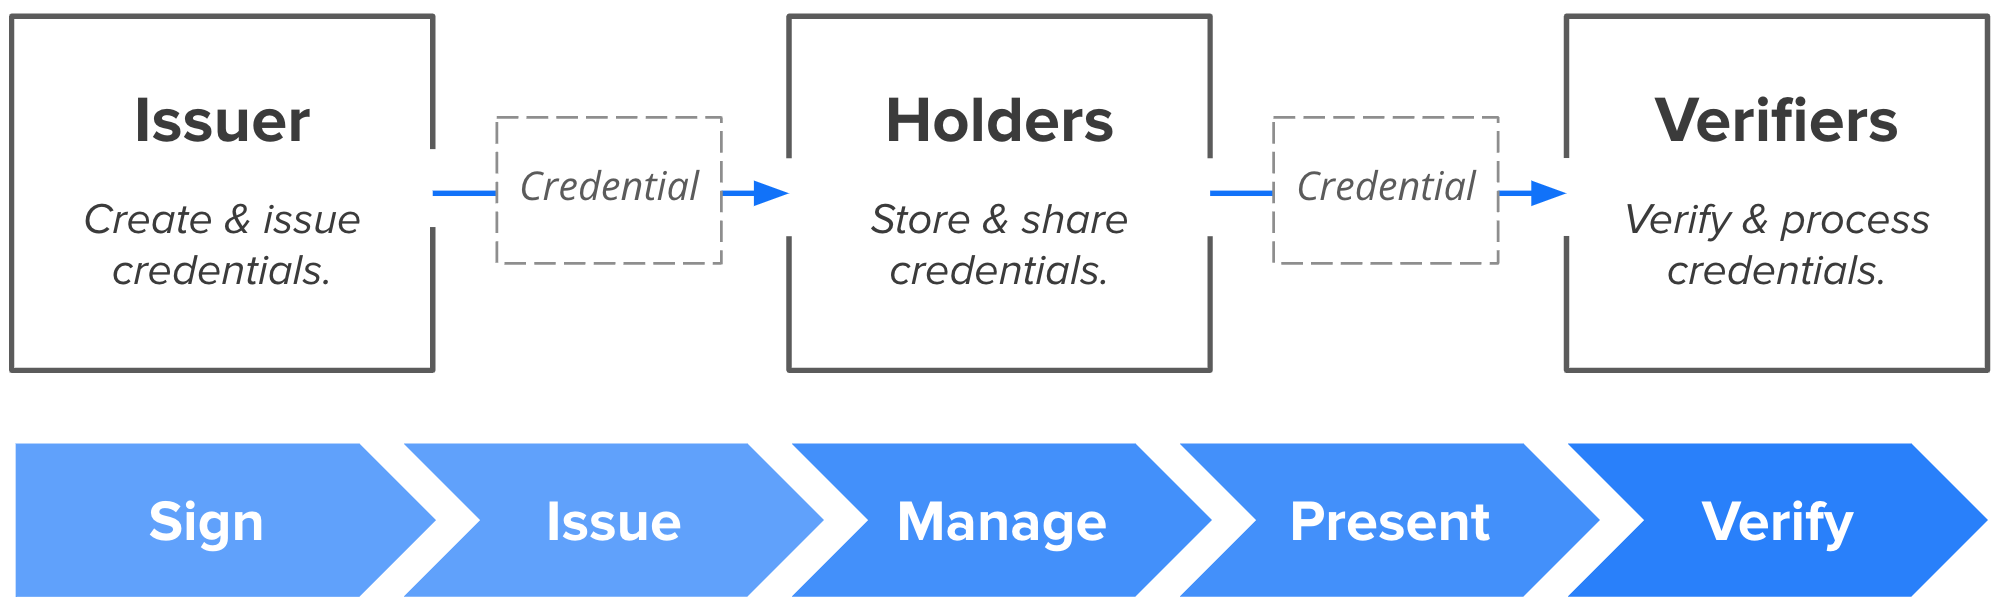
Surtout, une même partie peut agir comme émetteur, détenteur et vérificateur selon le cas d'usage. Par exemple, une université peut délivrer des diplômes aux diplômés (émetteur), gérer ses propres attestations (détenteur) et demander les relevés de notes des étudiants entrants (vérificateur).
Perspective technique
Comprendre la SSI d'un point de vue technologique suppose de maîtriser quelques concepts fondamentaux :
- Les Trust Registries, qui servent de registre partagé et fiable de certaines informations. Autrement dit, ils constituent une « couche de confiance » et une « source unique de vérité ».
- Les clés cryptographiques, qui confèrent le contrôle sur les identités numériques et rendent possibles des fonctionnalités essentielles comme le chiffrement et l'authentification.
- Les identifiants décentralisés (DID), qui établissent une infrastructure à clé publique en reliant les clés à des identifiants uniques permettant aux différentes parties de se trouver et d'interagir.
- Les attestations vérifiables (VC), qui sont des documents d'identité numériques pouvant être facilement et sûrement partagés avec toute personne et vérifiés par elle (y compris la validité, l'intégrité, l'authenticité et la provenance), dans le respect de la vie privée. Surtout, elles ne sont jamais (!) stockées sur une blockchain, pour des raisons de confidentialité et de conformité.
- Les portefeuilles, qui stockent nos clés (le contrôle) et nos VC (les données d'identité) et permettent de gérer et de partager nos identités et données numériques via des applications faciles à utiliser.
Le schéma suivant montre comment fonctionne la SSI et met en évidence les concepts fondamentaux (en bleu).
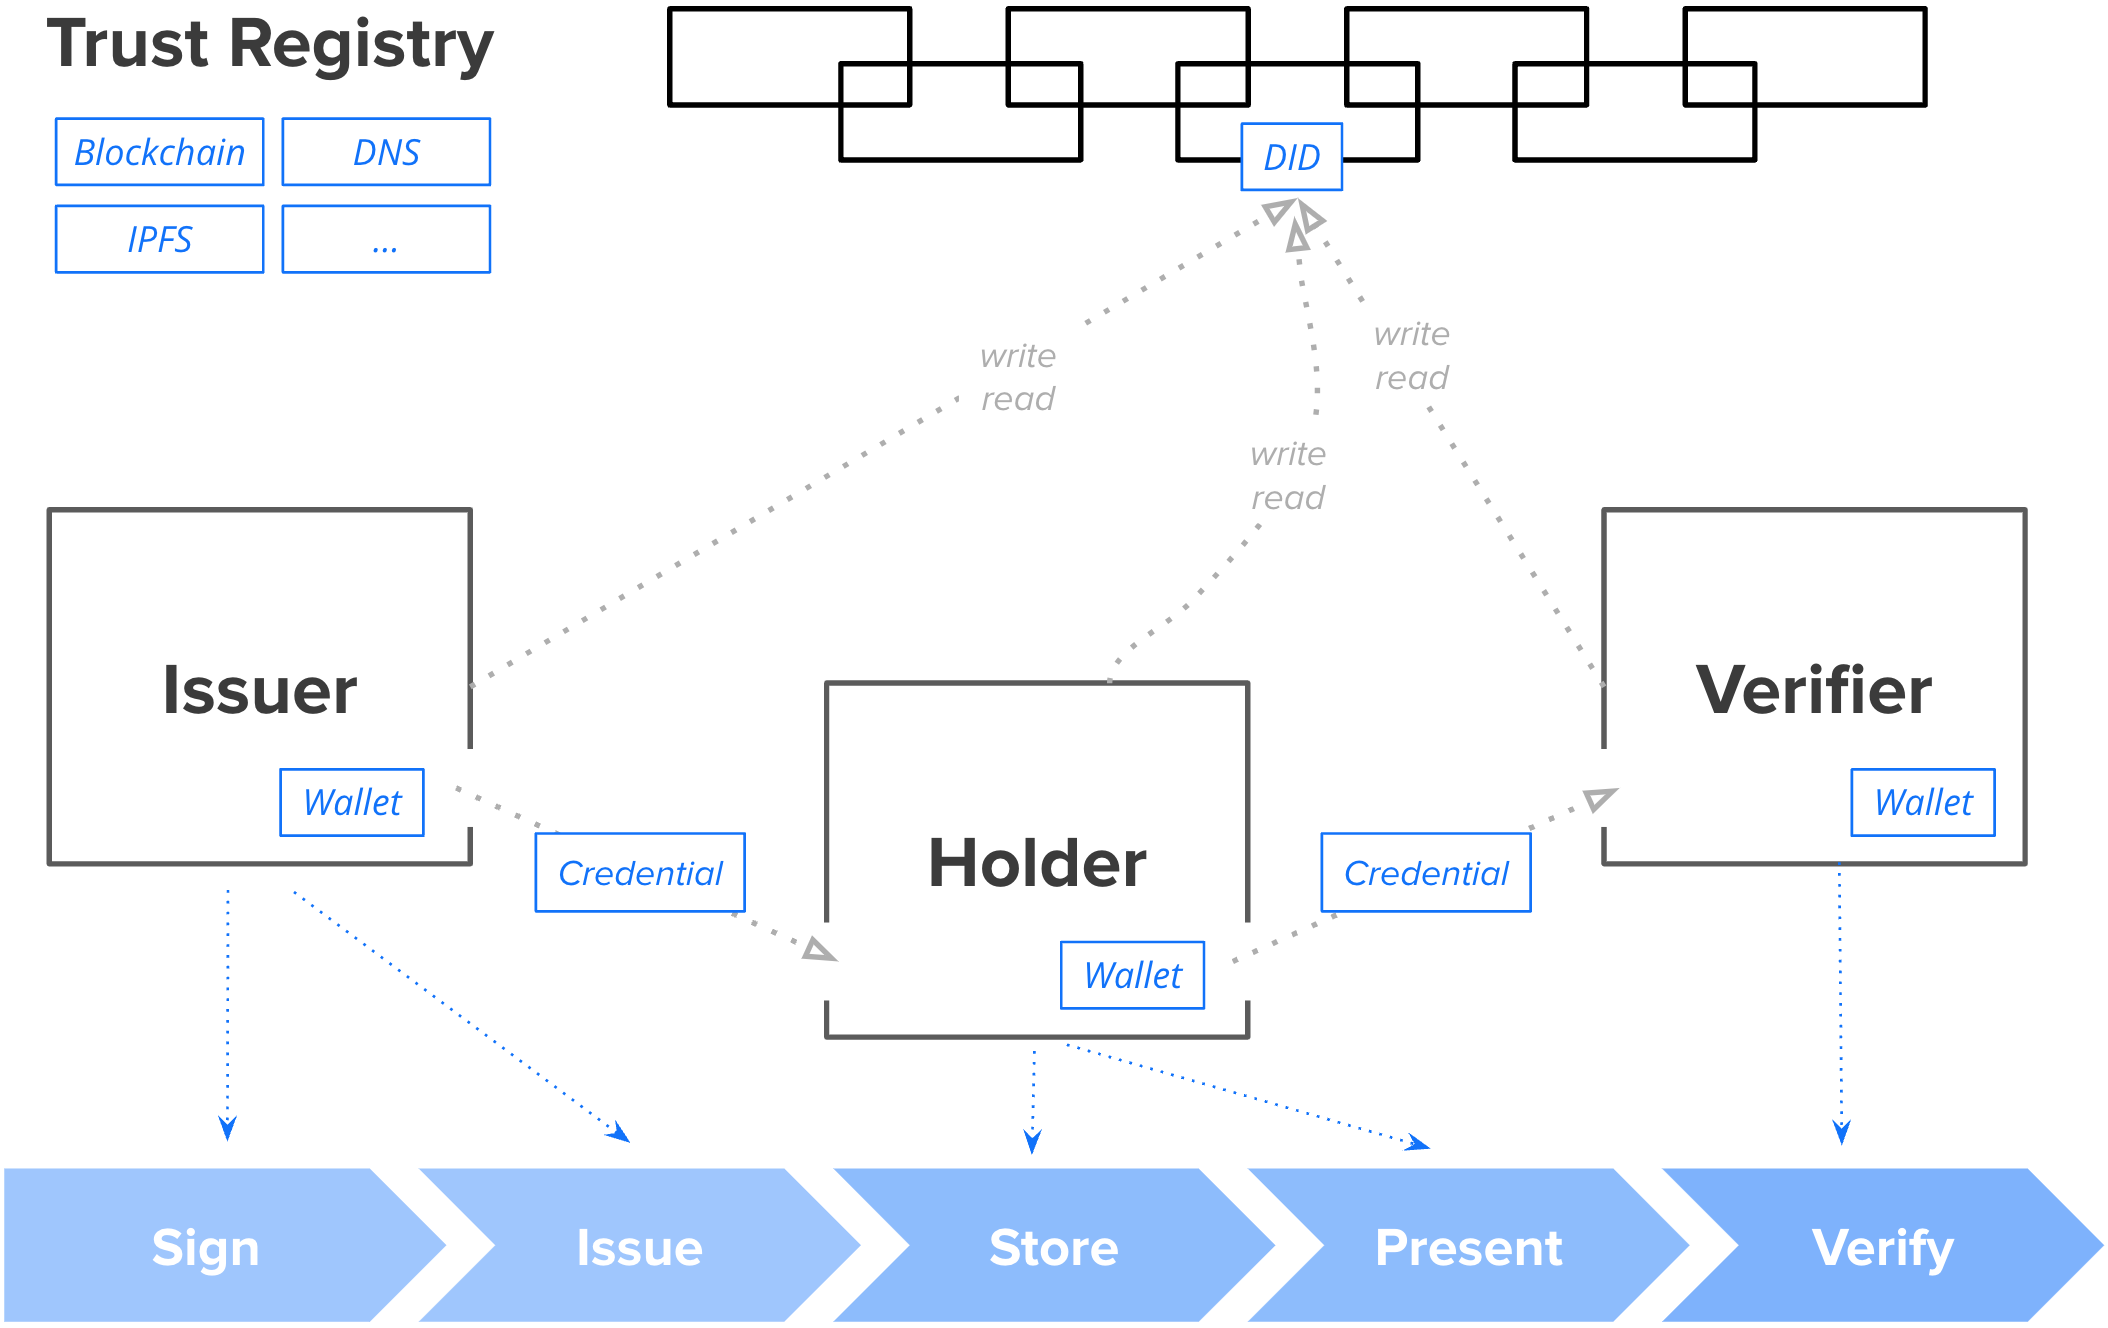
Considérez ces concepts fondamentaux comme autant de briques disponibles en différentes variantes et assemblables de différentes manières. Par exemple :
Différentes technologies peuvent servir à établir des Trust Registries, comme les blockchains (EBSI, Ethereum) ou le service de noms de domaine (DNS). La SSI fonctionne même (pour certains cas d'usage) sans aucun Trust Registry, uniquement en pair-à-pair. De même, différents types de DID, de clés, de preuves, de formats d'attestation, de protocoles d'authentification et d'échange de données peuvent être utilisés.
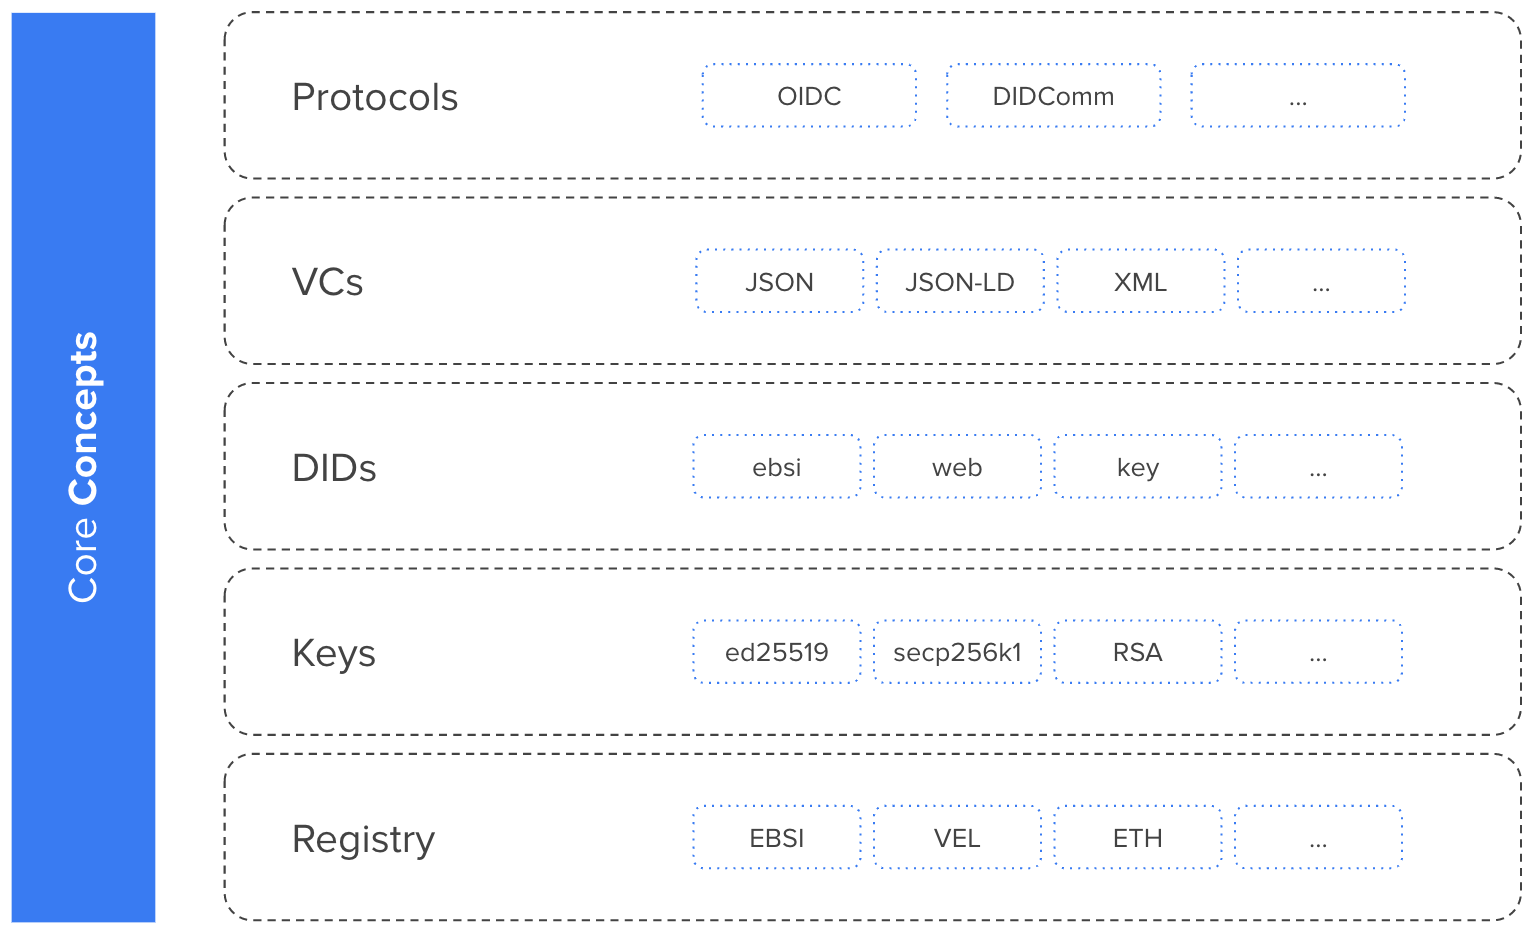
Il existe donc différentes « saveurs » de SSI selon les variantes des briques utilisées et la manière dont elles ont été assemblées.
Surtout, les différences entre les technologies employées expliquent pourquoi l'interopérabilité a toujours été l'un des sujets les plus importants du secteur et pourquoi le développement et l'usage de normes ouvertes (par exemple par le W3C, la Decentralized Identity Foundation, l'OpenID Foundation et d'autres) sont essentiels au choix des technologies et des fournisseurs.
Vous trouverez davantage d'informations techniques dans notre documentation.
Comment démarrer ?
D'après notre expérience, la meilleure façon de démarrer est de vous forger une expérience concrète en menant des projets pilotes. Cela vous aidera à monter rapidement en compétences et à démontrer la valeur (le ROI) de la SSI pour votre organisation.
Pour vous y aider, nous avons rédigé le Pilot Playbook, qui vous guide à travers le processus de planification et de réalisation de pilotes SSI en cinq étapes :
- Identifier les cas d'usage : un cadre et des exemples pour vous aider à repérer les opportunités.
- Sélectionner les cas d'usage : une matrice et différents critères de sélection vous aideront à analyser et à hiérarchiser les cas d'usage.
- Sélectionner un écosystème : une présentation détaillée des écosystèmes et une approche simple pour choisir celui qui convient au modèle opérationnel de votre organisation.
- Planifier votre mise en œuvre : des conseils pour définir les exigences du projet, choisir les technologies et trancher la question du « faire ou faire faire ».
- Mettre en œuvre votre pilote : des conseils pour assurer la réussite de votre projet.
Obtenez votre exemplaire gratuit du Pilot Playbook.
Télécharger ce livre blanc
Obtenez le livre blanc au format PDF ici.
Des questions ?
Écrivez-nous, nous serons ravis de vous aider.
Pour aller plus loin
Introductions à l'identité numérique | aux jetons non fongibles (NFT)