

White Paper
Playbook für dezentrale Identität
Alles, was Sie für die Einführung dezentraler Identitäten und Identitäts-Wallets brauchen.
Dieses Playbook bietet Ihnen alles, was Sie für den Einstieg in die Einführung dezentraler Identitäten und Identitäts-Wallets benötigen. Das Playbook erläutert grundlegende Konzepte und Technologien, erklärt Markttreiber, ID-Ökosysteme sowie aufkommende Regulierungen und hilft Ihnen bei der Auswahl der richtigen Technologie und beim Aufbau von Piloten für Anwendungen, End-to-End-Use-Cases und darüber hinaus.
Legen wir los.
PDF herunterladen
Melden Sie sich an und erhalten Sie das vollständige Playbook als PDF direkt in Ihr Postfach.
Lernen | Dezentrale Identität 101
Digitale Identität
Dies ist ein eBook über digitale Identität und dezentrale Identität. Was bedeuten diese Begriffe? Ihre digitale Identität können Sie sich als die Summe aller (digitalen) Informationen vorstellen, die über Sie existieren. Zum Beispiel:
- zentrale Identitätsmerkmale (Name, Adresse oder Geburtsdatum),
- Ausbildungs- und Berufsgeschichte (Diplome, Arbeitszeugnisse, Zertifikate),
- Gesundheits- oder Versicherungsdaten (medizinische Berichte, Rezepte, Impfnachweise),
- Finanzinformationen (Bankkontoinformationen, Transaktionsverläufe)..
Ihre digitale Identität beschreibt also, wer Sie in jedem Aspekt Ihres (digitalen) Lebens sind. Was dezentrale Identität genau bedeutet, erklären wir später; für den Moment genügt es zu wissen, dass dezentrale Identität einfach einer von vielen Ansätzen ist, um digitale Identität möglich zu machen.
Kurze Geschichte der digitalen Identität
Wir können zwei verschiedene Paradigmen der digitalen Identität unterscheiden:
Ära der Silos (1990er- bis 2020er-Jahre)
Es ist kein Geheimnis, dass das Internet ohne eine Identitätsschicht gebaut wurde. Doch je digitaler die Welt wird, desto mehr sehen wir uns mit scheinbar unüberwindbaren Problemen konfrontiert – von umständlicher Nutzererfahrung über Datenschutzprobleme und Datenlecks in großem Umfang bis hin zu unserer wachsenden Abhängigkeit von großen Plattformen.
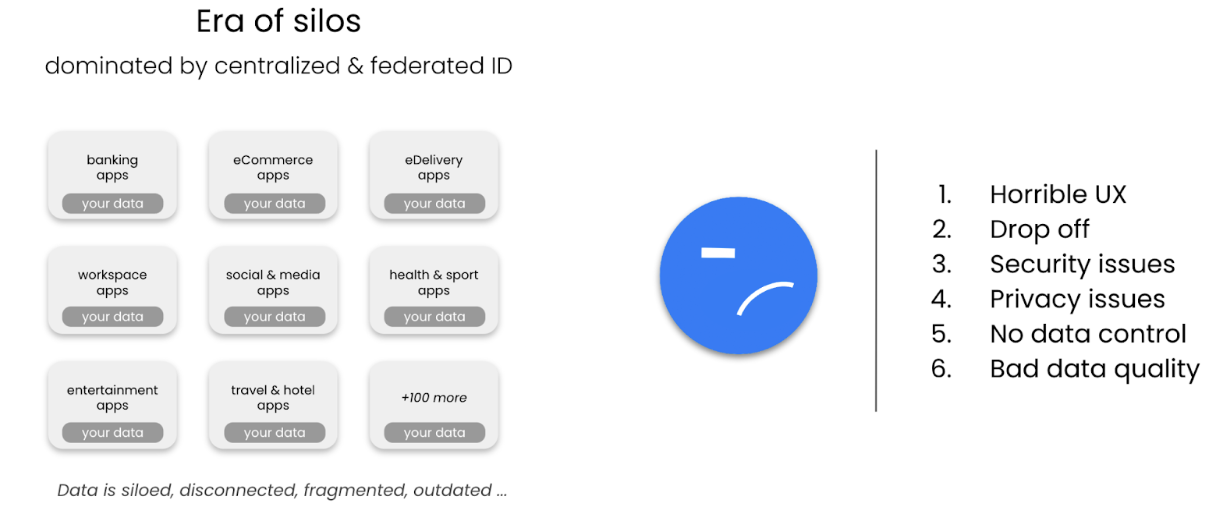
Der eigentliche Grund dafür ist, dass die digitale Welt auf der Prämisse von Datensilos aufgebaut ist, was uns nur zwei Wege ließ, so etwas wie digitale Identitäten zu schaffen:
Der erste Ansatz war, „ein Konto pro Dienst“ zu erstellen: Nutzer wählen einen Benutzernamen (E-Mail), ein Passwort und geben Informationen an (Formulare, Uploads), die vom Dienstanbieter gespeichert und verwaltet werden.
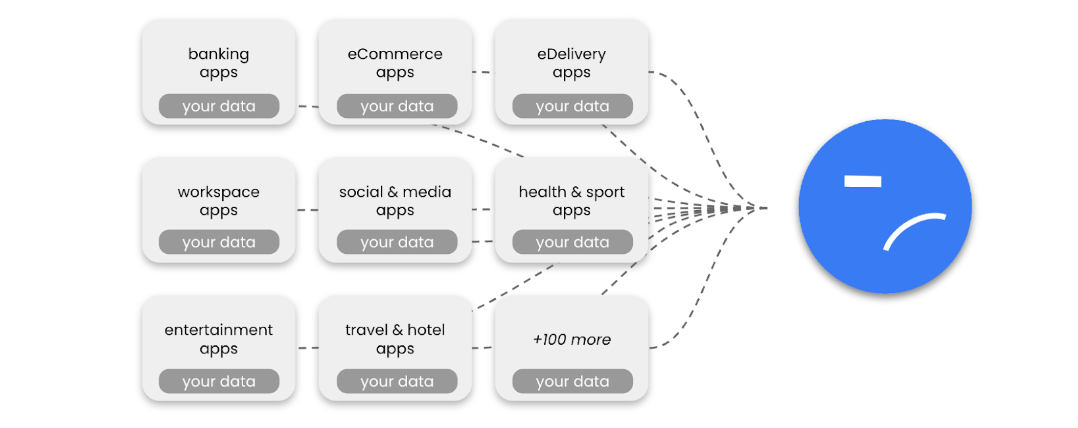
Die Folge: Die Nutzererfahrung ist furchtbar, und Konten werden ständig gehackt (dank Passwörtern). Zudem haben Nutzer für jeden Dienst, den sie verwenden, eine andere digitale Identität, und ihre Daten sind beim Dienstanbieter eingeschlossen. Mit anderen Worten: Die digitale Identität der Nutzer ist fragmentiert und existiert nur in voneinander getrennten Silos.
Mit der Zeit entstand ein neues Paradigma namens „Federated Identity“, das durch den Aufstieg von Plattformen wie Facebook oder Google ermöglicht wurde. Die Idee ist im Grunde dieselbe wie beim ursprünglichen Ansatz (Sie erstellen ein Konto und füllen es mit Informationen über sich selbst), aber es gibt einen großen Unterschied:
Statt bei jedem Dienstanbieter direkt ein neues Konto zu erstellen, legen Nutzer ein Konto bei einer großen Plattform an und nutzen es, um Daten über verschiedene Dienste hinweg zu teilen. Kurz gesagt: Nutzer geben sogenannten „Identity Providers“ ihre Daten und bitten sie, diese zu verwalten und mit anderen Diensten zu teilen.
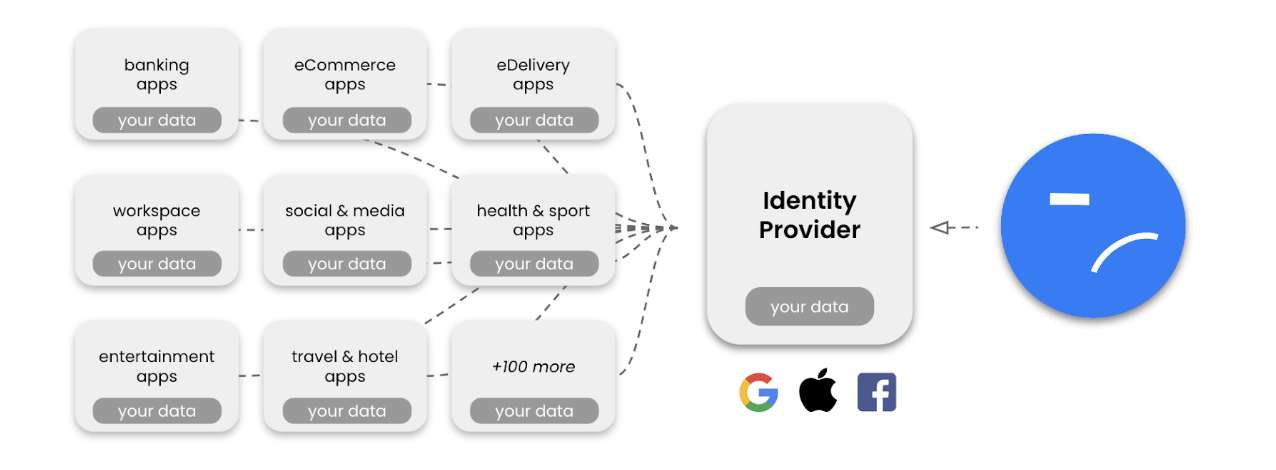
Federated Identity bietet zwar eine bessere Nutzererfahrung (ein Konto statt vieler), bündelt aber viel Macht bei wenigen Organisationen und erzeugt Lock-in-Effekte, Abhängigkeiten, Machtmissbrauch, Datenschutz- und Compliance-Probleme. Außerdem hat dieser Ansatz eingebaute Grenzen, denn es ist nicht möglich, ein zentrales System zu bauen, das jede Art von Identitätsdaten für jeden Use-Case in jeder Branche abdecken kann.
Aufstieg der Ökosysteme (ab den 2020er-Jahren)
Datensilos sind die Bösewichte dieser Geschichte. Sie sind die Ursache für einige der größten Probleme des Internets. Was wäre, wenn wir Datensilos vermeiden könnten?
Digitale Interaktionen könnten so mühelos werden, dass es sich fast wie Magie anfühlt. Daten könnten vom Nutzer kontrolliert werden. Es gäbe keine Sorgen über Datenschutzverstöße, Abhängigkeiten oder darüber, Opfer von Datenlecks oder Online-Betrug zu werden.
Das ist das Versprechen von ID-Ökosystemen und dezentraler Identität: eine digitale Welt, in der Interaktionen mühelos und sorgenfrei sind.
Dezentrale Identität ist einfach der nächste evolutionäre Schritt, ein neues Paradigma, in dem unsere Daten und unsere digitalen Identitäten nicht länger fragmentiert und in Silos eingeschlossen sind, die unter der Kontrolle anderer stehen, sondern nur uns selbst zur Verfügung stehen, um sie sicher und privat mit anderen zu teilen.
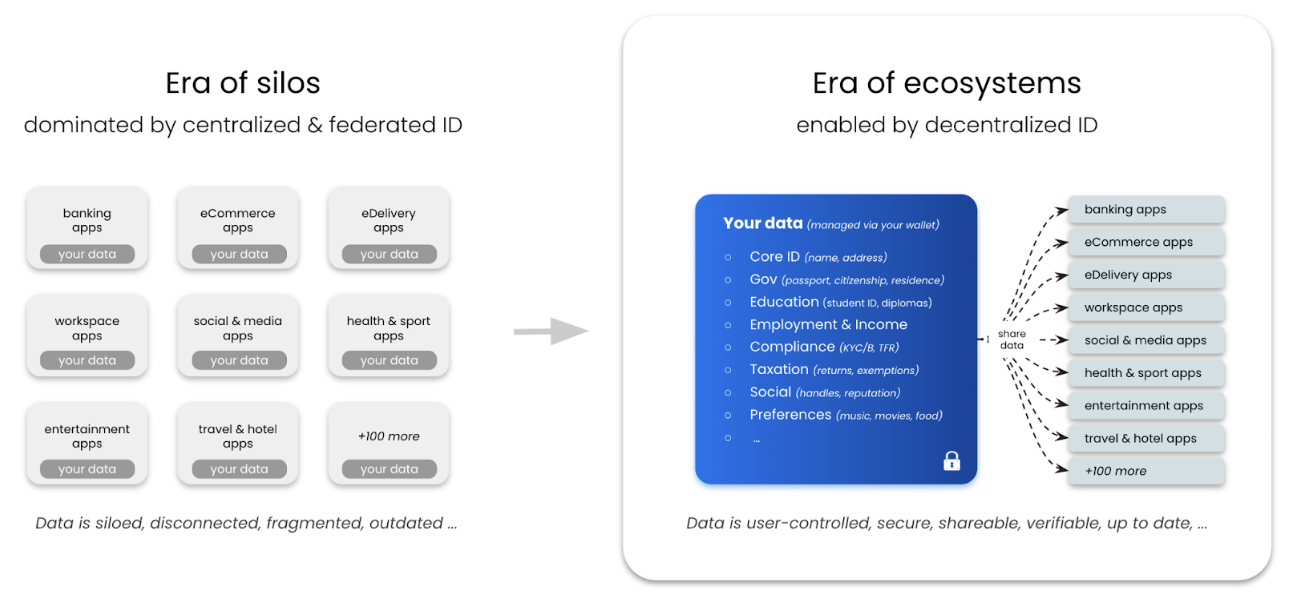
Kurz gesagt: Dezentrale Identität befreit Daten aus Silos – dank einer Wallet-zentrierten Architektur, die Nutzer die Kontrolle über ihre Daten gibt.
Mehr über die Evolution der digitalen Identität erfahren Sie in diesem Digital Identity eBook.
Dezentrale Identität
Dezentrale Identität (oder selbstbestimmte Identität) ermöglicht es Menschen und Organisationen, „ihre eigene Identität mitzubringen“, und gibt ihnen die volle Kontrolle über ihre Daten. Statt sich auf eine zentrale Instanz zu verlassen, die ihre Identität verwaltet (wie es heute der Fall ist), kann jeder seine eigene digitale Wallet besitzen, die seine Identitätsdaten speichert (z. B. Pässe, Diplome, Arbeitszeugnisse, Finanzinformationen). Dadurch können Menschen und Organisationen selbst entscheiden, wann und mit wem sie ihre Daten teilen, was ihre Privatsphäre und Sicherheit verbessert – etwa bei der Anmeldung für einen neuen Dienst oder beim Kauf von etwas. Mit dezentraler Identität kann jeder die Kontrolle über seine Identitätsdaten behalten und das Risiko von Identitätsdiebstahl und anderen Arten von Online-Betrug verringern.
So ermöglicht dezentrale Identität jedem, in Online- und Offline-Interaktionen zu beweisen, wer er ist – und potenziell alles über sich selbst.
Mehrwert
Dezentrale Identität bietet zahlreiche Vorteile gegenüber traditionellen Ansätzen der digitalen Identität – sowohl für Menschen als auch für Organisationen.
Für Menschen werden digitale Interaktionen müheloser, was bessere Erlebnisse schafft und die Reibung herkömmlicher Onboarding-Prozesse minimiert, etwa durch den Wegfall von Benutzernamen, Passwörtern, Formularen oder traditionellen Identifikationsverfahren. Auch Online-Betrug und Identitätsdiebstahl lassen sich verhindern und die Sicherheit verbessern.
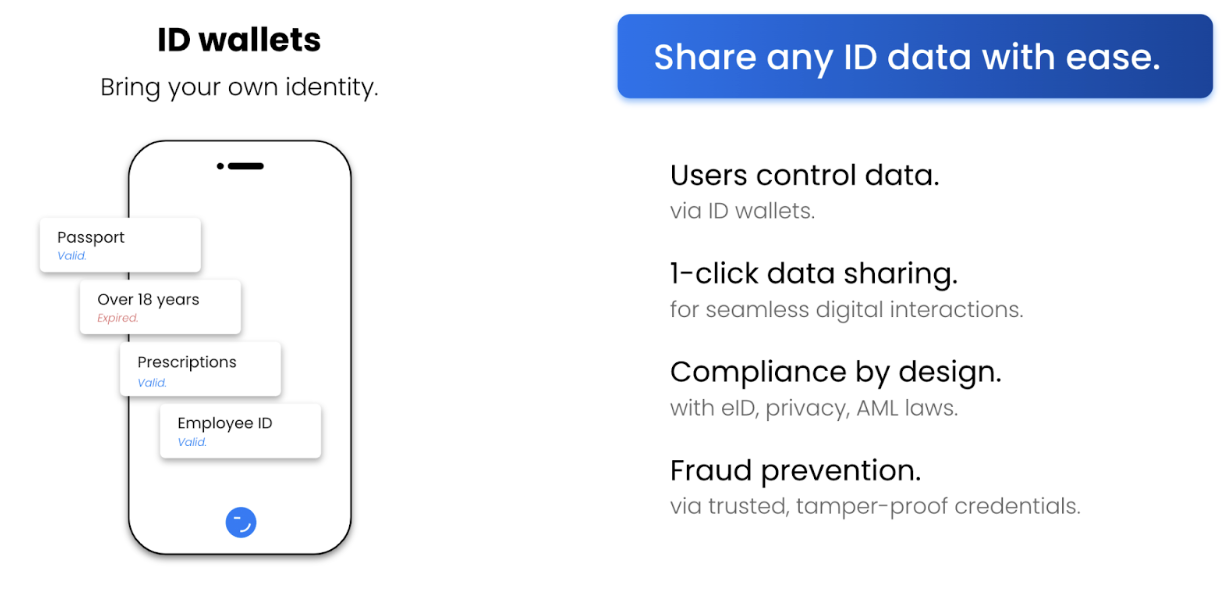
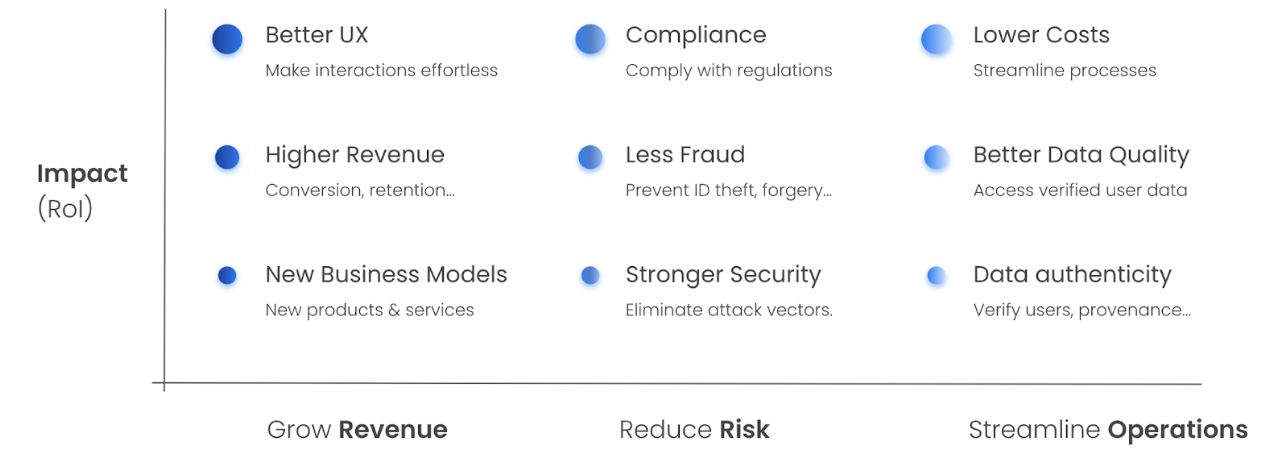
Für Organisationen wie Behörden und Unternehmen bietet dezentrale Identität die Möglichkeit, Umsätze zu steigern, indem sie die UX für ihre Kunden verbessern (z. B. um Abbruchquoten beim Nutzer-Onboarding zu senken), ihre Marke stärken oder neue Produkte und Dienste einführen. Zudem minimiert dezentrale Identität Risikofaktoren in den Bereichen Compliance, Betrug, Sicherheit und Datenschutz und ermöglicht es Organisationen, Prozesse zu verschlanken und zu automatisieren, um Kosten zu senken.
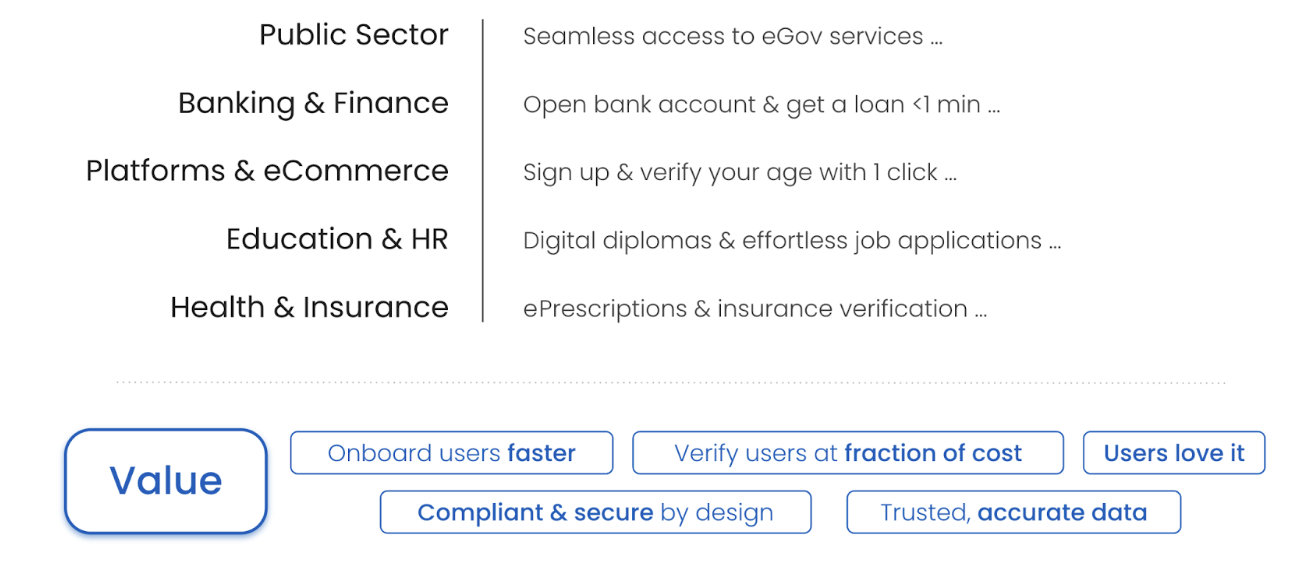
Letztlich durchdringt Identität jede Branche und schafft Möglichkeiten für unzählige Use-Cases: von offiziellen Dokumenten, die für Nutzer-Onboarding, KYC („Know Your Customer“) oder Reisen benötigt werden, über Diplome oder Zertifizierungen, die für die Erbringung von Dienstleistungen oder Bewerbungen erforderlich sind, bis hin zu sozialen Informationen, die einzigartige Erlebnisse ermöglichen:
So funktioniert es
Dezentrale Identität ermöglicht es Behörden und Unternehmen, Identitäts-Credentials an ihre Bürger, Nutzer oder andere Stakeholder auszustellen. Diese Credentials werden in ID-Wallets gespeichert und lassen sich einfach mit anderen teilen. Es ist wie ein Marktplatz mit drei Seiten:
- Aussteller stellen digitale Identitäts-Credentials aus (z. B. Behörden stellen Pässe aus, Universitäten Diplome).
- Holder erhalten digitale Credentials (von Ausstellern) und speichern sie in ID-Wallets. Sie kontrollieren ihre digitalen Credentials und teilen sie mit Dritten (Verifier).
- Verifier verlassen sich auf Identitätsdaten, um Produkte und Dienste bereitzustellen; sie verifizieren und verarbeiten die von Holdern bereitgestellten Credentials.
Das sogenannte „Trust Triangle“ veranschaulicht diese Rollen:
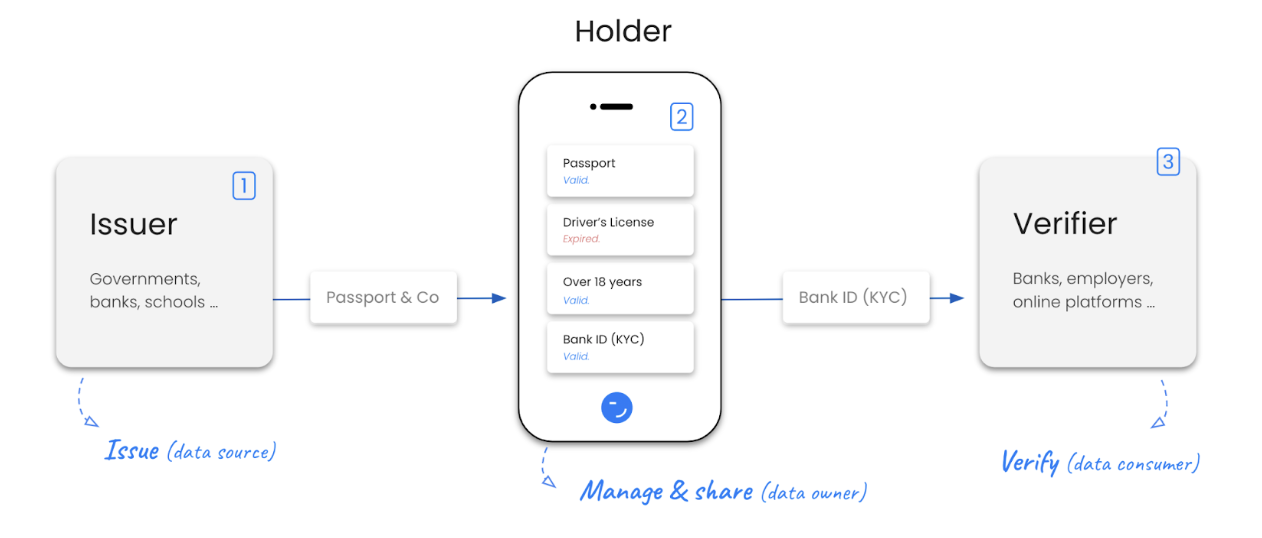
Beachten Sie, dass dieselbe Entität als Issuer, Holder und Verifier agieren kann. So kann eine Universität beispielsweise Diplome ausstellen (Issuer), ihre Akkreditierungen verwalten (Holder) und Studenten onboarden (Verifier).
Mehr über dezentrale Identität erfahren Sie in unseren Case Studies oder eBooks:
- Einführung in dezentrale Identität,
- Me, myself and SSI (in Zusammenarbeit mit BCG),
- eIDAS2 is here (in Zusammenarbeit mit Trustscape).
Konzepte & Markt
Nach Jahren der Forschung und Entwicklung beschleunigt sich die Einführung dezentraler Identität rasant:
- Im Jahr 2018 gab es nur eine Handvoll Anbieter, ein ID-Ökosystem, keine Standards und kaum Aufmerksamkeit außerhalb der eng verbundenen Identity-Community.
- Bis 2023 kündigten drei „Billionen-Dollar-Unternehmen“ und führende etablierte Anbieter verschiedener Identity-Märkte Produkte für dezentrale Identität an. Eine schnell wachsende Zahl von Startups sowie ID-Ökosystemen entstand, und Regulierungsbehörden weltweit begannen, Gesetze einzuführen, um die Einführung von ID-Wallets voranzutreiben.
Dezentrale Identität ist auf dem Vormarsch und verändert unsere digitale Welt grundlegend. Um diesen komplexen und transformativen Wandel verständlich zu machen, haben wir ein Framework entwickelt, um über die Einführung dezentraler Identität nachzudenken, und die wichtigsten Trends und Treiber hinter dieser bemerkenswerten Evolution einer (neuen) Technologiekategorie analysiert, die einen Milliardenmarkt schafft.
Framework & Trends
In den letzten Jahren sind fünf wichtige Trends zusammengekommen, um die breite Einführung dezentraler Identität und Identitäts-Wallets zu ermöglichen: Regulierungen ermöglichen Märkte. ID-Ökosysteme ermöglichen Vertrauen. Standards ermöglichen Interoperabilität. Entwickler-Tooling befähigt Entwickler. Wallets ermöglichen die Akzeptanz bei Endnutzern.
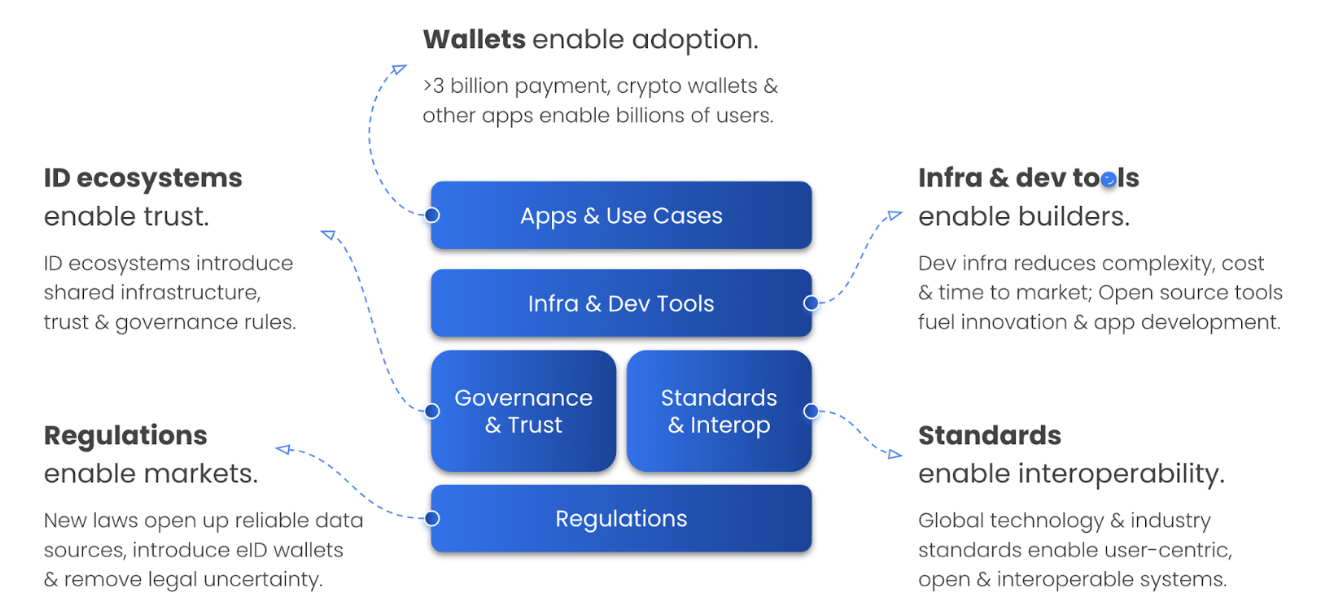
Die folgenden Abschnitte erläutern diese fünf Trends im Einzelnen:
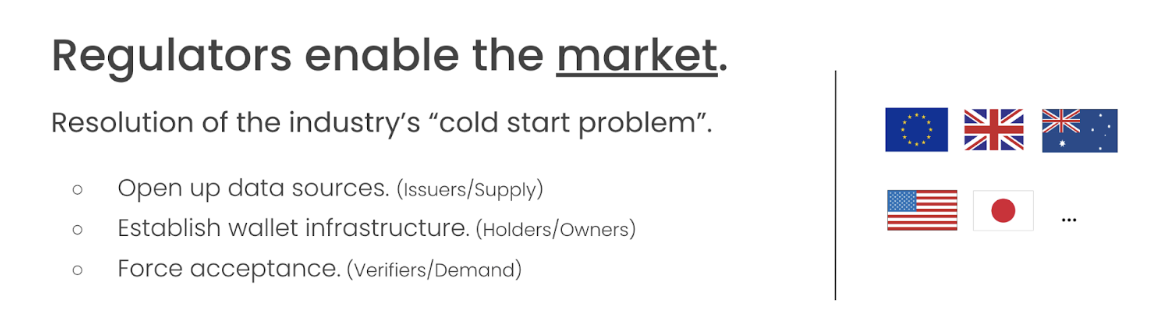
Regulierungsbehörden können neue Märkte schaffen oder zerstören. Eine der größten Hürden für die breite Einführung dezentraler Identität war der Mangel an Datenquellen, die vertrauenswürdige digitale Identitäts-Credentials ausstellen können.
Weltweit entstehen Regulierungen für digitale Identität, angeführt von der EU mit ihrer eIDAS2. Diese neuen Regulierungen zwingen Datenquellen (wie Behörden), Nutzern digitale Identitäts-Credentials und Wallets bereitzustellen, und verlangen gleichzeitig vom Privatsektor (wie Banken, Versorgungsunternehmen, großen Online-Plattformen), diese Credentials für Onboarding, Authentifizierung und Identitätsprüfung zu akzeptieren.
Dadurch unterstützen Regulierungen die Lösung des „Cold-Start-Problems" der Identitätsbranche, indem sie die Angebotsseite des Marktes erschließen (d. h. Aussteller von Identitäts-Credentials) und einen Rahmen sowie Rechtssicherheit für die breite Einführung von ID-Wallets und entsprechender Verifizierungslösungen für Credentials schaffen.
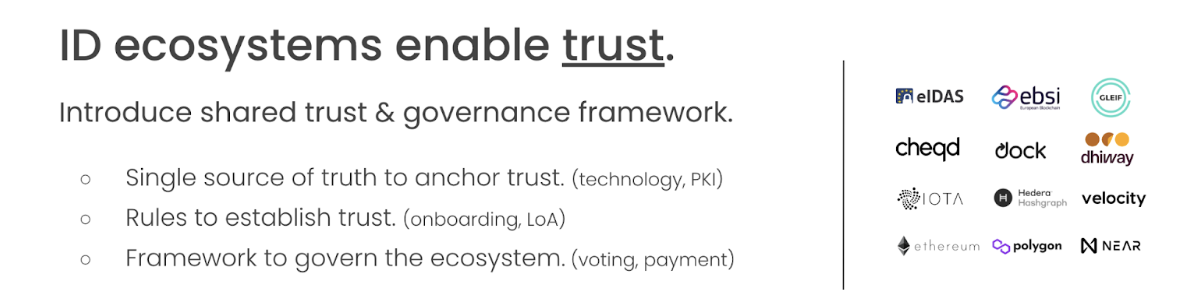
Identitätsökosysteme sind ein zentraler Baustein der dezentralen Identität. Durch die Kombination von Technologie (gemeinsam genutzte Datenregister) mit Governance-Frameworks (Regeln für die Etablierung von Vertrauen) ermöglichen sie den Wandel weg vom heutigen zentralisierten Identitätsparadigma, das eine Welt der Datensilos geschaffen hat – und damit einige der größten Probleme des Internets wie Datenschutz- und Compliance-Probleme, Lock-in-Effekte, zunehmenden Betrug und Identitätsdiebstahl.
Die Zahl der ID-Ökosysteme wächst schnell, angeführt von internationalen Organisationen (z. B. EU, GLEIF), Regierungen (EU, MENA, APAC, Amerika), Unternehmen aus allen Branchen und großen Blockchains. Infolgedessen entsteht eine vielfältige Landschaft von ID-Ökosystemen, die Anwendungsfälle über Anwendungen, Sektoren und Grenzen hinweg ermöglichen soll.
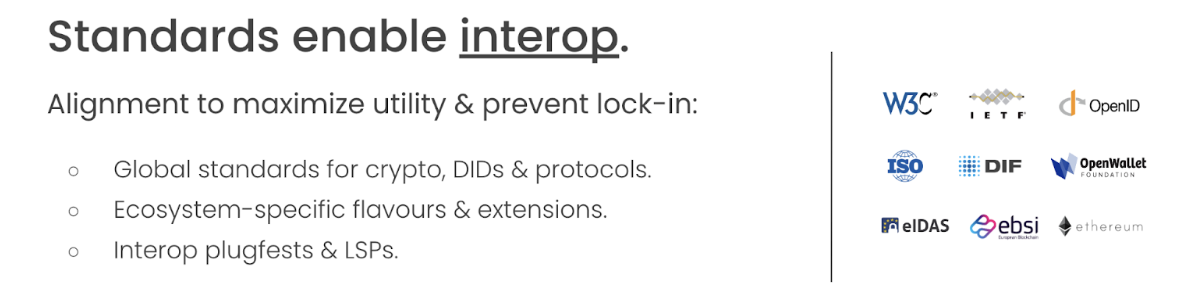
In den Anfängen entwickelten Anbieter ihre eigene proprietäre Technologie. Infolgedessen waren die Lösungen faktisch zentralisiert und konnten das Versprechen nicht einlösen, dezentrale Identitätsökosysteme zu ermöglichen, in denen Nutzer ihre Daten frei mit jedem teilen können. Zudem gab es keine Abwärtskompatibilität mit bestehender IT-Infrastruktur.
Mittlerweile treiben große Standardisierungsgremien wie W3C, ISO, IETF, OpenID Foundation, OWF, DIF (usw.) die Standards so weit voran, dass Interoperabilität Realität wird – wie die wachsende Zahl von Interop-Events und Produktivsystemen zeigt.
Entwickler stehen im Zentrum jeder technologischen Revolution. Infrastruktur, die den Aufbau von Anwendungen und Anwendungsfällen erleichtert, setzt Innovation und echten Mehrwert frei, indem sie neue Unternehmen hervorbringt und etablierten Anbietern den Einsatz dezentraler Identität ermöglicht. Darüber hinaus erwarten wir, dass Identität zu einer Commodity wird – nicht zuletzt durch das Aufkommen von Open-Source-Tooling wie dem Community Stack, den wir bei walt.id entwickeln.
Vor fünf Jahren dauerte der Aufbau dezentraler Identitätslösungen für Organisationen Monate, wenn nicht Jahre. Heute können Entwickler produktionsreife Anwendungen und Anwendungsfälle in weniger als einer Woche umsetzen.
Es gibt rund drei Milliarden Payment-Wallets – eine Zahl, die bis 2026 voraussichtlich fünf Milliarden überschreiten wird. Digitale Wallets werden allgegenwärtig und bald für die meisten Menschen auf dem Planeten verfügbar sein. Das bedeutet, dass bereits eine Wallet-Infrastruktur existiert (für Zahlungen und Krypto), die schnell um digitale Identität erweitert werden kann.
Tatsächlich haben nicht nur die führenden Wallet-Anbieter (wie Google, Apple) bereits begonnen, Identitätsfunktionen auszurollen. Auch andere Akteure wie Banken, Telcos, Zahlungs- oder Technologieunternehmen – deren Anwendungen bereits von Milliarden genutzt werden – arbeiten an ID-Wallets.
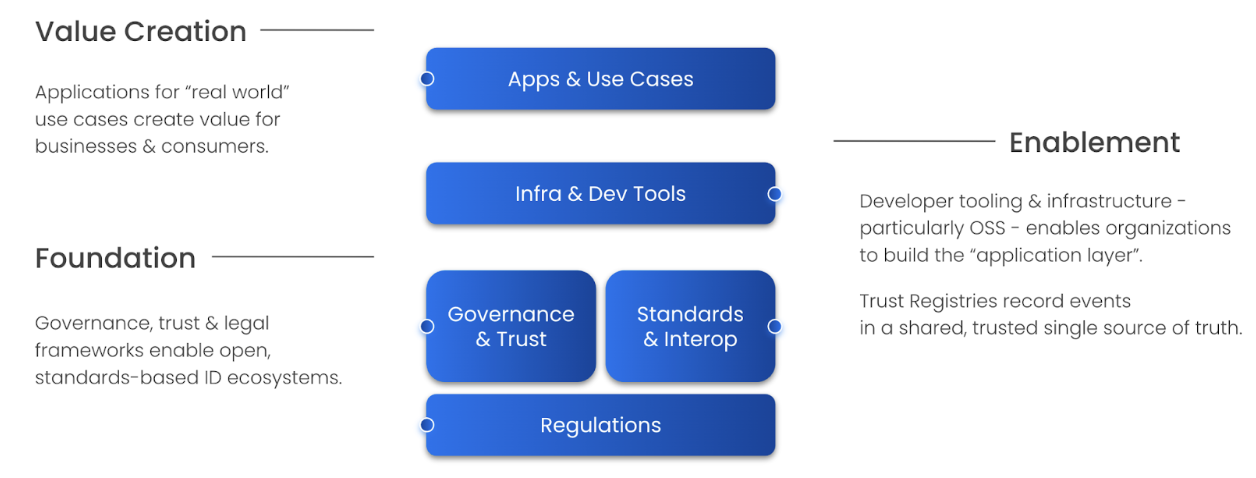
Diese fünf Trends kommen zusammen und bilden 3 Ebenen:
- ID-Ökosysteme, Regulierungen und Standards schaffen das Fundament,
- Dev-Tooling und Infrastruktur ermöglichen die Entwicklung von Apps und Anwendungsfällen.
- Apps und Anwendungsfälle sorgen für Wertschöpfung in der Wirtschaft.
Die folgenden Abschnitte gehen tiefer auf die wichtigsten Konzepte ein, die dem oben skizzierten Rahmen und den Trends zugrunde liegen.
ID-Regulierungen
Regulierungsbehörden arbeiten an neuen Gesetzen, um weltweit bessere digitale Identitätssysteme zu ermöglichen, und erzwingen dabei oft die Einführung von ID-Wallets. Zum Beispiel:
- Europa: Die EU hat Anfang 2024 ein neues eID-Gesetz verabschiedet – eIDAS2 –, das bis 2026 ein europäisches ID-Ökosystem auf Basis von ID-Wallets schafft. Darüber hinaus unterstützt die EU die Markteinführung durch öffentlich geförderte Großprojekte über verschiedene Branchen, Anwendungsfälle und Länder hinweg.
- Asien / Pazifik: Regierungen großer asiatischer Länder (z. B. Thailand, Philippinen, Indien) arbeiten bereits an ID-Wallets. Japan hat eine Zusammenarbeit mit der EU angekündigt, um ID-Wallets einzuführen, und Australien hat neue ID-Gesetze verabschiedet und Förderprogramme für digitale Identität angekündigt.
- MENA: Ähnlich wie in Asien arbeiten Regierungen im Nahen Osten bereits an ID-Wallets mit ehrgeizigen Plänen für die breite Einführung.
- Amerika: Die USA rollen ID-Wallets auf Bundesstaatenbasis aus und haben kürzlich Pläne für ein nationales ID-Ökosystem angekündigt; Kanada gehört zu den ersten Regierungen, die an dezentraler Identität arbeiten.
Regulierungsbehörden treiben ID-Wallets und nutzerzentrierte Identitätssysteme aus verschiedenen Gründen voran. Zum Beispiel, um die Interaktion zwischen Regierung und Bürgern zu verbessern, Prozesse zu straffen oder zu automatisieren, Kosten zu senken, Betrug zu verhindern sowie Ökosysteme zu ermöglichen, in denen Bürger ihre Daten sicher und datenschutzfreundlich kontrollieren und nutzen können – für nahtlosere und sorgenfreiere digitale Erlebnisse.
In Anbetracht dessen, dass Europa die globalen regulatorischen Entwicklungen anführt, analysiert und erläutert der folgende Abschnitt die eIDAS2-Verordnung der EU als konkretes Beispiel für regulatorisches Handeln:
Beispiel: eIDAS2 – Europas neues eID-Gesetz
Die eIDAS2-Verordnung ist der erste globale Rahmen, der digitale Identitäts-Wallets für natürliche Personen und Organisationen einführt und ihnen die volle Kontrolle über personenbezogene Daten in allen Lebensbereichen gibt. Diese Verordnung verändert die digitale Landschaft, beeinflusst globale Praktiken und wirkt sich auf Organisationen auch außerhalb Europas aus.
eIDAS2 zielt darauf ab, Bürgern und Organisationen sichere, private und nutzergesteuerte digitale Identitäten bereitzustellen, um Betrug zu reduzieren und nahtlose digitale Interaktionen über Grenzen hinweg zu ermöglichen. Dies erreicht sie durch:
- Bereitstellung von ID-Wallets für Bürger, um Daten zu verwalten und mit Dritten zu teilen.
- Verpflichtung von Regierungen, ID-Wallets bereitzustellen und digitale Credentials auszustellen (z. B. Reisepass, Führerschein).
- Verpflichtung von Unternehmen, digitale Credentials für Nutzer-Authentifizierung und Verifizierung zu akzeptieren.
- Gewährleistung hoher Sicherheit und Privatsphäre durch Standards und Zertifizierungen.
Beachten Sie, dass eIDAS2 und dezentrale Identität miteinander verbunden sind, da beide das Konzept der ID-Wallets nutzen und auf dieselbe Technologiegruppe setzen. Wirtschaftlich schafft eIDAS2 einen Markt für dezentrale Identität, indem es digitale Credentials und ID-Wallets verbindlich vorschreibt und damit das „Cold-Start-Problem" der Branche löst. Technisch orientiert sich eIDAS2 an globalen Standards für dezentrale Identität (W3C, ISO, OIDC, IETF).
eIDAS2 hat große Auswirkungen auf Menschen, da es alle EU-Mitgliedstaaten verpflichtet, ihren Bürgern ID-Wallets bereitzustellen. Dank der Einführung von ID-Wallets profitieren Bürger von bequemeren digitalen Interaktionen mit Regierungen und dem Privatsektor sowie von besserer Sicherheit und datenschutzfördernden Mechanismen wie selektiver Offenlegung. Zudem ermöglichen die Wallets Nutzern, Dokumente mit rechtlicher Gültigkeit elektronisch zu signieren.
Ebenso hat eIDAS2 große Auswirkungen auf Unternehmen, da sie verpflichtet sind, dezentrale Identität und ID-Wallets in Branchen wie Banking, Versicherungen, E-Commerce, Gesundheitswesen, großen Online-Plattformen und mehr einzuführen. Über die regulatorische Compliance hinaus profitieren Unternehmen von:
- Besserer Nutzererfahrung durch nahtloses Onboarding.
- Höheren Umsätzen durch gesteigerte Nutzerkonversion und -zufriedenheit.
- Neuen Geschäftsmodellen für die Ausstellung und Verifizierung von Credentials.
- Geringeren Kosten durch gestraffte Prozesse.
- Betrugsprävention durch die Eliminierung von Identitätsdiebstahl und Fälschung.
- Verbesserter Datenqualität durch verifizierte digitale Credentials.
- Stärkerer Sicherheit durch die Abwehr von Datenlecks und die Abschaffung von Passwörtern.
Schließlich hat eIDAS2 Auswirkungen auf Regierungen, da es sie verpflichtet, Bürgern ID-Wallets und digitale Credentials bereitzustellen. Regierungen müssen außerdem elektronische Signaturen ermöglichen, die handschriftlichen Signaturen gleichwertig sind, und digitale Identitäts-Credentials für die Authentifizierung akzeptieren. Über die Compliance hinaus profitieren Regierungen von:
- Verbesserter Bürgererfahrung bei Interaktionen.
- Höherer Bürgerzufriedenheit durch einfache Datenverwaltung.
- Interoperabilität durch die Wiederverwendung bekannter Bürgerinformationen
- Geringeren Kosten durch gestraffte Services.
- Weniger Betrug und besserer Datenqualität über Organisationen hinweg.
Mehr über Regulierungen erfahren Sie in unserem eIDAS2-eBook (verfasst mit Trustscape).
ID-Ökosysteme
ID-Ökosysteme sind wichtig, weil dem Internet eine native Identitätsebene fehlt. Wie dargelegt, führte dies dazu, dass Websites ihre eigenen lokalen ID-Systeme schufen, was zur Entstehung der „ummauerten Datengärten" führte, die die „Ära der Silos" prägen.
ID-Ökosysteme lösen dieses Problem, indem sie Nutzern ermöglichen, ihre Daten zu kontrollieren und mit anderen zu teilen. Sie sind offene, nutzerzentrierte Systeme, die direkte Interaktionen und den freien Austausch von Identitätsinformationen ermöglichen. ID-Ökosysteme können mehr oder weniger dezentral sein, entscheidend ist jedoch, dass Nutzer ihre Daten kontrollieren können, ohne auf Intermediäre wie große Tech-Plattformen angewiesen zu sein.
Kurz gesagt: ID-Ökosysteme bilden das Fundament für neue nutzerzentrierte Identitätslösungen, die Daten aus Silos befreien und Daten nutzergesteuert, einfach teilbar und zuverlässig verifizierbar machen.
Wie funktionieren ID-Ökosysteme?
Identitätsökosysteme schaffen Vertrauen zwischen Menschen und Organisationen, die sich normalerweise nicht kennen. Sie haben zwei Hauptkomponenten: „Trust Registries" und „Governance- und Trust Frameworks".
Trust Registries ermöglichen die Verifizierung von Identitätsdaten, dienen als Single Source of Truth und können mit verschiedenen Technologien und Dezentralisierungsgraden umgesetzt werden (z. B. Domain Name Service, traditionelle PKIs, permissionierte Blockchains, öffentliche Blockchains/L1/L2s).
Es gibt verschiedene Arten von Trust Registries für unterschiedliche Zwecke. Zum Beispiel:
- Organisations-Registries: Verifizieren Informationen über Organisationen, die als Aussteller oder Verifier agieren.
- Schema-Registries: Etablieren Standards für Datensemantik und -modelle.
- Widerrufs-Registries: Verwalten und verifizieren den Credential-Lebenszyklus.
Governance- und Trust Frameworks sind wie die Verfassung eines ID-Ökosystems und gewährleisten Vertrauen in Identitätsdaten von Ausstellern und anderen Teilnehmern des Ökosystems. Sie regeln Leitungsgremien und -prozesse, Onboarding und Akkreditierung, Haftung und Durchsetzbarkeit, Vertrauensstufen und Vertrauensniveaus, Datenschutz und Datensicherheit, Sicherheits- und Interoperabilitätsstandards. Zudem stehen diese Frameworks im Einklang mit Regulierungen, die die Identitätsbranche betreffen, wie DSGVO oder eIDAS2 in Europa.
Mehr zu diesem Thema erfahren Sie in unserem ID-Ökosystem-eBook.
Schließlich ist es wichtig, Anreize zu erwähnen. Da ID-Ökosysteme wie dreiseitige Marktplätze funktionieren (Aussteller, Holder, Verifier), hängt der Erfolg von ID-Ökosystemen von Anreizstrukturen ab – und hier kommen Zahlungen ins Spiel. Zahlungen sind ein Weg, die Teilnehmer von ID-Ökosystemen zu incentivieren, insbesondere die Aussteller, die die Angebotsseite des Marktes bilden. Wir können drei Ansätze für Zahlungen unterscheiden:
- Direkte Monetarisierung auf Basis von Peer-to-Peer-Transaktionen;
- Indirekte Monetarisierung über eine Settlement-Schicht, die sich über ein Wallet-basiertes oder ein Registry-basiertes Modell umsetzen lässt;
- Hybride Modelle, die Peer-to-Peer-Zahlungen mit einer Settlement-Schicht kombinieren.
Direkte Monetarisierungsmodelle bieten zwar starke Datenschutzfunktionen, sind hoch skalierbar und unabhängig von Dritten oder externer technischer Infrastruktur, bringen aber auch Nachteile mit sich: Sie sind nur bedingt geeignet, Aussteller zu einem aktiven Lifecycle-Management ihrer Credentials zu bewegen, und verlangen von Verbrauchern, für ihre Daten zu zahlen, was die Akzeptanz erschwert. Indirekte Monetarisierungsansätze bieten dagegen starke Anreizstrukturen, bringen aber Herausforderungen in den Bereichen Datenschutz, Sicherheit und Abhängigkeiten mit sich.
Ausblick
Identitätsökosysteme sind die Grundlage für die Zukunft der digitalen Identität. Unterschiedliche Anwendungsfälle und Rechtsräume haben eigene Anforderungen, die von Regulierung, Kundenbedürfnissen und Geschäftsmodellen geprägt sind. Infolgedessen entstehen mehrere ID-Ökosysteme, jedes mit eigenen Trust Registries, Governance- und Trust Frameworks.
Mehr über Anreize erfahren Sie in unserem eBook zur Datenmonetarisierung.
Technologien & Standards
Dezentrale Identität basiert auf einer Reihe komplexer Technologien und Protokolle, die sich als Bausteine verstehen lassen: Sie sind in verschiedenen Varianten verfügbar und lassen sich unterschiedlich kombinieren. Daraus ergeben sich verschiedene „Ausprägungen" oder Wege, dezentrale Identität umzusetzen – je nach Geschäftsanforderungen.
Die folgende Liste zeigt einige der wichtigsten:
- Kryptografische Schlüssel vermitteln die Kontrolle über digitale Identitäten und ermöglichen Kernfunktionen wie Verschlüsselung und Authentifizierung.
- Decentralized Identifiers (DIDs, W3C) etablieren eine Public-Key-Infrastruktur, indem sie Schlüssel mit Identifikatoren verknüpfen, sodass Parteien einander finden und interagieren können.
- Verifiable Credentials (VCs, W3C) und mobile driver's license/mdoc (ISO/IEC 18013-5/-7) sind die gängigsten „Typen" digitaler Credentials. Sie lassen sich einfach und sicher mit anderen teilen und von anderen verifizieren. (Hinweis: Aus Gründen des Datenschutzes und der Compliance werden sie nie auf einer Blockchain gespeichert.)
- Selektive Offenlegung (SD) und Zero-Knowledge-Proofs (ZKPs) sind Wege, die Datenexposition zu minimieren. Selektive Offenlegung mit SD-JWTs (IETF) ist ein solider und zuverlässiger Weg, die Privatsphäre der Nutzer zu verbessern, und gewinnt zunehmend an Verbreitung. ZKPs sind eine vielversprechende Technologie mit großer Zukunft, aber aufgrund von Bedenken oder fehlenden Zertifizierungen der zugrunde liegenden Kryptografie noch nicht breit akzeptiert.
- Non-Fungible Tokens (NFTs) und Soulbound Tokens (SBTs) werden genutzt, um Proofs oder Assets auf Blockchains zu tokenisieren. Sie ermöglichen „eigentumsbasierten Zugang", etwa für Inhaber von Tickets oder Mitgliedschaften. Außerdem ermöglichen sie On-Chain-Proofs, die von Smart Contracts verarbeitet werden können (ohne Orakel).
- Datenaustauschprotokolle ermöglichen die Übertragung von Identitäts-Credentials zwischen Parteien (etwa vom Aussteller zum Nutzer oder vom Nutzer zum Verifier). Derzeit entwickelt sich OpenID Connect, der Standard, der bereits föderierte Identität ermöglicht, zum meistgenutzten Standard für den Austausch digitaler Credentials. Protokolle können den Datenaustausch online und vor Ort ermöglichen (sogar offline).
- ID-Wallets speichern unsere Schlüssel (Kontrolle) und Credentials (Identitätsdaten). Sie ermöglichen die Verwaltung und Weitergabe unserer Identitätsdaten über einfach zu bedienende Apps.
Beachten Sie abschließend, dass verschiedene ID-Ökosysteme ökosystemspezifische „Ausprägungen" dieser Technologien erfordern werden, basierend auf den jeweiligen Governance- und Trust Frameworks.
Die Rolle der Blockchain
Eine Blockchain ist ein dezentrales, unveränderliches Ledger, das Transaktionen mithilfe von Kryptografie aufzeichnet und so eine Kette miteinander verknüpfter Blöcke erzeugt.
So lässt sich das einfacher verstehen:
Stellen Sie sich eine Gruppe von Menschen vor, die festhalten möchte, was ihnen gehört und was sie getan haben – wie ein gemeinsames Verzeichnis. Statt dass eine Person das Buch führt und dafür verantwortlich ist, führt jeder in der Gruppe seine eigene Kopie des Buchs, und jedes Mal, wenn jemand etwas hinzufügen oder ändern möchte, erhält jeder andere eine Kopie des neuen Buchs. So haben alle stets dieselben Informationen, niemand kann betrügen oder Dinge ändern, ohne dass es die anderen bemerken, und es ist nicht nötig, nur einer Person zu vertrauen, dass sie das Buch sicher verwahrt. Im Grunde funktioniert eine Blockchain genau so – sie ist ein gemeinsames digitales Verzeichnis, das von vielen Menschen geführt wird, und wenn jemand etwas hinzufügt oder ändert, erhält jeder andere eine Kopie des aktualisierten Buchs. Das macht sie wirklich sicher und transparent, denn alle haben dieselben Informationen, und niemand kann etwas ändern, ohne dass es die anderen bemerken.
Warum sind Blockchains für dezentrale Identität wichtig?
Dezentrale Identität beruht auf ID-Ökosystemen, die Vertrauen zwischen Menschen und Organisationen schaffen, indem sie zuverlässige Identitätsdaten gewährleisten. Eine Schlüsselkomponente dieser Ökosysteme sind „Trust Registries", die als gemeinsame Datenbanken dienen, um Herkunft, Authentizität, Integrität und Gültigkeit von Identitätsdaten zu verifizieren.
Blockchains sind aufgrund ihrer Dezentralität, Unveränderlichkeit, Transparenz, Sicherheit und Effizienz eine nützliche Technologie, um Trust Registries (z. B. Organisations-Registries) aufzubauen. Sie bieten eine dauerhafte, auditierbare Aufzeichnung ohne Intermediäre. Außerdem lassen sich mit ihnen NFTs oder SBTs für verschiedene Anwendungsfälle nutzen, etwa um Proofs oder Assets so zu tokenisieren, dass sie von Smart Contracts verarbeitet werden können. Sie sind jedoch nicht zwingend erforderlich (ID-Ökosysteme lassen sich auch auf z. B. traditioneller PKI oder DNS aufbauen).
Welche Herausforderungen bringt die Nutzung von Blockchains für dezentrale Identität mit sich?
Die wichtigsten Herausforderungen beim Einsatz von Blockchains in Identitätssystemen lassen sich in vier Kategorien einteilen:
- Kosten: Die Stärken von Blockchains wie Sicherheit und Dezentralität gehen mit Transaktionsgebühren einher, die trotz sinkender Kosten in der Regel höher sind als bei Off-Chain-Operationen.
- Skalierbarkeit: Blockchains können aufgrund der Zeit, die für die Abwicklung und Ausführung von Transaktionen benötigt wird, Skalierbarkeitsprobleme verursachen.
- Datenschutz: Die Transparenz öffentlicher Blockchains kann Datenschutzbedenken aufwerfen, da Transaktionsdetails durch Datenkorrelation zur Ableitung von Informationen genutzt werden können. Es ist entscheidend, festzulegen, welche Informationen On-Chain und welche Off-Chain verarbeitet werden.
- Compliance: Datenschutz- und Privatsphäregesetze wie das „Recht auf Vergessenwerden" der DSGVO können mit der unveränderlichen Natur von Blockchains kollidieren.
Beachten Sie, dass sich diese Herausforderungen durch den Einsatz permissionierter Blockchains abmildern lassen.
Ausblick
Verschiedene Blockchains haben einzigartige Vorteile, die für unterschiedliche Anwendungsfälle geeignet sind. Mit der wachsenden Zahl von ID-Ökosystemen, die auf Blockchains für Trust Registries setzen, bewegen wir uns auf eine Multi-Blockchain-Zukunft zu, ergänzt durch traditionelle PKIs.
Mehr über die Rolle von Blockchains für Identität erfahren Sie in unserem entsprechenden eBook.
Plan | 5 Schritte für den Einstieg
Dieser Abschnitt beschreibt einen 5-Schritte-Ansatz, der Ihnen den Einstieg erleichtert und Ihnen hilft, dezentrale Identität zu nutzen: von der Identifizierung von Chancen und Anwendungsfällen über die Definition von Anforderungen und die Planung der Umsetzung bis hin zum Roll-out Ihrer Lösungen:
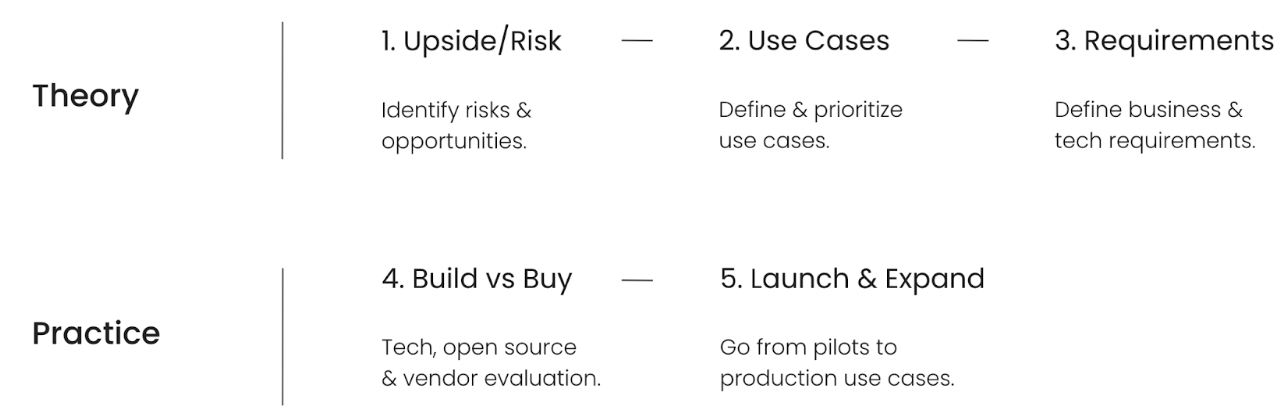
Schritt 1: Chancen & Risiken identifizieren
Beginnen Sie damit, Ihre Geschäftschancen und -risiken zu definieren.
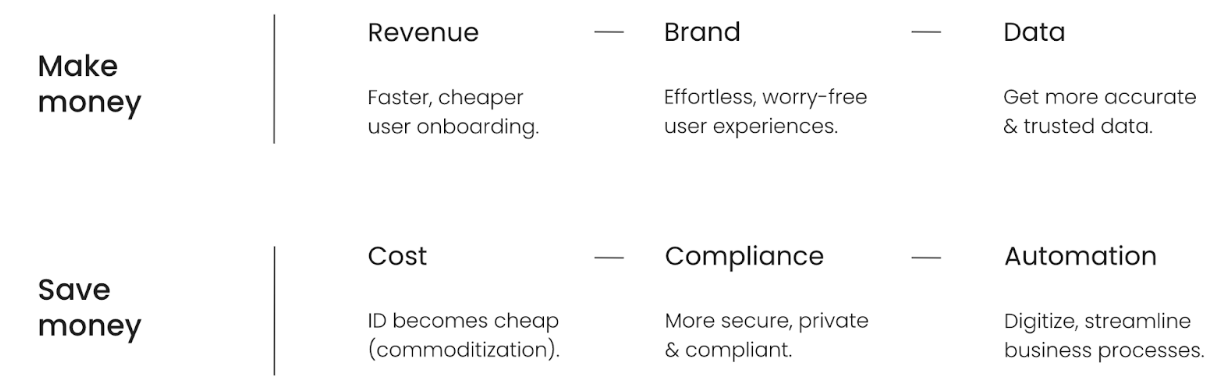
Eine Möglichkeit, Chancen zu segmentieren, ist die Frage, ob sie Geld einbringen oder sparen. Zum Beispiel: Eine bessere User Experience beim Onboarding oder Checkout kann Markenimage und Umsatz fördern. Und maschinenlesbare, verifizierbare und vertrauenswürdige Identitätsdaten ermöglichen die Automatisierung von Prozessen oder die Konsolidierung der IT-Infrastruktur.
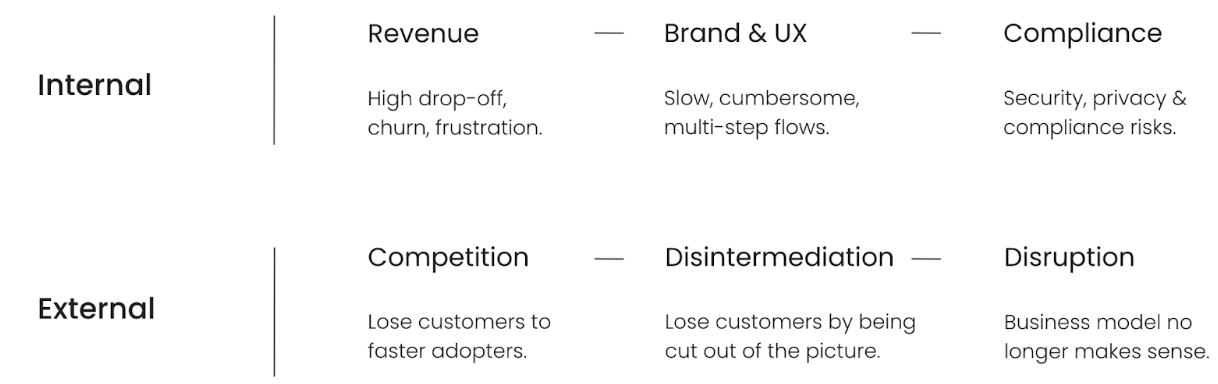
Eine Möglichkeit, Risiken zu segmentieren, ist die Frage, ob sie intern oder extern sind. Zum Beispiel: Sie könnten Kunden an Wettbewerber verlieren, die dezentrale Identität schneller einführen, Disintermediation erleben oder sogar eine Störung Ihres bestehenden Geschäftsmodells. Ebenso wirkt sich eine zu langsame Einführung negativ auf Marke und Umsatz aus (etwa angesichts umständlicher traditioneller Auth- und IDV-Prozesse) und kann Compliance-Probleme verursachen (z. B. eIDAS2).
Für den Einstieg ist es hilfreich, sich auf bestimmte Kategorien oder Bereiche Ihres Betriebs zu konzentrieren.
Zum Beispiel:
- User Experience: Analysieren Sie Ihre Kunden- oder Stakeholder-Interaktionen wie Onboarding- oder Checkout-Prozesse.
- Datenqualität: Haben Sie Probleme mit Datenqualität oder Datenkonsistenz? Geben Kunden falsche Informationen an – absichtlich oder aufgrund menschlicher Fehler?
- Sicherheit & Datenschutz: Analysieren Sie Ihre aktuellen Sicherheitspraktiken im Kontext von Nutzerauthentifizierung, Identifizierung und dem Umgang mit Nutzerdaten. Welche Nutzerdaten fragen Sie ab und speichern Sie?
- Compliance: Analysieren Sie Ihre aktuelle Praxis bei der Einhaltung von Vorschriften in Bereichen wie Datenschutz (DSGVO, CCPA), Geldwäschebekämpfung (AML) oder Geldtransferverordnung (TFR)? Wird Ihre Organisation nach eIDAS2 oder ähnlichen Vorschriften verpflichtet sein, ID-Credentials aus ID-Wallets zu akzeptieren?
- Prozessautomatisierung: Analysieren Sie Ihre aktuelle Strategie zur Prozessautomatisierung im Hinblick auf die Chancen, die maschinenlesbare digitale ID-Daten eröffnen.
- Mit Multiparty-Prozessen beginnen: Analysieren Sie Ihre Geschäftsprozesse mit Fokus auf Multiparty-Interaktionen, etwa zwischen Ihrer Organisation und Gruppen wie Kunden, Mitarbeitern, Lieferanten, Investoren usw.
Schritt 2: Anwendungsfälle auswählen & priorisieren
Listen Sie auf Basis Ihrer Chancen und Risiken alle für Ihre Organisation relevanten Anwendungsfälle auf und priorisieren Sie sie anhand Ihrer Strategie und Ihres Produkt- oder Serviceportfolios.
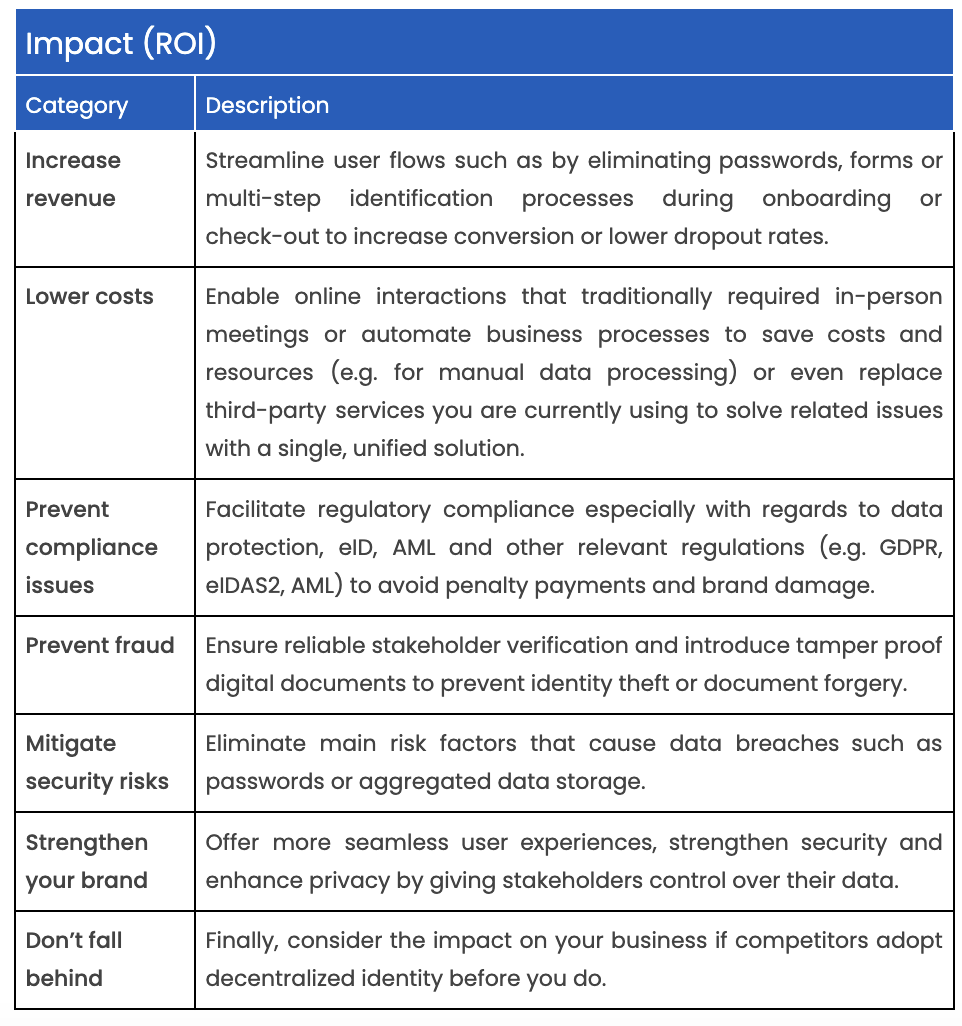
Diese Matrix bietet eine einfache Möglichkeit, Anwendungsfälle nach ihrer Wirkung auf Ihre Organisation (RoI) und ihrer einfachen Umsetzbarkeit (Ressourcen, Zeit) zu priorisieren.

Hier einige Tipps zur Nutzung der Matrix:
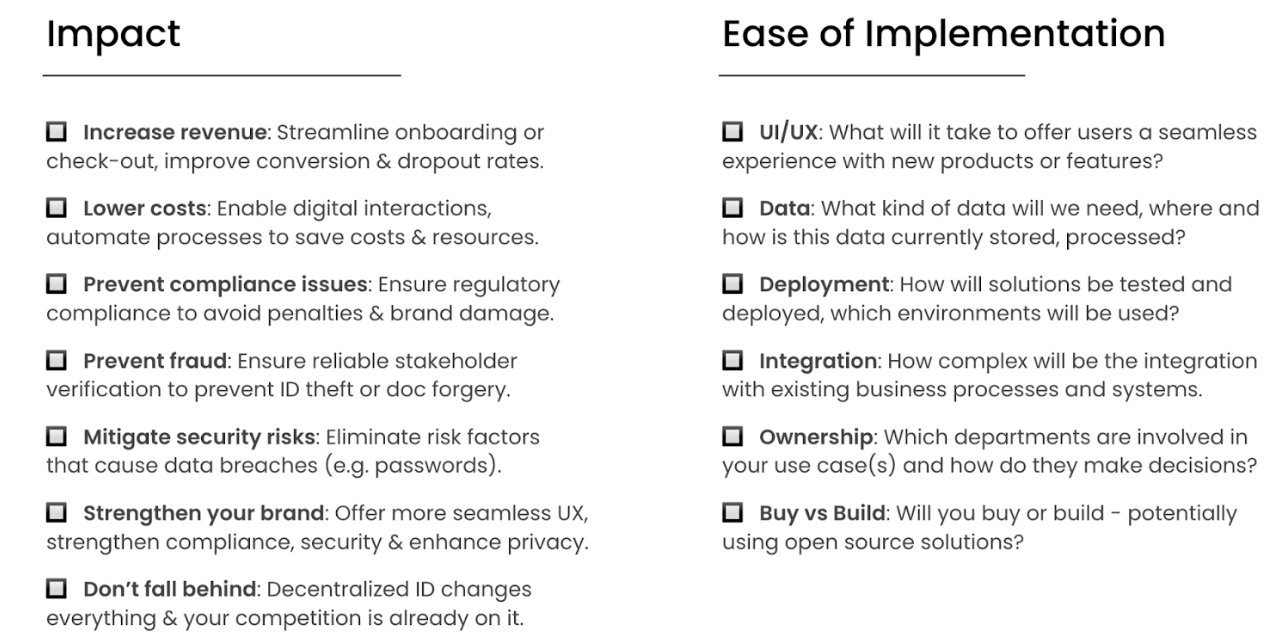
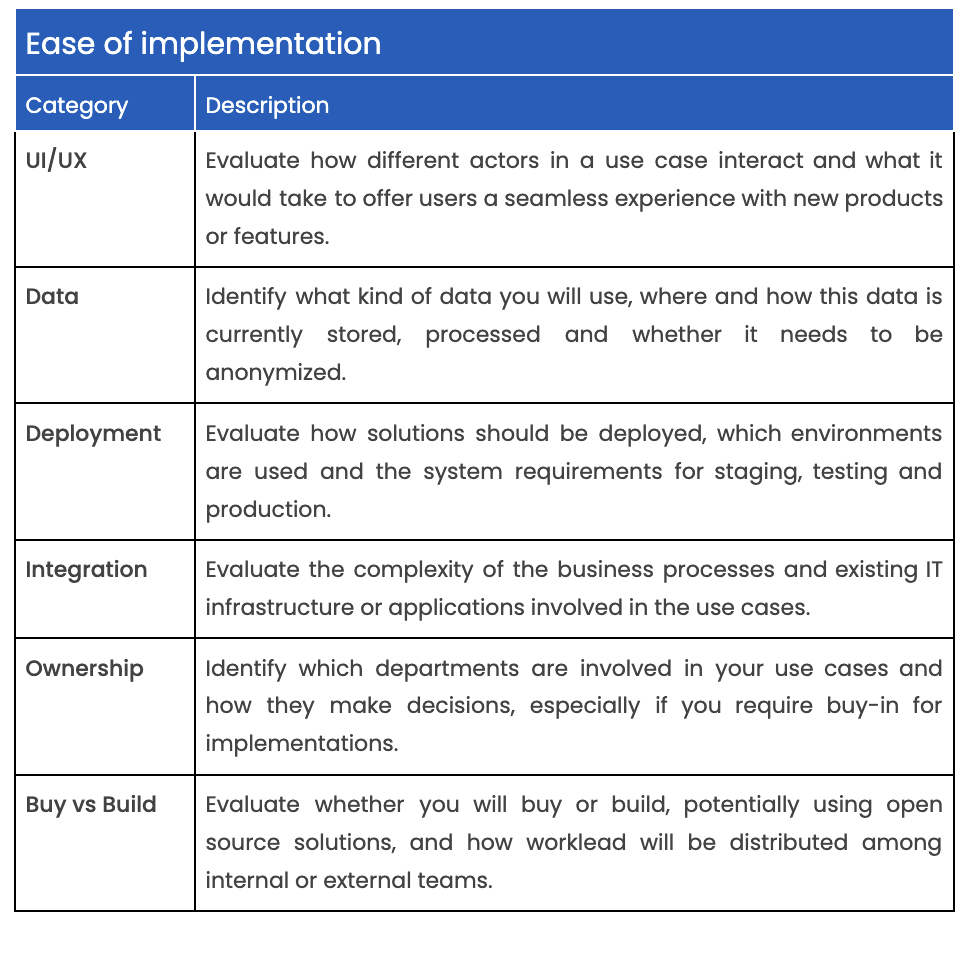
Eine detailliertere Liste zur Priorisierung von Anwendungsfällen finden Sie im Anhang.
Schritt 3: Anforderungen definieren
Nachdem Sie Ihre Anwendungsfälle ausgewählt haben, ist es an der Zeit, Anforderungen zu definieren. Die folgende Liste führt Sie durch wichtige Bereiche, die Sie berücksichtigen sollten:
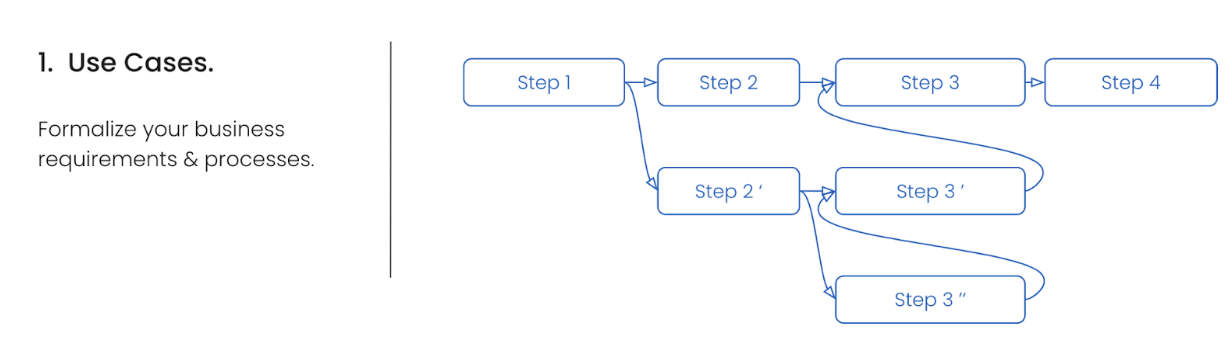
Anwendungsfälle
Ihre Anforderungen unterscheiden sich je nach Ihren Anwendungsfällen. Zudem unterscheiden sich Anwendungsfälle in ihrer Komplexität – von einfachen, wiederverwendbaren bis hin zu hochgradig individuellen Mustern. Die Definition von User Journeys bis hin zu User Stories ist ein hilfreicher Weg, um Ihre Anwendungsfälle zu formalisieren und Ihre Geschäftsanforderungen zu definieren.
Rollen
Ihre Anforderungen unterscheiden sich je nachdem, ob Ihre Organisation als Aussteller, Verifier, Nutzer (oder Wallet-Anbieter) oder in einer Mischung dieser Rollen agiert.
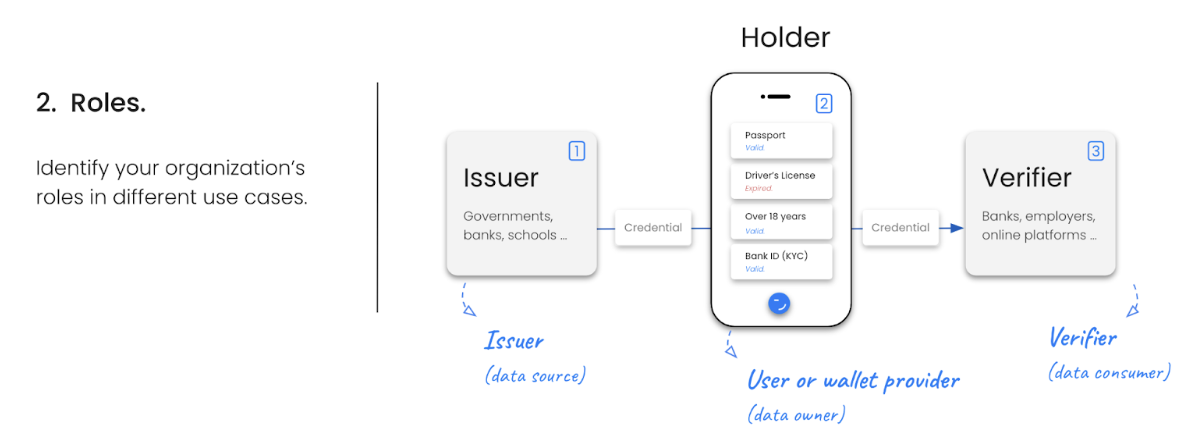
Während die meisten Organisationen zwei oder alle drei der oben beschriebenen Rollen übernehmen werden, konzentrieren sich einige Organisationen stärker auf die Ausstellung (Behörden, Universitäten), andere auf ID-Wallets (Behörden, Banken, Tech) oder auf die Verifizierung (Banken, eCommerce).
Technologie
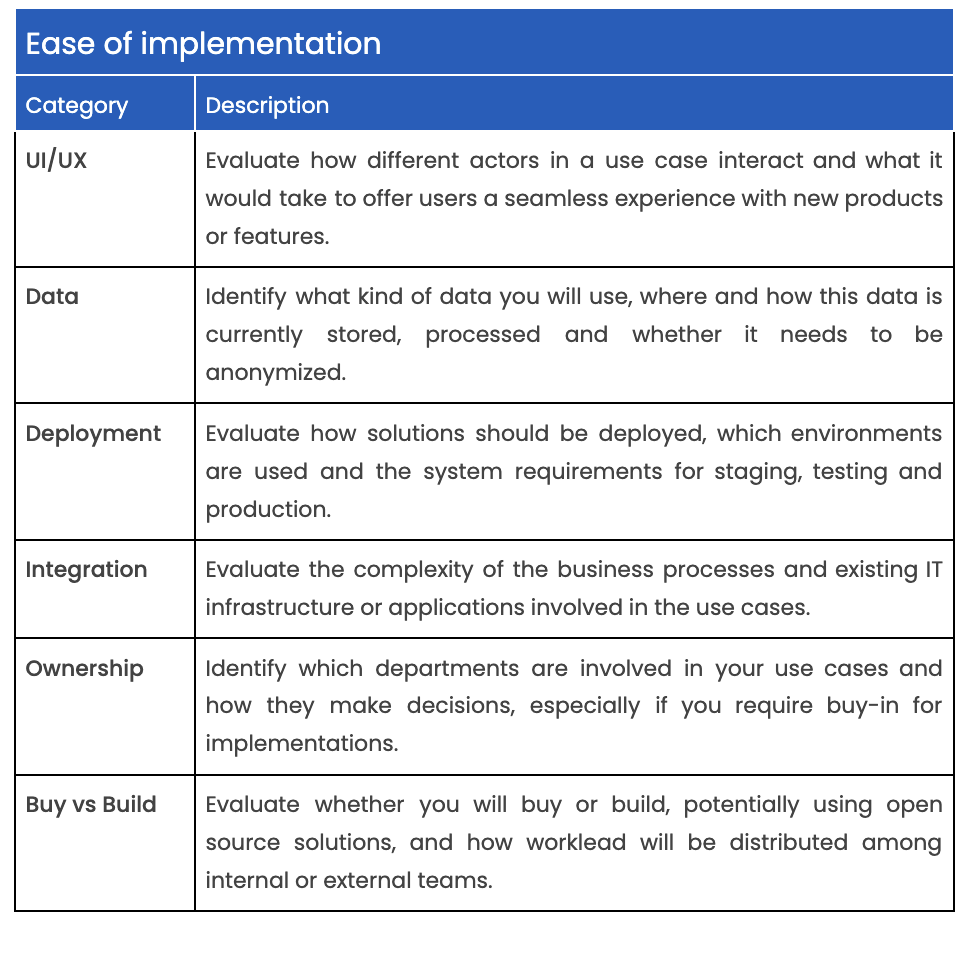
Sobald Sie Ihre Geschäftsanforderungen festgelegt haben, ist es an der Zeit, die technischen Anforderungen zu definieren, um Ihre Anwendungsfälle oder Anwendungen Wirklichkeit werden zu lassen.
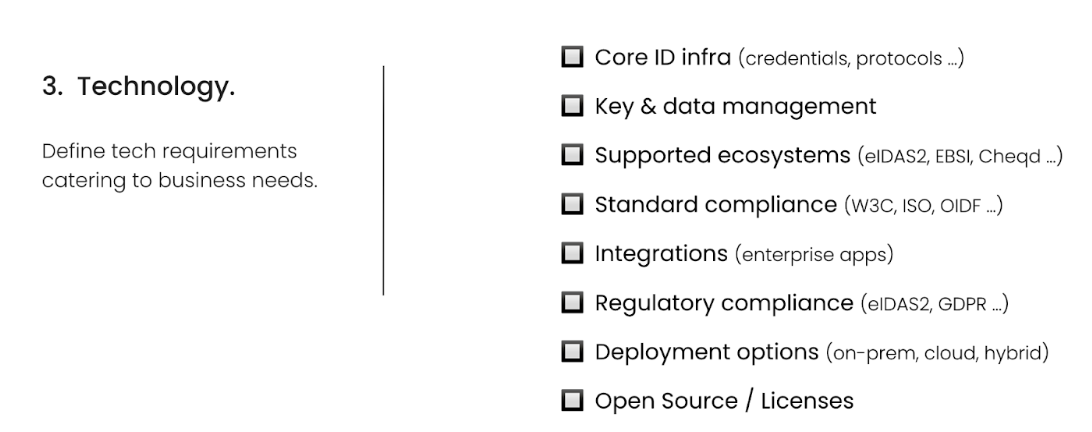
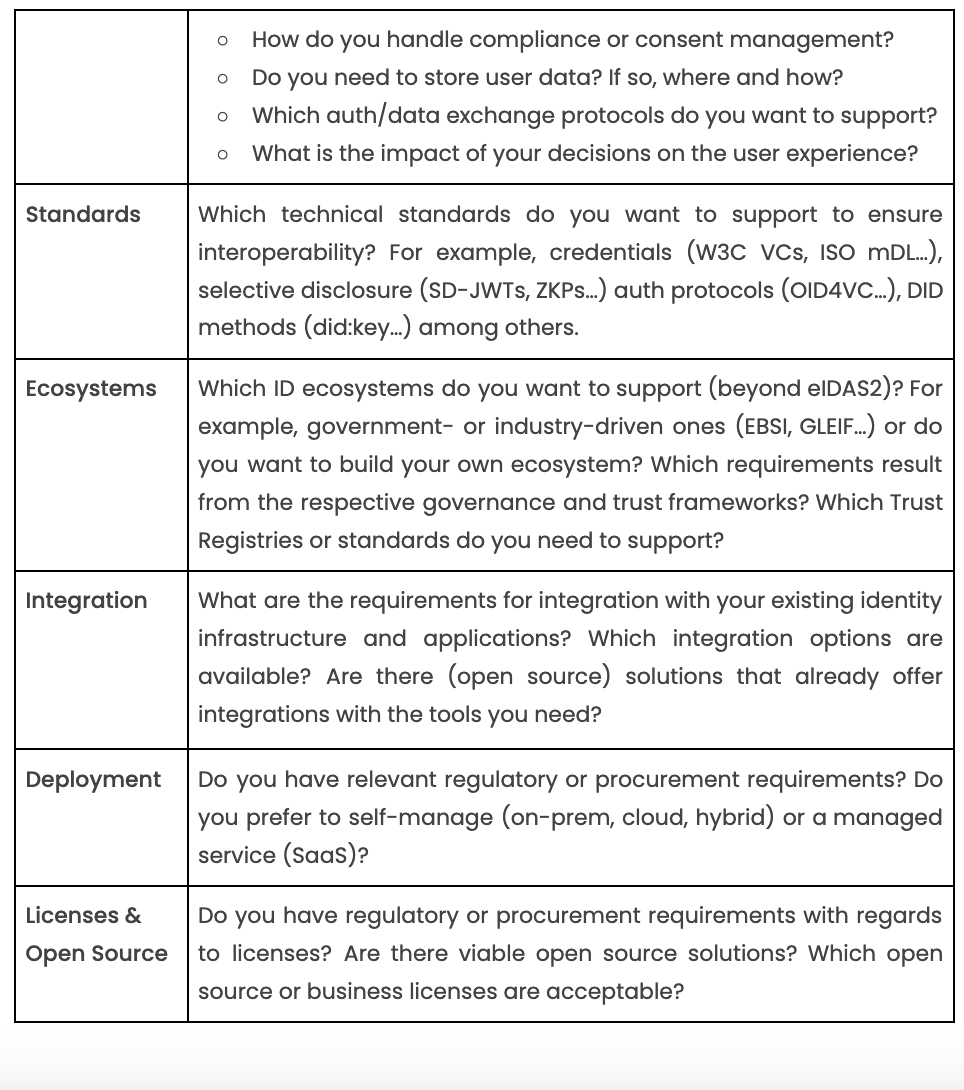
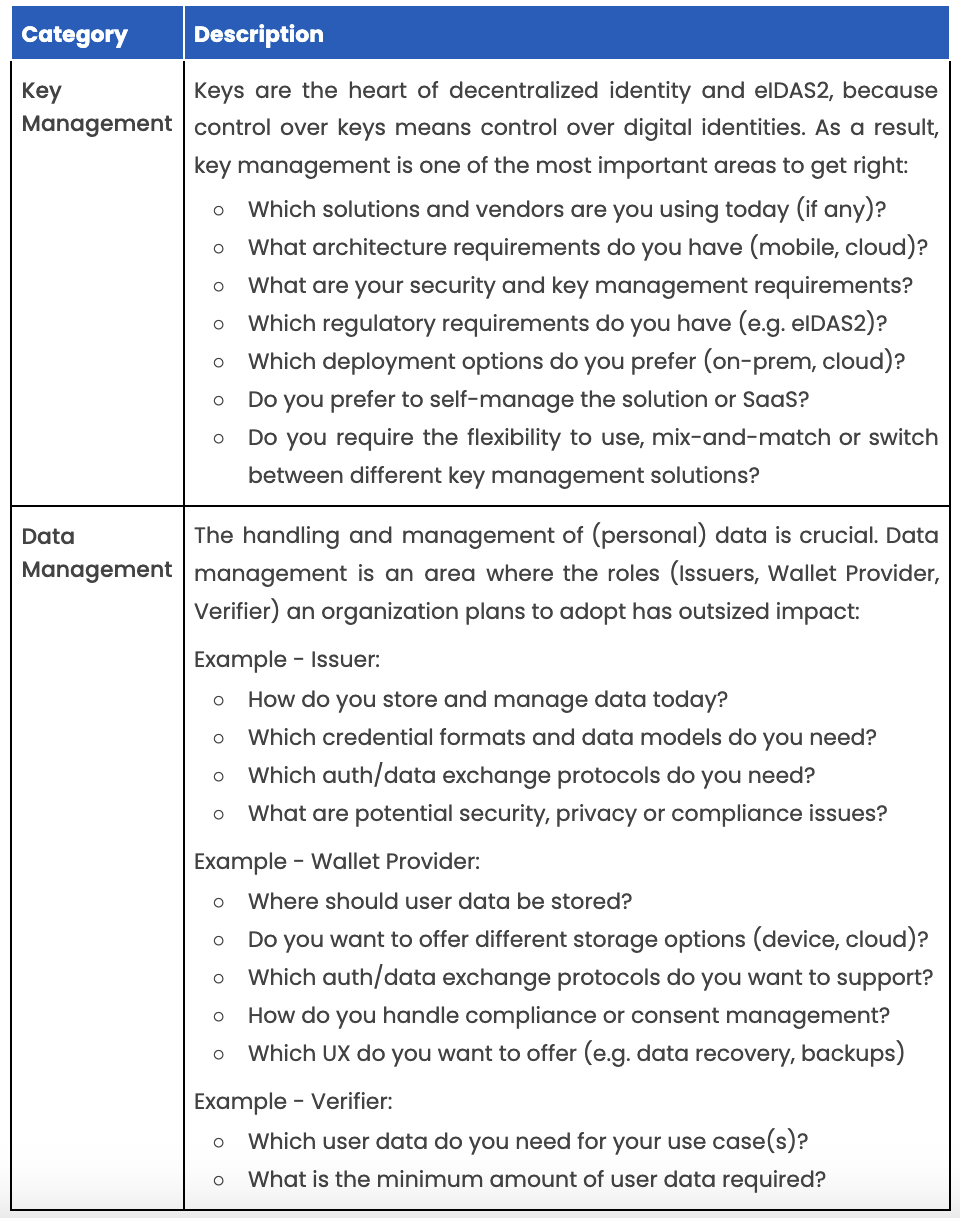
Eine detaillierte Checkliste für technische Anforderungen finden Sie im Anhang.
Schritt 4: Build vs. Buy
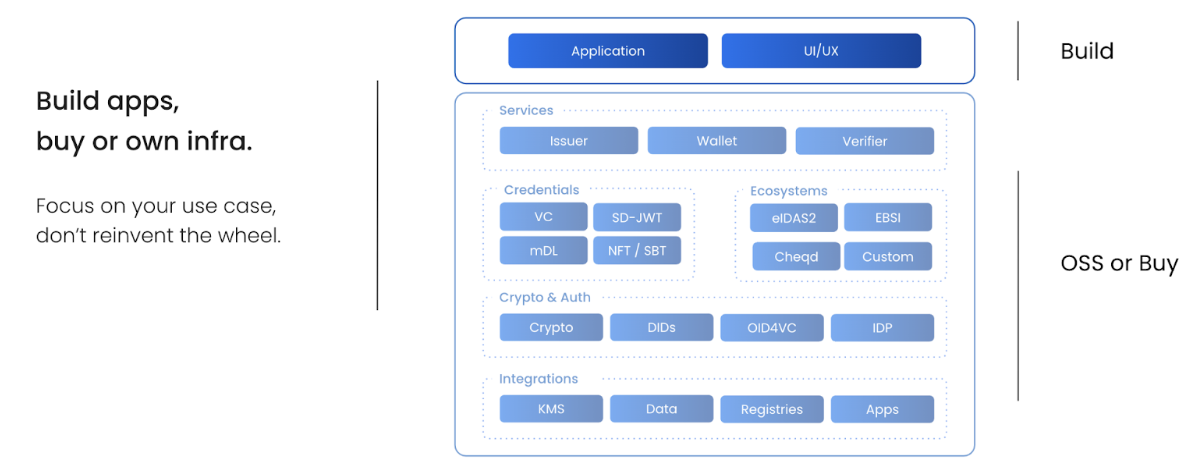
Sobald Sie Ihre Anforderungen verstehen, ist es an der Zeit, die Frage zu beantworten, ob Sie Ihre eigene Lösung entwickeln (in-house) oder eine bestehende kaufen sollten.
Es gibt drei Optionen:
- Apps bauen, Infrastruktur kaufen (nur UI und Apps bauen, Infrastruktur auslagern)
- Apps bauen, Infrastruktur selbst betreiben (Open Source nutzen, um die Infrastruktur selbst zu betreiben)
- Alles selbst bauen (den gesamten Stack in-house bauen und warten)
Jede Option bringt Vor- und Nachteile mit sich:
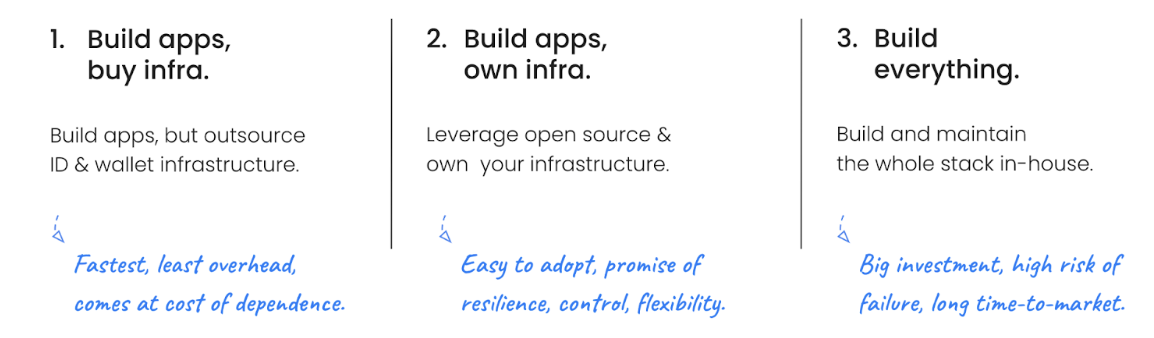
Letztlich kommt es auf Ihre Ressourcen und Ihren Zeitplan an. Dezentrale Identitätslösungen in-house zu bauen, erfordert umfangreiches Wissen über eine Reihe aufkommender Regulierungen, komplexe Technologien und sich entwickelnder Standards sowie ein starkes technisches Team, das in der Lage ist, diese zu implementieren, zu warten und kontinuierlich zu erweitern. Darüber hinaus verzögert der Bau Ihrer eigenen Lösung den Markteintritt erheblich.
Daher empfehlen wir, den Markt nach Lösungen zu durchsuchen, die Ihren Anforderungen entsprechen – optional mit Unterstützung von Experten. Open-Source-Lösungen sind ein großartiger Weg, um schnell und mit wenig Aufwand zu lernen und zu experimentieren. Zudem ermöglichen sie Ihnen, Ihre eigene Lösung günstiger und schneller zu bauen, wenn Sie das System kontrollieren möchten – im Vergleich zum Start bei null. (Anleitungen, wie Sie Ihre ersten Apps und Anwendungsfälle mit dezentraler Identität bauen, finden Sie im nächsten Kapitel: „Build | Anwendungen und Anwendungsfälle“.)
Daher verfolgen viele Organisationen den Ansatz, Infrastruktur (Libs, SDKs, APIs) zu kaufen – ob Open oder Closed Source – und darauf individuelle Anwendungen zu bauen (in-house oder mit Partnern):
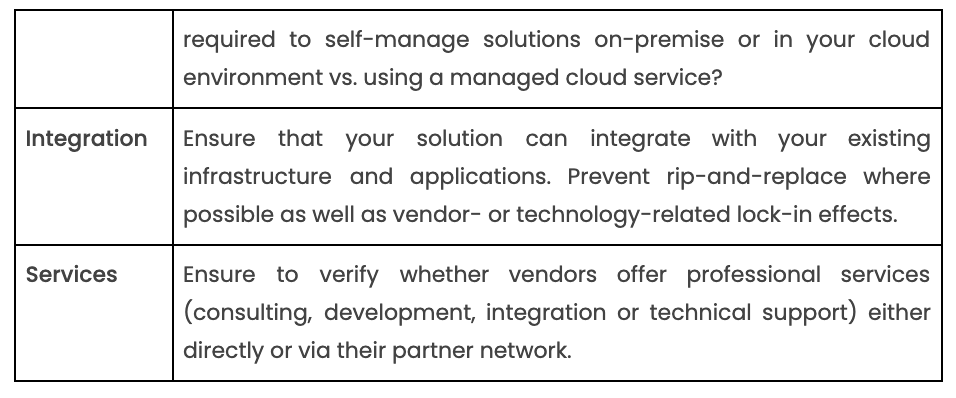
Da die Auswahl von Technologie und Anbietern komplex sein kann, haben wir eine Checkliste erstellt, die darauf basiert, wie andere Organisationen aus verschiedenen Branchen ihre Optionen bewerten:
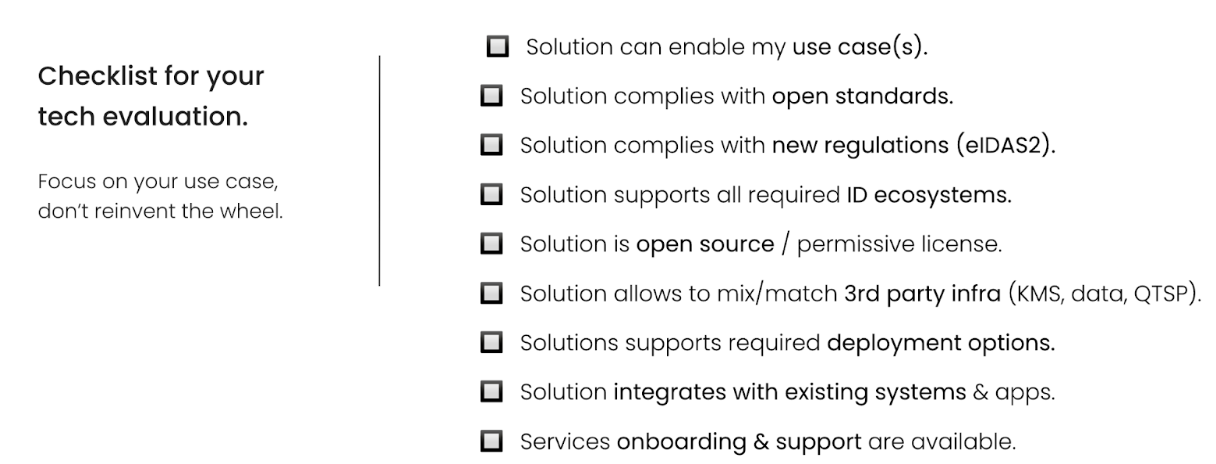
Eine detaillierte Checkliste für die Technologie- und Anbieterbewertung finden Sie im Anhang.
Schritt 5: Starten & erweitern
Sobald Sie entschieden haben, ob Sie bauen oder kaufen, ist es an der Zeit, Anwendungsfälle umzusetzen.
Beginnen Sie mit den einfach umsetzbaren Maßnahmen („low-hanging fruits“) auf Basis Ihrer Priorisierung (Schritt 3). Wir empfehlen einen iterativen Ansatz, bei dem Sie mit einem Pilotprojekt starten und in die Produktion übergehen, indem Sie je nach Ihren Geschäftsprioritäten und der Art und Weise, wie Sie mit Kunden kommunizieren möchten, jeweils ein Produkt, eine Funktion oder einen Anwendungsfall einführen.
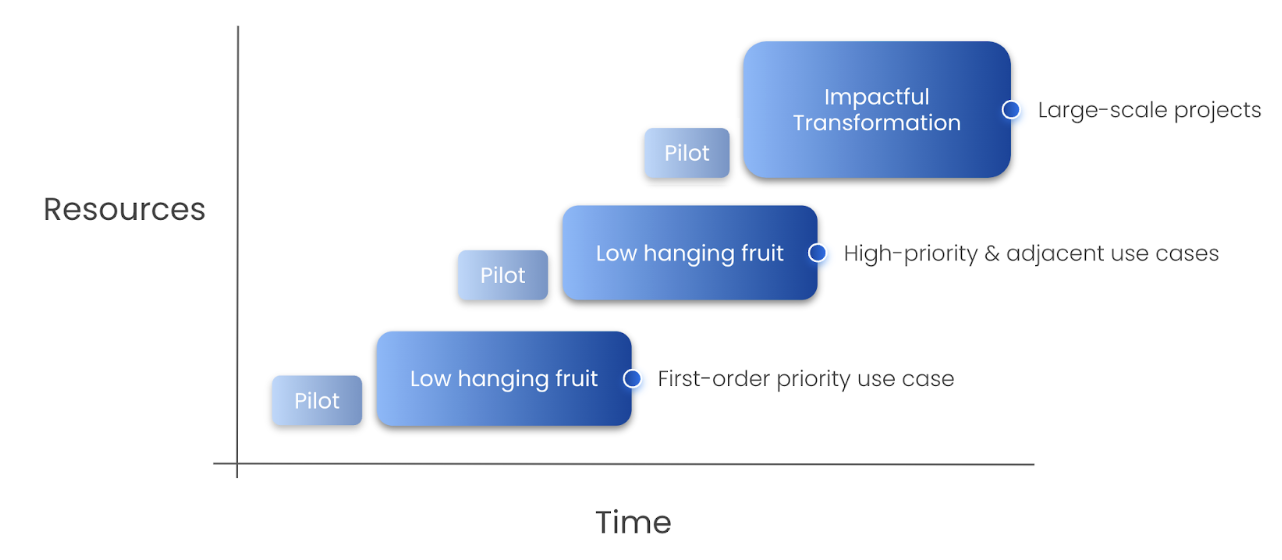
Wichtig: Wir empfehlen, mit Anwendungsfällen zu beginnen, die eine hohe Wirkung haben, aber relativ einfach umzusetzen sind („low hanging fruits“) – sei es aufgrund einfacherer technischer Anforderungen, geringerer Risiken (Datenschutz, Compliance, Markenschäden), administrativer Gründe (bestehende Unterstützung der Geschäftsführung, weniger beteiligte Abteilungen) oder anderer Faktoren. Häufig werden Sie feststellen, dass ein Anwendungsfall benachbarte ermöglicht oder zumindest die Umsetzung anderer Anwendungsfälle erleichtert, etwa wenn diese ähnliche Muster aufweisen und technische Anforderungen teilen.
Sobald Sie Wissen aufgebaut, erste Anwendungsfälle erfolgreich umgesetzt und die Unterstützung der Führungsebene Ihrer Organisation gesichert haben, können Sie sich an wirkungsstarke Projekte machen, die schwer umzusetzen sind („Impactful transformation“).

Kurz gesagt: Starten Sie mit risikoarmen Anwendungsfällen mit hohem Nutzen. Gehen Sie vom Pilotprojekt in die Produktion über und erweitern Sie Anwendungsfälle, während Sie operative Kapazitäten und organisatorische Unterstützung aufbauen.
Build | Anwendungen & Anwendungsfälle
Dieser Abschnitt hilft Ihnen beim Einstieg, indem Sie Ihre ersten Anwendungen und Anwendungsfälle mit dezentraler Identität bauen. So verstehen Sie die Technologien besser und können Demos erstellen, um die Vorteile innerhalb Ihrer Organisation zu kommunizieren.
Anwendungsfall
Ein Anwendungsfall, der jede Organisation betrifft, ist das User-Onboarding. Daher beginnen wir mit einem einfachen End-to-End-Anwendungsfall:
- Stellen Sie sich ein Szenario vor, in dem eine Person – Lea – die Website ihrer Behörde besucht.
- Sie meldet sich in ihrem Konto an und erhält eine ID-Wallet sowie digitale Versionen ihres Reisepasses, Führerscheins, Wohnsitznachweises und ihrer Sozialversicherungskarte.
- Sie öffnet eine ID-Wallet (oder lädt eine herunter) und fordert die Credentials an.
- Die Behörde stellt die Credentials an Lea aus.
- Lea besucht eine Bank, um ein Konto zu eröffnen.
- Lea wird nach ihren Informationen gefragt und teilt ihre von der Behörde ausgestellten Credentials.
- Die Bank verifiziert die Credentials und eröffnet Lea ein Konto.
Um diesen Anwendungsfall zu bauen, implementieren Sie Lösungen für Aussteller, Verifier und eine Wallet.
Technologie
Ein Weg, schnell und mit wenig Aufwand mit dem Bau zu beginnen, ist die Nutzung von Open-Source-Lösungen. Die folgenden Abschnitte führen Sie durch die erforderlichen Komponenten und Schritte, um eine End-to-End-Lösung aufzusetzen.
Komponenten
Aussteller
In unserem Fall stellt die Behörde verschiedene Credentials an Lea aus. Dies könnte jedoch jede Behörde oder jedes Unternehmen sein, das Verifiable Credentials an seine Nutzer ausstellen möchte.
Beim Bau eines Ausstellers gibt es einige Dinge zu beachten:
- ID-Ökosysteme: Vertrauens- und Behörden-Frameworks unterscheiden sich je nach Ökosystem und schaffen ökosystemspezifische Anforderungen, z. B. um als „Trusted Issuer“ akzeptiert zu werden.
- Key- & DID-Management: Aussteller sollten in der Lage sein, Keys basierend auf verschiedenen Algorithmen (z. B. ed25519, secp256k1, secp256r1, RSA) und DIDs aus verschiedenen Ökosystemen (z. B. did:jwk, did:web, did:ebsi, did:cheqd) zu erstellen und zu verwalten. Schlüsselmaterial sollte entweder in einer lokalen oder externen KMS-Umgebung wie HashiCorp Vault oder KMS-Lösungen von Oracle, Google, Azure und AWS gesichert werden.
- Ausstellung: Aussteller sollten in der Lage sein, verschiedene Credential- und Signaturtypen (z. B. VCs, mdoc, SD-JWT) zu signieren und auszustellen sowie unterschiedliche Datenmodelle und Anwendungsfallanforderungen zu unterstützen.
- Austausch: Aussteller sollten in der Lage sein, Credentials über Datenaustauschprotokolle wie OpenID Connect (OID4VCI) an Nutzer zu übertragen und verschiedene Austauschabläufe und User Journeys zu unterstützen.
Für unseren Beispiel-Anwendungsfall setzen wir den Aussteller mit den Open-Source-APIs von walt.id auf. Wir stellen eine eID basierend auf dem W3C-Credential-Standard mit einer JWT-Signatur aus. Für den Aussteller-DID verwenden wir einen did:key.
Bitte besuchen Sie unsere Anleitung hier, um mehr über das Aufsetzen des Ausstellers und die Ausstellung eines eID-Credentials zu erfahren.
Wallet
Die Anwendung, mit der Lea Credentials speichern und empfangen kann, die sie später Verifiern wie der Bank präsentieren kann.
Beim Bau einer Wallet gibt es einige Dinge zu beachten:
- Typen: ID-Wallets können eigenständige Apps oder in bestehende Apps eingebettet sein.
- Architektur: Wallets können custodial, non-custodial oder hybrid aufgebaut sein, je nachdem, wo Keys und Daten gespeichert werden (z. B. auf dem Gerät, auf einem Server).
- UX vs. Kontrolle: Custodial Wallets ermöglichen eine bessere, nahtlosere User Experience inkl. Backup- und Wiederherstellungsoptionen. Non-Custodial Wallets geben Nutzern mehr Kontrolle und Unabhängigkeit. Bei hybriden Ansätzen kann der App-Nutzer seine Nutzererfahrung selbst bestimmen.
- Nutzen & Interoperabilität: Wallets sollten eine vielfältige Auswahl an ID-Ökosystemen und entsprechenden Trust Registries, Credential-Typen und Protokollen nach offenen Standards unterstützen.
- Datenschutz & Vertrauen: Wallets sollten selektive Offenlegung und Consent-Management unterstützen und betrügerische Anfragen verhindern (z. B. durch Verifizierung des Verifiers).
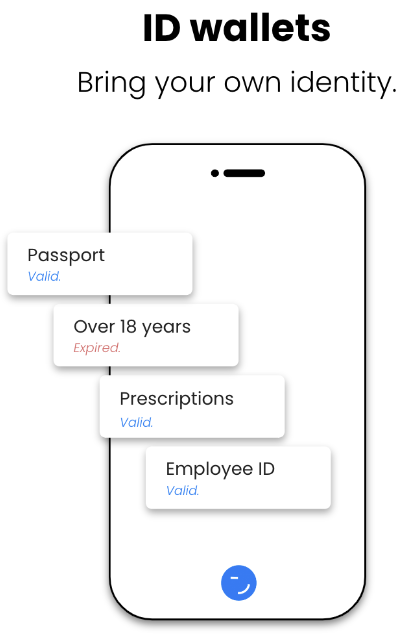
Für unseren Beispiel-Anwendungsfall setzen wir die Wallet mit der Open-Source-Wallet-API und der White-Label-Web-App von walt.id auf. Damit können wir schnell eine Custodial-Wallet-Lösung für Endnutzer mit unserem eigenen Branding starten. Standardmäßig ist die walt.id Wallet über den Browser verfügbar, kann aber auch als PWA (Progressive Web App) auf iOS und Android installiert werden. Wenn Lea die Behörden-Website besucht, kann sie ihre Wallet aufrufen, ein Konto erstellen, falls sie noch keines hat, und die Credentials empfangen. Standardmäßig erhält Lea eine Reihe von Keys und DIDs, an die die Credentials gebunden werden. Welcher Key- oder DID-Typ standardmäßig erstellt wird, ist konfigurierbar.
Bitte besuchen Sie unsere Anleitung hier, um mehr über das Aufsetzen der Wallet und das Erstellen des ersten Benutzerkontos zu erfahren.
Verifier
Die Bank, die Credentials von Lea anfordert, um ein Bankkonto zu eröffnen. Dies könnte jedoch jede Behörde oder jedes Unternehmen sein, das Verifiable Credentials von seinen Nutzern verifizieren möchte, um Dienste oder Zugang bereitzustellen.
Beim Bau eines Verifiers gibt es einige Dinge zu beachten:
- ID-Ökosysteme: Wie beim Aussteller sollten Lösungen ökosystemspezifische Anforderungen unterstützen, z. B. um als Relying Party akzeptiert zu werden.
- Verifizierung: Verifier sollten in der Lage sein, verschiedene Credential-Typen (z. B. VCs, mdoc, SD-JWT) und Signaturtypen (JWT, SD-JWT) anzufordern und zu verifizieren sowie Prüfungen gegen Trust Registries durchzuführen, um unter anderem Herkunft, Integrität, Datenmodelle und Widerrufsstatus zu verifizieren.
- Austausch: Wie beim Aussteller sollten Verifier in der Lage sein, Credentials über Datenaustauschprotokolle wie OpenID Connect (OID4VP, SIOP) zu empfangen und verschiedene Austauschabläufe und User Journeys zu unterstützen.
- Policies: Anpassbare Verification Policies sind nützlich, um Prozesse zu automatisieren und verschiedene Nutzerabläufe zu unterstützen. Für unseren Beispiel-Anwendungsfall setzen wir den Verifier mit den Open-Source-APIs von walt.id auf. Wir verifizieren die zuvor ausgestellte eID, die auf dem W3C-Credential-Standard mit einer JWT-Signatur basiert.
Bitte besuchen Sie unsere Anleitung hier, um mehr über das Aufsetzen des Verifiers und die Verifizierung des eID-Credentials zu erfahren.
Deep Dive | Anhang
Leitfaden: Use Cases priorisieren
Checkliste: Definition der technischen Anforderungen
Checkliste: Technologie- und Anbieterbewertung
Weiterführende Literatur
- Einführung in die digitale Identität (eBook)
- Einführung in die dezentrale Identität / selbstbestimmte Identität (eBook)
- Einführung in Non-Fungible Tokens (NFTs) und Soulbound Tokens (SBTs) für Identitäten (eBook)
- NFTs/SBTs vs. selbstbestimmte Identität (eBook)
- Monetarisierung dezentraler Identität (eBook)
- Der Aufstieg der Identitätsökosysteme (eBook)
- Die Rolle der Blockchain für die dezentrale Identität (eBook)
- eIDAS2 ist da (eBook in Zusammenarbeit mit Trustscape)
- Ich, mir selbst und SSI (eBook in Zusammenarbeit mit BCG)
- Ein digitaler Zwilling für alles (eBook in Zusammenarbeit mit BCG)