

Livre blanc
Guide pratique de l'identité décentralisée
Tout ce dont vous avez besoin pour adopter l'identité décentralisée et les portefeuilles d'identité.
Ce guide pratique vous fournit tout ce dont vous avez besoin pour entamer votre parcours d'adoption de l'identité décentralisée et des portefeuilles d'identité. Le guide pratique présente les concepts et technologies de base, explique les moteurs du marché, les écosystèmes d'identité ainsi que les réglementations émergentes, et vous aide à choisir les technologies et à construire des pilotes d'applications, des cas d'usage de bout en bout et au-delà.
Entrons dans le vif du sujet.
Obtenir le PDF
Inscrivez-vous pour recevoir le guide pratique complet au format PDF directement dans votre boîte de réception.
Apprendre | Identité décentralisée 101
Identité numérique
Voici un eBook consacré à l'identité numérique et à l'identité décentralisée. Que signifient ces termes ? Vous pouvez considérer votre identité numérique comme la somme de toutes les informations (numériques) qui existent à votre sujet. Par exemple :
- les attributs d'identité fondamentaux (nom, adresse ou date de naissance),
- le parcours scolaire et professionnel (diplômes, relevés de carrière, certificats),
- les données de santé ou d'assurance (rapports médicaux, ordonnances, passes vaccinaux),
- les informations financières (coordonnées bancaires, historiques de transactions)..
Votre identité numérique décrit donc qui vous êtes dans tous les aspects de votre vie (numérique). L'identité décentralisée sera expliquée plus loin, mais pour l'instant il suffit de savoir qu'elle constitue simplement l'une (parmi de nombreuses) approches permettant de rendre l'identité numérique possible.
Brève histoire de l'identité numérique
On peut distinguer deux paradigmes différents de l'identité numérique :
L'ère des silos (années 1990-2020)
Ce n'est un secret pour personne : internet a été construit sans couche d'identité. Or, à mesure que le monde se numérise, nous sommes confrontés à des problèmes apparemment insurmontables, allant d'expériences utilisateur pénibles à des questions de confidentialité, en passant par des violations de données à grande échelle et notre dépendance croissante aux grandes plateformes.
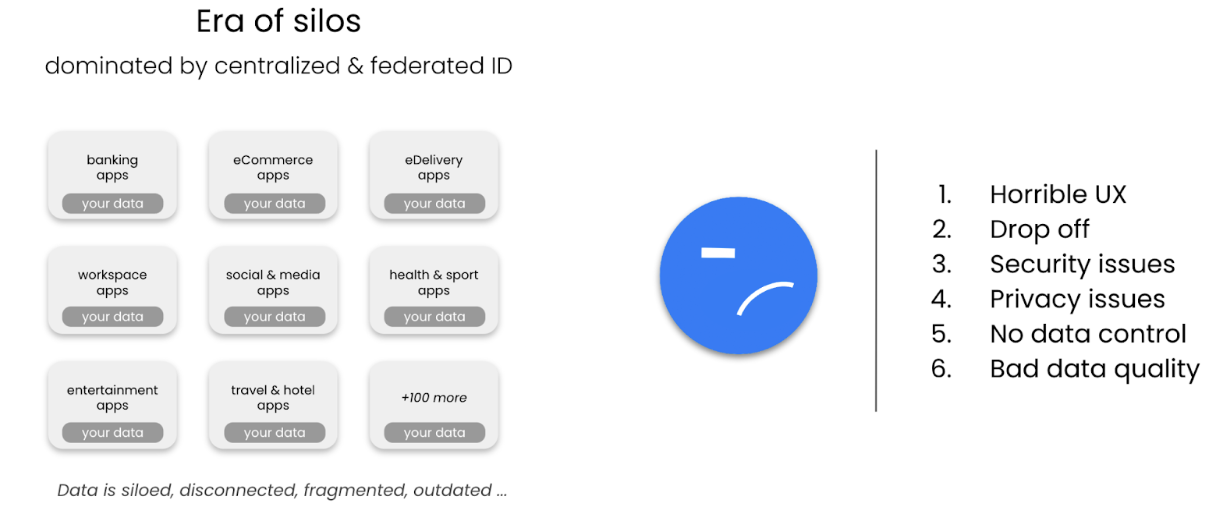
La raison sous-jacente est que le monde numérique repose sur le principe des silos de données, ce qui ne nous a laissé que deux façons de créer quelque chose comme des identités numériques :
La première approche consistait à créer « un compte par service » : les utilisateurs choisissent un nom d'utilisateur (une adresse e-mail), un mot de passe et fournissent des informations (formulaires, téléversements) qui sont stockées et gérées par le fournisseur de services.
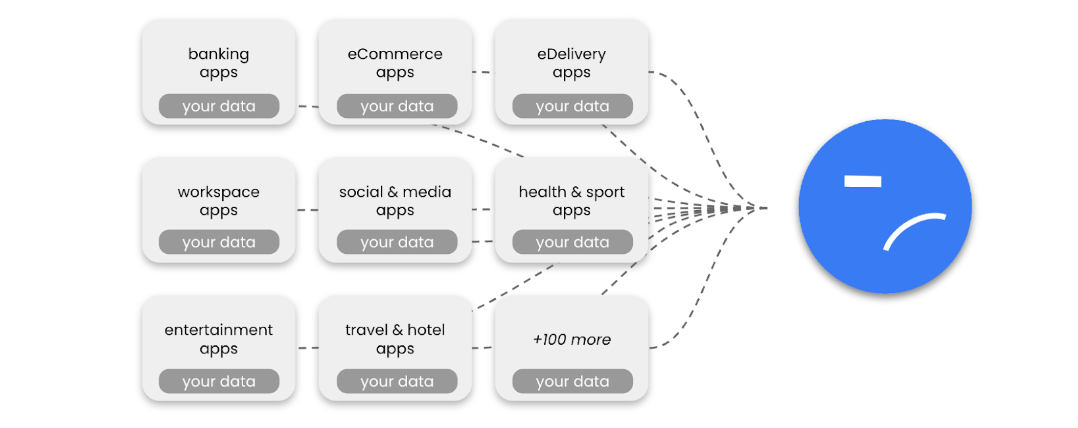
Il en résulte une expérience utilisateur désastreuse et des comptes piratés en permanence (à cause des mots de passe). De plus, les utilisateurs se retrouvent avec des identités numériques différentes pour chaque service qu'ils utilisent, et leurs données restent enfermées chez le fournisseur de services. Autrement dit, l'identité numérique des utilisateurs est fragmentée et n'existe que dans des silos déconnectés.
Au fil du temps, un nouveau paradigme est apparu, appelé « identité fédérée », rendu possible par l'essor de plateformes comme Facebook ou Google. L'idée est à peu près la même que dans l'approche d'origine (vous créez un compte et le remplissez avec des informations vous concernant), mais avec une grande différence :
Au lieu de créer un nouveau compte directement chez chaque fournisseur de services, les utilisateurs créent un seul compte chez une grande plateforme et l'utilisent pour partager des données entre différents services. En bref, les utilisateurs confient leurs données à ce que l'on appelle des « fournisseurs d'identité » et leur demandent de les gérer et de les partager avec d'autres services.
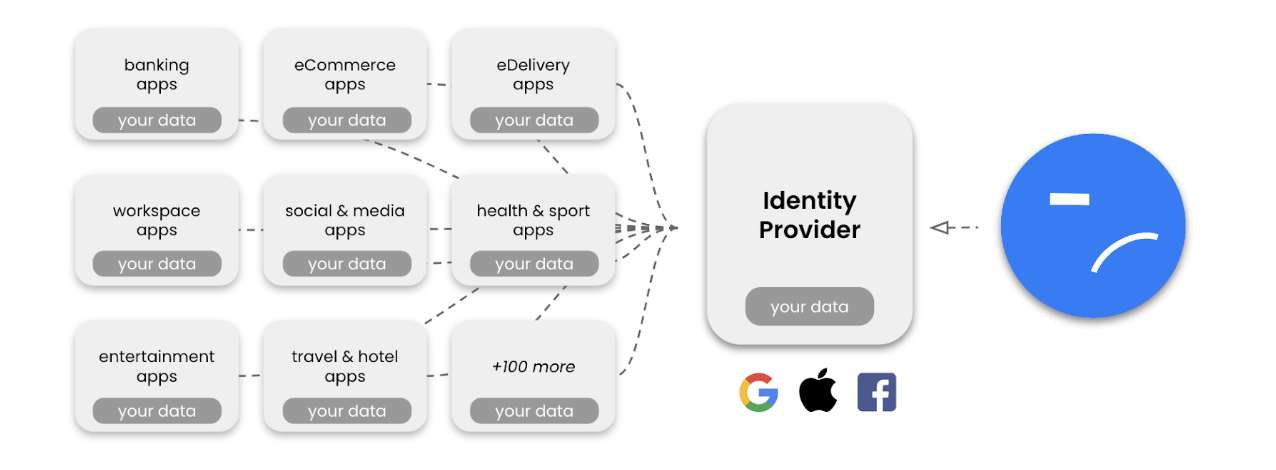
Si l'identité fédérée offre une meilleure expérience utilisateur (un seul compte à gérer au lieu de plusieurs), elle concentre néanmoins beaucoup de pouvoir entre les mains de quelques organisations, créant des effets de verrouillage, une dépendance, des abus de position dominante et des problèmes de confidentialité et de conformité. Cette approche présente aussi des limites intrinsèques, car il n'est pas possible de construire un système centralisé capable d'héberger tous les types de données d'identité pour tous les cas d'usage de tous les secteurs.
L'essor des écosystèmes (à partir des années 2020)
Les silos de données sont les méchants de cette histoire. Ils sont à l'origine de certains des plus gros problèmes d'internet. Que se passerait-il si nous pouvions éviter les silos de données ?
Les interactions numériques pourraient devenir si simples qu'elles sembleraient presque magiques. Les données pourraient être contrôlées par l'utilisateur. Il n'y aurait plus à craindre les atteintes à la vie privée, la dépendance, ni le fait d'être victime de violations de données ou de fraude en ligne.
C'est la promesse des écosystèmes d'identité et de l'identité décentralisée : un monde numérique où les interactions sont simples et sereines.
L'identité décentralisée n'est que la prochaine étape de cette évolution, un nouveau paradigme dans lequel nos données et nos identités numériques ne sont plus fragmentées et enfermées dans des silos sous le contrôle d'autrui, mais restent à notre seule disposition pour être partagées en toute sécurité et en toute confidentialité avec d'autres.
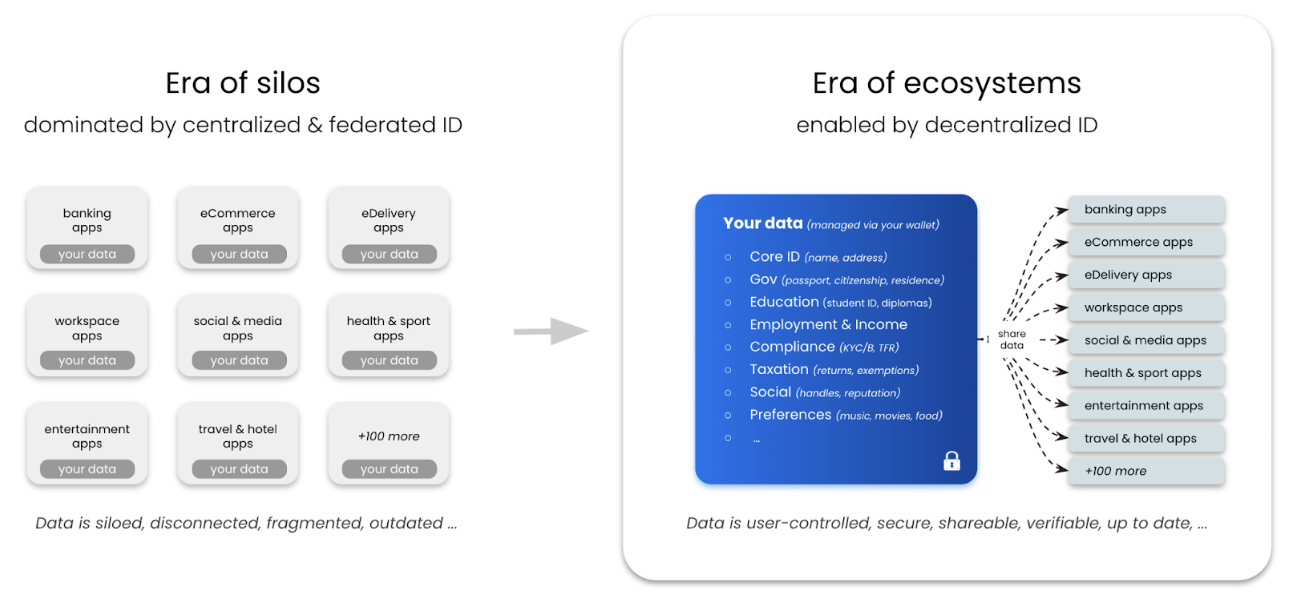
En bref : l'identité décentralisée libère les données des silos grâce à une architecture centrée sur le portefeuille qui place les utilisateurs aux commandes de leurs données.
Vous pouvez en savoir plus sur l'évolution de l'identité numérique dans cet eBook sur l'identité numérique.
Identité décentralisée
L'identité décentralisée (ou identité souveraine) permet aux personnes et aux organisations d'« apporter leur propre identité » et leur donne un contrôle total sur leurs données. Plutôt que de dépendre d'une autorité centrale pour gérer leur identité (comme c'est le cas aujourd'hui), chacun peut conserver son propre portefeuille numérique qui stocke ses données d'identité (par exemple passeports, diplômes, relevés de carrière, informations financières). Cela permet aux personnes et aux organisations de choisir quand et avec qui elles partagent leurs données, ce qui améliore leur confidentialité et leur sécurité, par exemple lorsqu'elles s'inscrivent à un nouveau service ou effectuent un achat. Grâce à l'identité décentralisée, chacun peut garder le contrôle de ses données d'identité et réduire le risque d'usurpation d'identité et d'autres types de fraude en ligne.
L'identité décentralisée permet donc à chacun de prouver qui il est et, potentiellement, tout ce qui le concerne, dans ses interactions en ligne comme hors ligne.
Valeur
L'identité décentralisée offre de nombreux avantages par rapport aux approches traditionnelles de l'identité numérique, tant pour les personnes que pour les organisations.
Pour les personnes, les interactions numériques deviennent plus simples, ce qui crée de meilleures expériences tout en réduisant les frictions de l'onboarding traditionnel, par exemple en supprimant les noms d'utilisateur, les mots de passe, les formulaires ou les processus d'identification traditionnels. De plus, la fraude en ligne et l'usurpation d'identité peuvent être évitées et la sécurité renforcée.
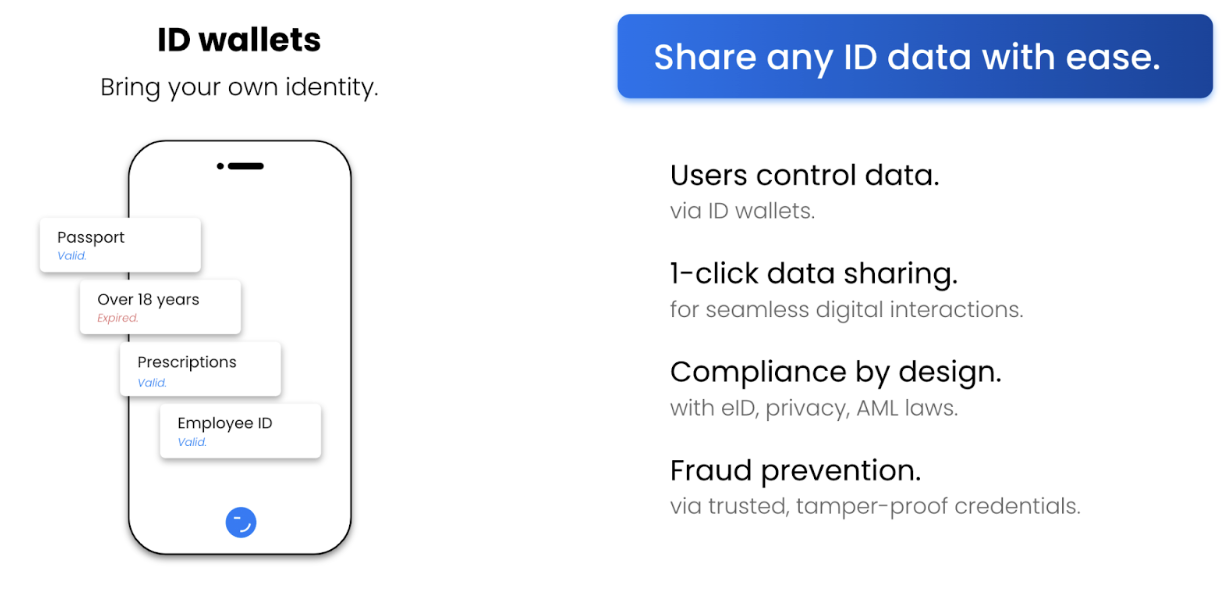
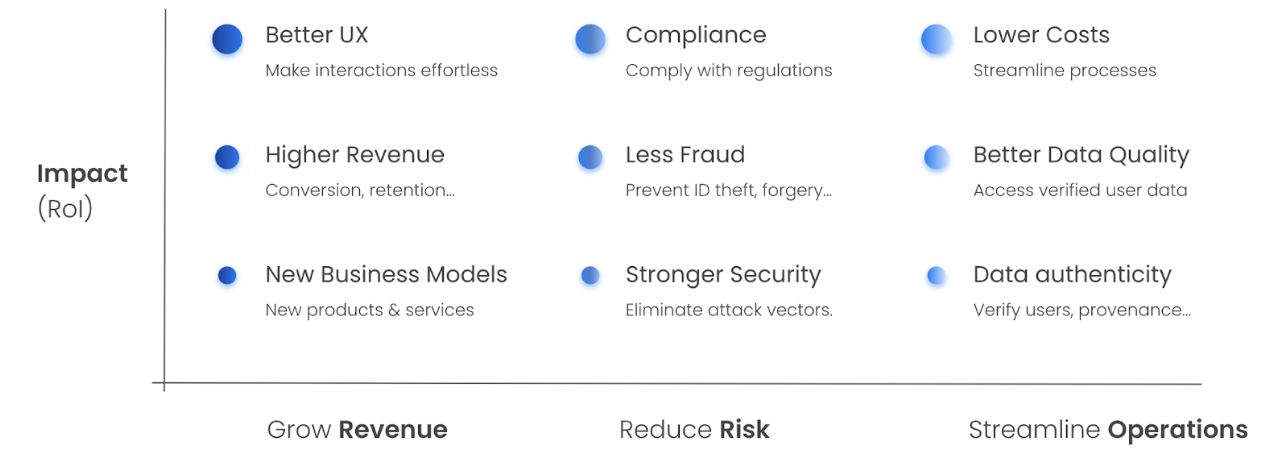
Pour les organisations, comme les administrations et les entreprises**,** l'identité décentralisée offre des possibilités d'accroître leurs revenus en améliorant l'expérience utilisateur de leurs clients (par exemple pour réduire les taux d'abandon lors de l'intégration des utilisateurs), de renforcer leur marque ou d'introduire de nouveaux produits et services. De plus, l'identité décentralisée réduit les vecteurs de risque liés à la conformité, à la fraude, à la sécurité et à la confidentialité, et permet aux organisations de rationaliser et d'automatiser leurs processus pour réduire leurs coûts.
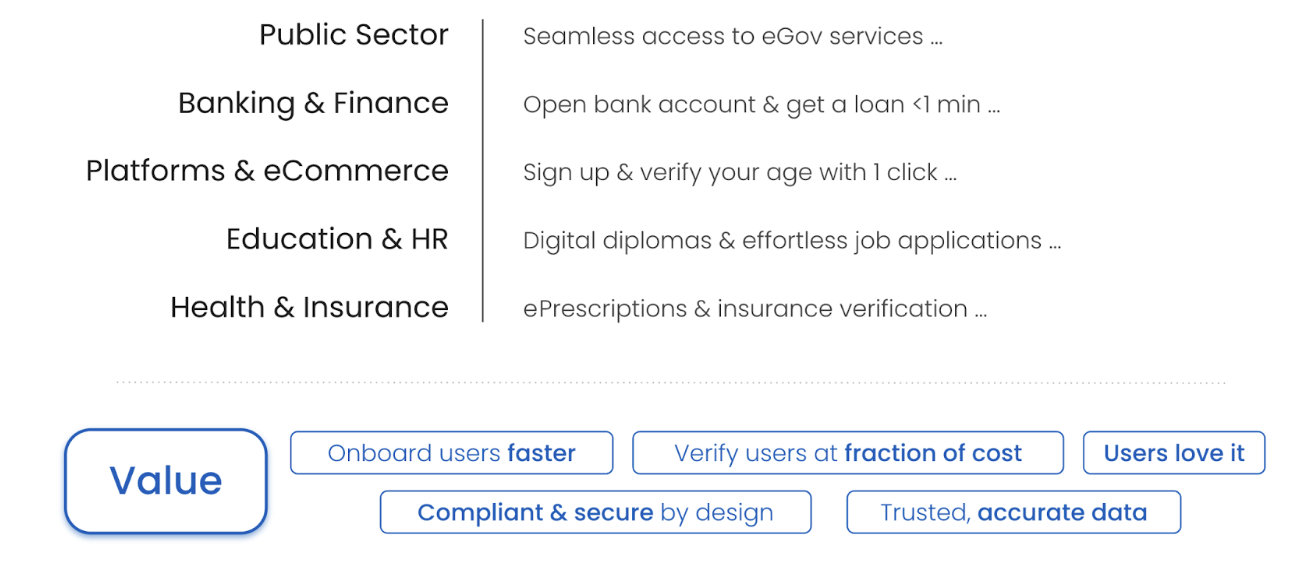
En fin de compte, l'identité imprègne tous les secteurs, créant des opportunités pour d'innombrables cas d'usage : des documents officiels requis pour l'intégration des utilisateurs, le KYC (« know your customer ») ou les voyages, aux diplômes ou certifications nécessaires pour proposer des services ou postuler à un emploi, en passant par les informations sociales permettant de créer des expériences uniques :
Comment ça marche
L'identité décentralisée permet aux administrations et aux entreprises de délivrer des attestations d'identité à leurs citoyens, utilisateurs ou autres parties prenantes. Ces attestations sont stockées dans des portefeuilles d'identité et peuvent être facilement partagées avec d'autres. C'est comme une place de marché à trois faces :
- Les émetteurs délivrent des attestations d'identité numérique (par exemple, les administrations délivrent des passeports, les universités délivrent des diplômes).
- Les détenteurs reçoivent des attestations numériques (des émetteurs) et les stockent dans des portefeuilles d'identité. Ils contrôlent leurs attestations numériques et les partagent avec des tiers (les vérificateurs).
- Les vérificateurs s'appuient sur les données d'identité pour fournir des produits et des services ; ils vérifient et traitent les attestations fournies par les détenteurs.
Le fameux « triangle de confiance » illustre ces rôles :
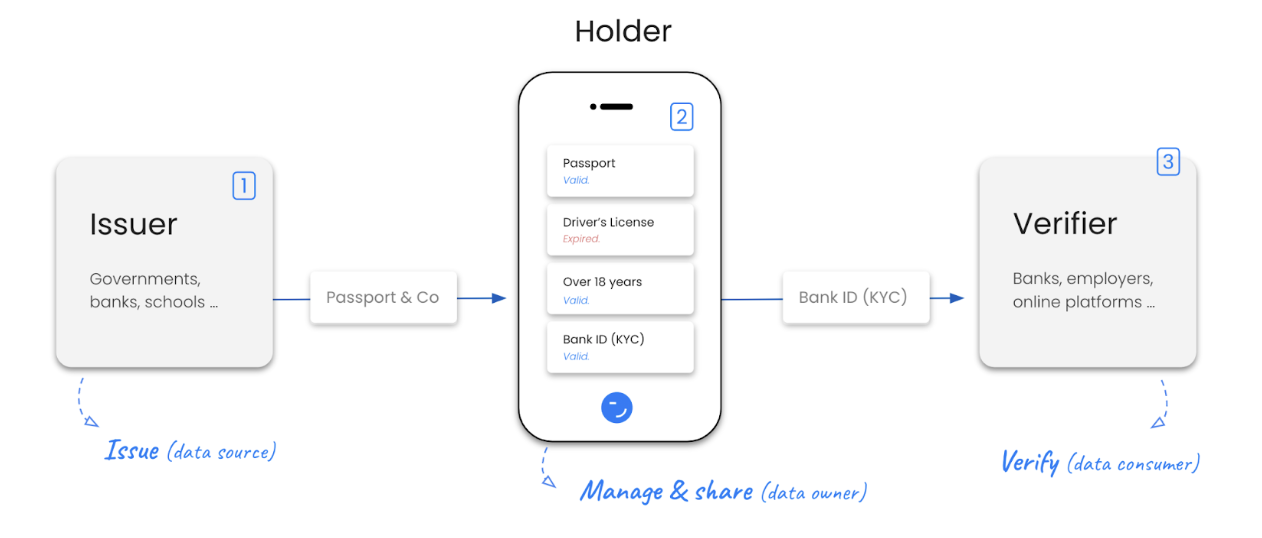
Notez qu'une même entité peut agir comme émetteur, détenteur et vérificateur. Par exemple, une université peut délivrer des diplômes (émetteur), gérer ses attestations (détenteur) et onboarder des étudiants (vérificateur).
Pour en savoir plus sur l'identité décentralisée, consultez nos études de cas ou nos eBooks :
- Introduction à l'identité décentralisée,
- Me, myself and SSI (en collaboration avec BCG),
- eIDAS2 is here (en collaboration avec Trustscape).
Concepts et marché
Après des années de R&D, l'adoption de l'identité décentralisée s'accélère rapidement :
- En 2018, il n'existait qu'une poignée de fournisseurs, un seul écosystème d'identité, aucune norme et pratiquement aucune notoriété en dehors de la communauté restreinte de l'identité.
- En 2023, trois « entreprises à mille milliards de dollars » et des acteurs de premier plan de différents marchés de l'identité ont annoncé des produits d'identité décentralisée. Un nombre rapidement croissant de startups ainsi que d'écosystèmes d'identité ont vu le jour, et les régulateurs du monde entier ont commencé à introduire des législations pour favoriser l'adoption des portefeuilles d'identité.
L'identité décentralisée est en plein essor et transforme fondamentalement notre monde numérique. Pour vous aider à comprendre ce changement complexe et profond, nous avons créé un cadre pour penser l'adoption de l'identité décentralisée et analysé les principales tendances et les moteurs de cette incroyable évolution d'une (nouvelle) catégorie technologique qui crée un marché de plusieurs milliards de dollars.
Cadre et tendances
Au cours des dernières années, cinq tendances majeures se sont conjuguées pour permettre l'adoption grand public de l'identité décentralisée et des portefeuilles d'identité : les réglementations rendent les marchés possibles. Les écosystèmes d'identité créent la confiance. Les normes permettent l'interopérabilité. Les outils pour développeurs permettent de construire. Les portefeuilles permettent l'adoption par les utilisateurs finaux.
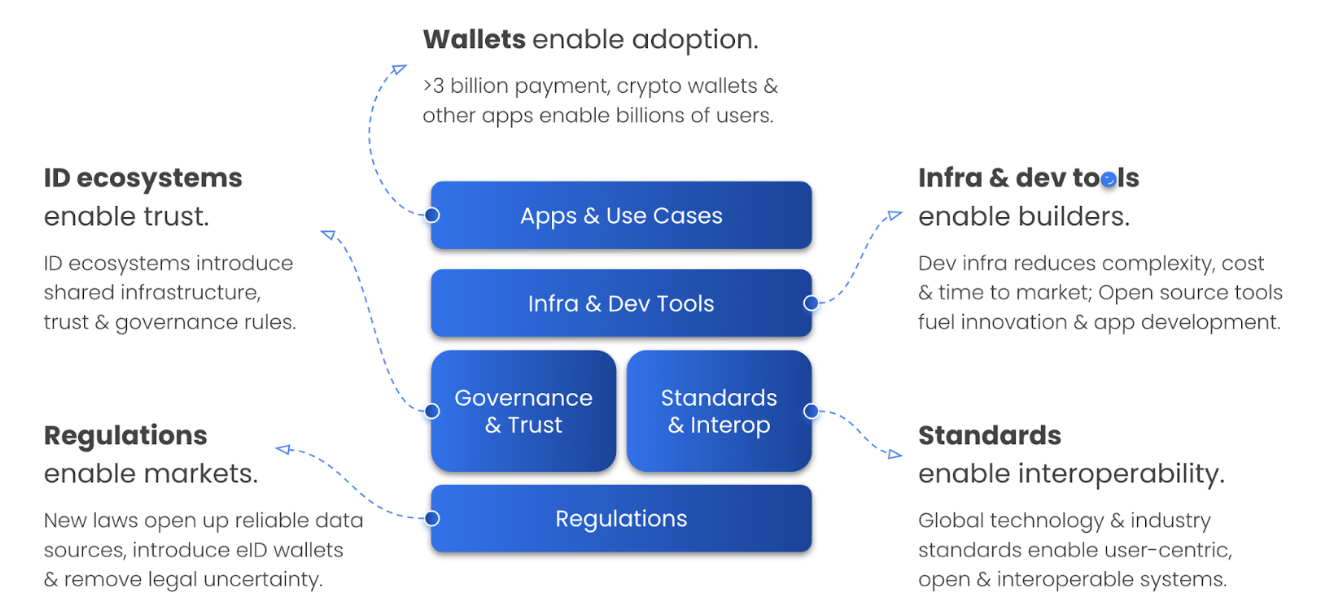
Les sections suivantes détaillent ces cinq tendances une à une :
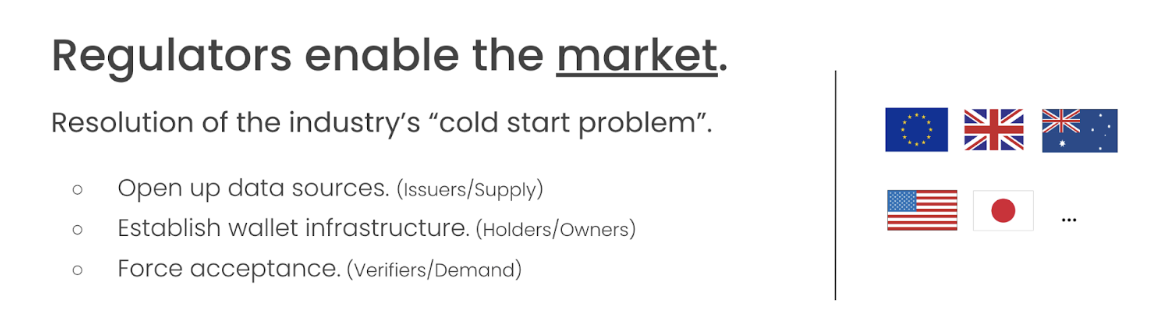
Les régulateurs peuvent faire ou défaire de nouveaux marchés. L'un des principaux obstacles à l'adoption généralisée de l'identité décentralisée était l'absence de sources de données capables de délivrer des attestations d'identité numérique fiables.
Des réglementations sur l'identité numérique émergent partout dans le monde, menées par l'UE avec son eIDAS 2. Ces nouvelles réglementations obligent les sources de données (comme les administrations) à fournir des attestations d'identité numérique et des portefeuilles aux utilisateurs et, en parallèle, exigent du secteur privé (comme les banques, les fournisseurs de services publics, les grandes plateformes en ligne) qu'il accepte ces attestations pour l'onboarding, l'authentification et la vérification d'identité.
En conséquence, les réglementations soutiennent la solution du « problème du démarrage à froid » du secteur de l'identité en libérant le côté offre du marché (c'est-à-dire les émetteurs d'attestations d'identité) et en créant un cadre et une sécurité juridique pour l'adoption à grande échelle des portefeuilles d'identité et des solutions de vérification d'attestations correspondantes.
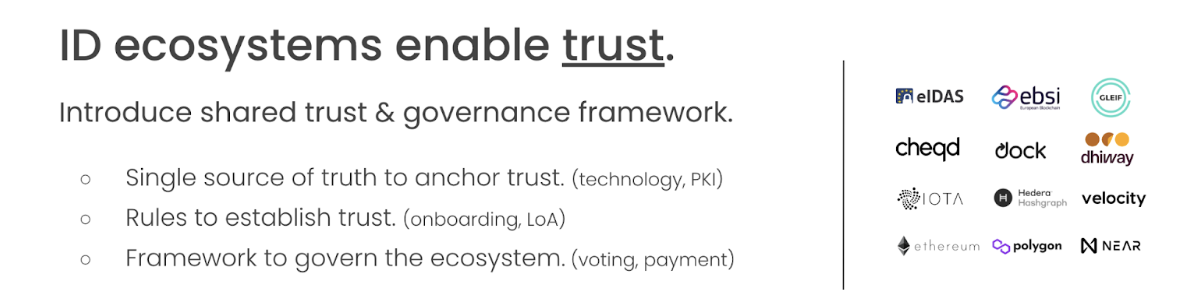
Les écosystèmes d'identité constituent une brique fondamentale de l'identité décentralisée. En combinant la technologie (registres de données partagés) et des cadres de gouvernance (règles d'établissement de la confiance), ils permettent de sortir du paradigme actuel d'identité centralisée qui a créé un monde de silos de données et, avec lui, certains des plus grands problèmes d'internet, comme les enjeux de confidentialité et de conformité, les effets de verrouillage, la recrudescence de la fraude et l'usurpation d'identité.
Le nombre d'écosystèmes d'identité croît rapidement, porté par des organisations internationales (par exemple l'UE, GLEIF), des gouvernements (UE, MENA, APAC, Amériques), des entreprises de tous secteurs et de grandes blockchains. Il en résulte une grande diversité d'écosystèmes d'identité, conçus pour permettre des cas d'usage à travers les applications, les secteurs et les frontières.
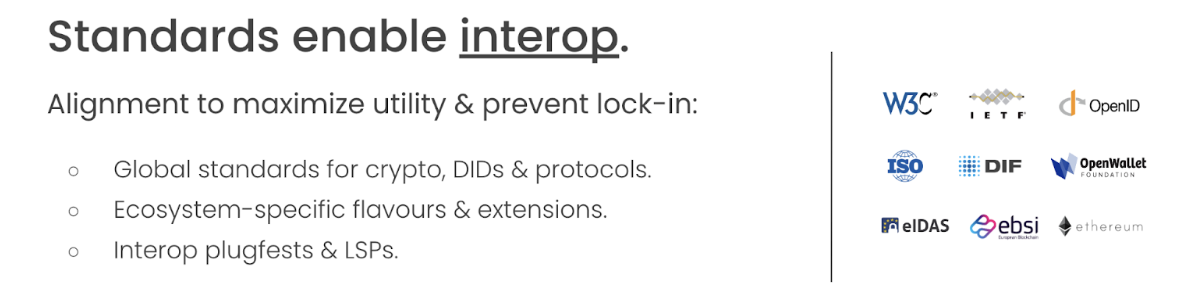
À leurs débuts, les fournisseurs inventaient leurs propres technologies propriétaires. Les solutions étaient de fait centralisées et ne pouvaient pas tenir la promesse de permettre des écosystèmes d'identité décentralisée dans lesquels les utilisateurs peuvent librement partager des données avec n'importe qui. De plus, il n'existait aucune compatibilité avec l'infrastructure informatique existante.
Aujourd'hui, les grands organismes de normalisation comme le W3C, l'ISO, l'IETF, l'OpenID Foundation, l'OWF, la DIF (etc.) font progresser les normes à un point où l'interopérabilité devient une réalité, comme en témoignent le nombre croissant d'événements d'interopérabilité et de systèmes en production.
Les développeurs sont au cœur de chaque révolution technologique. Créer une infrastructure qui facilite la construction d'applications et de cas d'usage libère l'innovation et une valeur réelle en faisant naître de nouvelles entreprises et en permettant aux acteurs établis de tirer parti de l'identité décentralisée. Nous prévoyons en outre que l'identité devienne une commodité, notamment en raison de l'émergence d'outils open source comme The Community Stack que nous développons chez walt.id.
Il y a cinq ans, construire des solutions d'identité décentralisée prenait des mois, voire des années, aux organisations. Aujourd'hui, les développeurs peuvent créer des applications et des cas d'usage de qualité production en moins d'une semaine.
On compte environ trois milliards de portefeuilles de paiement, un chiffre qui devrait dépasser les cinq milliards d'ici 2026. Les portefeuilles numériques deviennent omniprésents et seront bientôt disponibles pour la plupart des habitants de la planète. Cela signifie qu'une infrastructure de portefeuilles est déjà en place (pour les paiements et les crypto-actifs) et peut rapidement être étendue à l'identité numérique.
En réalité, non seulement les principaux fournisseurs de portefeuilles (comme Google, Apple) ont déjà commencé à déployer des fonctionnalités d'identité, mais d'autres acteurs comme les banques, les opérateurs télécoms, les entreprises de paiement ou de technologie — dont les applications sont déjà utilisées par des milliards de personnes — travaillent également sur des portefeuilles d'identité.
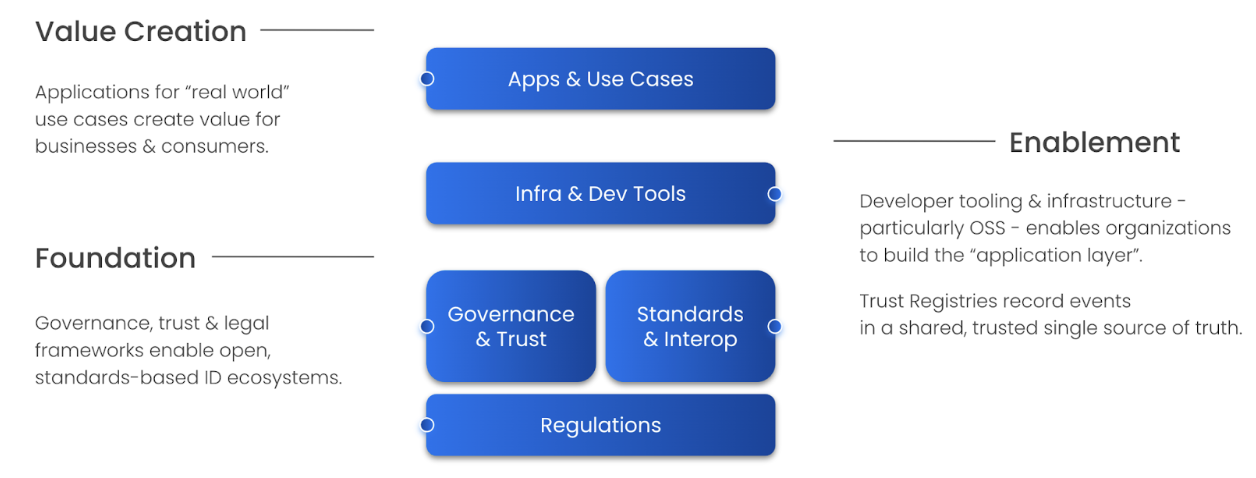
Ces cinq tendances convergent et forment 3 couches :
- Les écosystèmes d'identité, les réglementations et les normes constituent le socle,
- Les outils de développement et l'infrastructure permettent le développement d'applications et de cas d'usage.
- Les applications et les cas d'usage assurent la création de valeur dans l'économie.
Les sections suivantes approfondissent les concepts les plus importants qui sous-tendent le cadre et les tendances présentés ci-dessus.
Réglementations relatives à l'identité
Les régulateurs travaillent à de nouvelles lois pour permettre de meilleurs systèmes d'identité numérique dans le monde entier, en imposant souvent l'adoption de portefeuilles d'identité. Par exemple :
- Europe : l'UE a adopté une nouvelle loi sur l'eID — eIDAS2 — début 2024, créant un écosystème européen d'identité fondé sur les portefeuilles d'identité à l'horizon 2026. L'UE soutient en outre l'adoption par le marché via des projets à grande échelle financés publiquement, couvrant divers secteurs, cas d'usage et pays.
- Asie / Pacifique : les gouvernements de grands pays asiatiques (par exemple la Thaïlande, les Philippines, l'Inde) travaillent déjà sur des portefeuilles d'identité. Le Japon a annoncé une collaboration avec l'UE pour introduire des portefeuilles d'identité, et l'Australie a adopté une nouvelle législation sur l'identité et annoncé des programmes de financement de l'identité numérique.
- MENA : comme en Asie, les gouvernements du Moyen-Orient travaillent déjà sur des portefeuilles d'identité avec des plans ambitieux d'adoption grand public.
- Amériques : les États-Unis déploient des portefeuilles d'identité selon une approche pilotée par les États et ont récemment annoncé des projets d'écosystème national d'identité ; le Canada figure parmi les premiers gouvernements à travailler sur l'identité décentralisée.
Les régulateurs promeuvent les portefeuilles d'identité et les systèmes d'identité centrés sur l'utilisateur pour diverses raisons : améliorer les interactions entre l'administration et les citoyens, rationaliser ou automatiser les processus, réduire les coûts, prévenir la fraude, ou encore permettre des écosystèmes dans lesquels les citoyens peuvent contrôler et utiliser leurs données de manière sécurisée et respectueuse de la vie privée, pour des expériences numériques plus fluides et sereines.
L'Europe étant à l'avant-garde des évolutions réglementaires mondiales, la section suivante analyse et explique le règlement eIDAS2 de l'UE afin de fournir un exemple concret d'action réglementaire :
Exemple : eIDAS2 — la nouvelle loi européenne sur l'eID
Le règlement eIDAS2 est le premier cadre mondial instaurant des portefeuilles d'identité numérique pour les personnes et les organisations, leur donnant un contrôle total sur leurs données personnelles dans tous les aspects de la vie. Ce règlement transforme le paysage numérique, influence les pratiques mondiales et impacte les organisations, même en dehors de l'Europe.
eIDAS2 vise à fournir aux citoyens et aux organisations des identités numériques sécurisées, privées et maîtrisées par l'utilisateur, afin de réduire la fraude et de permettre des interactions numériques fluides par-delà les frontières. Il y parvient en :
- fournissant aux citoyens des portefeuilles d'identité pour gérer et partager leurs données avec des tiers.
- obligeant les administrations à fournir des portefeuilles d'identité et à délivrer des attestations numériques (par exemple passeport, permis de conduire).
- obligeant les entreprises à accepter les attestations numériques pour l'authentification et la vérification des utilisateurs.
- garantissant un haut niveau de sécurité et de protection de la vie privée grâce à des normes et des certifications.
À noter que eIDAS2 et l'identité décentralisée sont liés, car tous deux reposent sur le concept de portefeuille d'identité et s'appuient sur le même ensemble de technologies. Sur le plan économique, eIDAS2 crée un marché pour l'identité décentralisée en imposant les attestations numériques et les portefeuilles d'identité, résolvant ainsi le « problème du démarrage à froid » du secteur. Sur le plan technique, eIDAS2 s'aligne sur les normes mondiales d'identité décentralisée (W3C, ISO, OIDC, IETF).
eIDAS2 a un impact majeur sur les citoyens, car il exige de tous les États membres de l'UE qu'ils fournissent des portefeuilles d'identité à leurs citoyens. Grâce au déploiement des portefeuilles d'identité, les citoyens bénéficieront d'interactions numériques plus pratiques avec les administrations comme avec le secteur privé, d'une meilleure sécurité et de mécanismes renforçant la protection de la vie privée comme la divulgation sélective. Les portefeuilles permettront également aux utilisateurs de signer électroniquement des documents avec une validité juridique.
De même, eIDAS2 a un impact majeur sur les entreprises, qui sont tenues d'adopter l'identité décentralisée et les portefeuilles d'identité dans des secteurs comme la banque, l'assurance, le commerce en ligne, la santé, les grandes plateformes en ligne, etc. Au-delà de la conformité réglementaire, les entreprises bénéficient :
- d'une meilleure expérience utilisateur grâce à un onboarding fluide.
- de revenus plus élevés grâce à l'augmentation de la conversion et de la satisfaction des utilisateurs.
- de nouveaux modèles économiques pour délivrer et vérifier des attestations.
- de coûts réduits grâce à la rationalisation des processus.
- de la prévention de la fraude en éliminant l'usurpation d'identité et la contrefaçon.
- d'une meilleure qualité des données grâce à des attestations numériques vérifiées.
- d'une sécurité renforcée en limitant les violations de données et en supprimant les mots de passe.
Enfin, eIDAS2 impacte les administrations, qui sont tenues de fournir des portefeuilles d'identité et des attestations numériques aux citoyens. Les administrations doivent également permettre des signatures électroniques équivalentes aux signatures manuscrites et accepter les attestations d'identité numérique pour l'authentification. Au-delà de la conformité, les administrations bénéficient :
- d'une meilleure expérience citoyenne dans les interactions.
- d'une plus grande satisfaction des citoyens grâce à une gestion facile des données.
- de l'interopérabilité par la réutilisation d'informations citoyennes connues
- de coûts réduits grâce à la rationalisation des services.
- d'une fraude réduite et d'une meilleure qualité des données au sein des organisations.
Vous pouvez en savoir plus sur les réglementations dans notre eBook eIDAS2 (rédigé avec Trustscape).
Écosystèmes d'identité
Les écosystèmes d'identité sont importants parce qu'internet ne dispose pas d'une couche d'identité native. Comme expliqué, cela a conduit les sites web à créer leurs propres systèmes d'identité locaux, ce qui a fait émerger les « jardins de données clos » qui caractérisent l'« ère des silos ».
Les écosystèmes d'identité résolvent ce problème en permettant aux utilisateurs de contrôler et de partager leurs données avec d'autres. Ce sont des systèmes ouverts et centrés sur l'utilisateur qui permettent des interactions directes et le libre échange d'informations d'identité. Si les écosystèmes d'identité peuvent être plus ou moins décentralisés, l'essentiel est que les utilisateurs puissent contrôler leurs données sans dépendre d'intermédiaires comme les grandes plateformes technologiques.
En bref : les écosystèmes d'identité constituent le socle de nouvelles solutions d'identité centrées sur l'utilisateur qui libèrent les données des silos et rendent les données maîtrisées par l'utilisateur, facilement partageables et vérifiables de manière fiable.
Comment fonctionnent les écosystèmes d'identité ?
Les écosystèmes d'identité créent la confiance entre des personnes et des organisations qui, généralement, ne se connaissent pas. Ils comportent deux composantes majeures : les « Trust Registries » et les « cadres de gouvernance et de confiance ».
Les Trust Registries permettent la vérification des données d'identité, en servant de source de vérité unique, et peuvent être mis en œuvre avec différentes technologies et différents niveaux de décentralisation (par exemple le système de noms de domaine, des PKI traditionnelles, des blockchains permissionnées, des blockchains publiques/L1/L2).
Il existe différents types de Trust Registries selon les usages. Par exemple :
- Registres d'organisations : vérifier les informations relatives aux organisations agissant comme émetteurs ou vérificateurs.
- Registres de schémas : établir des normes pour la sémantique et les modèles de données.
- Registres de révocation : gérer et vérifier le cycle de vie des attestations.
Les cadres de gouvernance et de confiance sont comme la constitution d'un écosystème d'identité : ils garantissent la confiance dans les données d'identité des émetteurs et des autres participants de l'écosystème. Ils régissent les organes et processus de gouvernance, l'onboarding et l'accréditation, la responsabilité et le caractère exécutoire, les niveaux de confiance et de garantie, la protection de la vie privée et des données, ainsi que les normes de sécurité et d'interopérabilité. Ces cadres s'alignent également sur les réglementations qui impactent le secteur de l'identité, comme le RGPD ou eIDAS2 en Europe.
Vous pouvez en savoir plus sur ce sujet dans notre eBook sur les écosystèmes d'identité.
Enfin, il est important de mentionner les incitations. Les écosystèmes d'identité fonctionnant comme des places de marché à trois faces (émetteurs, détenteurs, vérificateurs), leur succès dépend des structures d'incitation, et c'est là que les paiements entrent en jeu. Les paiements sont un moyen d'inciter les participants des écosystèmes d'identité, en particulier les émetteurs qui constituent le côté offre du marché. On distingue trois approches de paiement :
- Monétisation directe reposant sur des transactions entre pairs ;
- Monétisation indirecte via une couche de règlement qui peut être mise en œuvre selon un modèle fondé sur le portefeuille ou sur un registre ;
- Modèles hybrides combinant paiements entre pairs et couche de règlement.
Si les modèles de monétisation directe offrent de solides garanties de confidentialité, sont hautement évolutifs et indépendants de tiers ou d'une infrastructure technique externe, cette approche présente néanmoins des inconvénients : elle est peu propice à inciter les émetteurs à gérer le cycle de vie des attestations et oblige les consommateurs à payer pour leurs données, ce qui freine l'adoption. À l'inverse, les approches de monétisation indirecte offrent de solides structures incitatives, mais introduisent des défis en matière de confidentialité, de sécurité et de dépendance.
Perspectives
Les écosystèmes d'identité sont fondamentaux pour l'avenir de l'identité numérique. Les différents cas d'usage et territoires ont des exigences propres, façonnées par les réglementations, les besoins des clients et les modèles économiques. Par conséquent, de multiples écosystèmes d'identité émergent, chacun avec ses propres Trust Registries, sa gouvernance et ses cadres de confiance.
Vous pouvez en savoir plus sur les incitations dans notre eBook sur la monétisation des données.
Technologies et standards
L'identité décentralisée repose sur un ensemble de technologies et de protocoles complexes que l'on peut concevoir comme des briques disponibles en différentes variantes et assemblables de diverses manières. Il en résulte différentes « saveurs » ou manières de mettre en œuvre l'identité décentralisée selon les exigences métier.
La liste suivante présente les plus importantes :
- Les clés cryptographiques confèrent le contrôle sur les identités numériques et assurent des fonctionnalités essentielles telles que le chiffrement et l'authentification.
- Les identifiants décentralisés (DID, W3C) établissent une infrastructure à clé publique en reliant les clés aux identifiants, ce qui permet aux parties de se trouver et d'interagir.
- Les attestations vérifiables (VC, W3C) et le permis de conduire mobile/mdoc (ISO/IEC 18013-5/-7) sont les « types » d'attestations numériques les plus courants. Ils peuvent être partagés et vérifiés facilement et en toute sécurité. (À noter qu'ils ne sont jamais stockés sur une blockchain pour des raisons de confidentialité et de conformité.)
- La divulgation sélective (SD) et les preuves à divulgation nulle de connaissance (ZKP) permettent de minimiser l'exposition des données. La divulgation sélective via SD-JWT (IETF) est une méthode solide et fiable pour améliorer la confidentialité des utilisateurs, qui gagne du terrain. Si les ZKP sont une technologie prometteuse à l'avenir radieux, elles ne sont pas encore largement adoptées en raison de réserves ou de l'absence de certification de la cryptographie sous-jacente,
- Les jetons non fongibles (NFT) et les jetons liés à l'âme (SBT) servent à tokeniser des preuves ou des actifs sur des blockchains. Ils permettent un « accès fondé sur la propriété », par exemple pour les détenteurs de billets ou d'adhésions. Ils permettent aussi des preuves on-chain pouvant être traitées par des contrats intelligents (sans recourir à des oracles).
- Les protocoles d'échange de données permettent le transfert d'attestations d'identité entre parties (de l'émetteur au détenteur ou du détenteur au vérificateur). Actuellement, OpenID Connect, le standard qui permet déjà l'identité fédérée, évolue vers le standard le plus utilisé pour l'échange d'attestations numériques. Les protocoles peuvent permettre l'échange de données dans des scénarios en ligne et en personne (même hors ligne).
- Les portefeuilles d'identité stockent nos clés (le contrôle) et nos attestations (les données d'identité). Ils permettent la gestion et le partage de nos données d'identité via des applications faciles à utiliser.
Enfin, notez que différents écosystèmes d'identité exigeront des « saveurs » propres à chaque écosystème de ces technologies, en fonction de la gouvernance et des cadres de confiance respectifs.
Le rôle de la blockchain
Une blockchain est un registre décentralisé et immuable qui enregistre des transactions à l'aide de la cryptographie, créant une chaîne de blocs reliés entre eux.
Voici une manière plus simple de l'appréhender :
Imaginez un groupe de personnes qui souhaitent suivre ce qu'elles possèdent et ce qu'elles ont fait, comme un livre de comptes partagé. Plutôt qu'une seule personne ne tienne ce livre et n'en soit responsable, chaque membre du groupe conserve sa propre copie du livre et, chaque fois que quelqu'un souhaite ajouter ou modifier quelque chose, tous les autres reçoivent une copie du nouveau livre. Ainsi, chacun dispose toujours de la même information, personne ne peut tricher ou modifier les choses sans que les autres le remarquent, et il n'est pas nécessaire de faire confiance à une seule personne pour garder le livre en sécurité. C'est essentiellement ainsi que fonctionne une blockchain : c'est un livre de comptes numérique partagé, conservé par de nombreuses personnes, et lorsque quelqu'un ajoute ou modifie quelque chose, tous les autres reçoivent une copie du livre mis à jour. Cela le rend vraiment sûr et transparent, car chacun dispose de la même information et personne ne peut modifier les choses sans que les autres le remarquent.
Pourquoi les blockchains sont-elles importantes pour l'identité décentralisée ?
L'identité décentralisée repose sur des écosystèmes d'identité, qui instaurent la confiance entre les personnes et les organisations en garantissant des données d'identité fiables. Un élément clé de ces écosystèmes sont les « Trust Registries », qui agissent comme des bases de données partagées pour vérifier la provenance, l'authenticité, l'intégrité et la validité des données d'identité.
Les blockchains sont une technologie utile pour créer des Trust Registries (par exemple des registres d'organisations) en raison de leur décentralisation, de leur immuabilité, de leur transparence, de leur sécurité et de leur efficacité. Elles fournissent un enregistrement permanent et auditable, sans intermédiaires. Elles peuvent aussi servir à activer des NFT ou des SBT pour divers cas d'usage, comme la tokenisation de preuves ou d'actifs d'une manière pouvant être traitée par des contrats intelligents. Elles ne sont toutefois pas indispensables (les écosystèmes d'identité peuvent aussi être bâtis sur une PKI traditionnelle ou le DNS, par exemple).
Quels sont les défis liés à l'utilisation des blockchains pour l'identité décentralisée ?
Les principaux défis de l'utilisation des blockchains dans les systèmes d'identité se répartissent en quatre catégories :
- Coûts : les atouts des blockchains, comme la sécurité et la décentralisation, s'accompagnent de frais de transaction généralement plus élevés que les opérations hors chaîne, malgré leur baisse.
- Évolutivité : les blockchains peuvent introduire des problèmes d'évolutivité en raison du temps nécessaire au règlement et à l'exécution des transactions.
- Confidentialité : la transparence des blockchains publiques peut susciter des inquiétudes en matière de confidentialité, car les détails des transactions peuvent servir à déduire des informations par corrélation de données. Il est crucial de décider quelles informations traiter on-chain ou off-chain.
- Conformité : les lois sur la confidentialité et la protection des données, comme le « droit à l'oubli » du RGPD, peuvent entrer en conflit avec la nature immuable des blockchains.
Notez que ces défis peuvent être atténués par l'utilisation de blockchains permissionnées.
Perspectives
Chaque blockchain présente des avantages propres adaptés à différents cas d'usage. Avec le nombre croissant d'écosystèmes d'identité s'appuyant sur des blockchains pour leurs Trust Registries, nous nous dirigeons vers un avenir multi-blockchain, complété par les PKI traditionnelles.
Vous pouvez en savoir plus sur le rôle des blockchains pour l'identité dans notre eBook.
Plan | 5 étapes pour démarrer
Cette section présente une approche en 5 étapes pour vous aider à démarrer et à tirer parti de l'identité décentralisée : de l'identification des opportunités et des cas d'usage à la définition des exigences et à la planification de la mise en œuvre, jusqu'au déploiement de vos solutions :
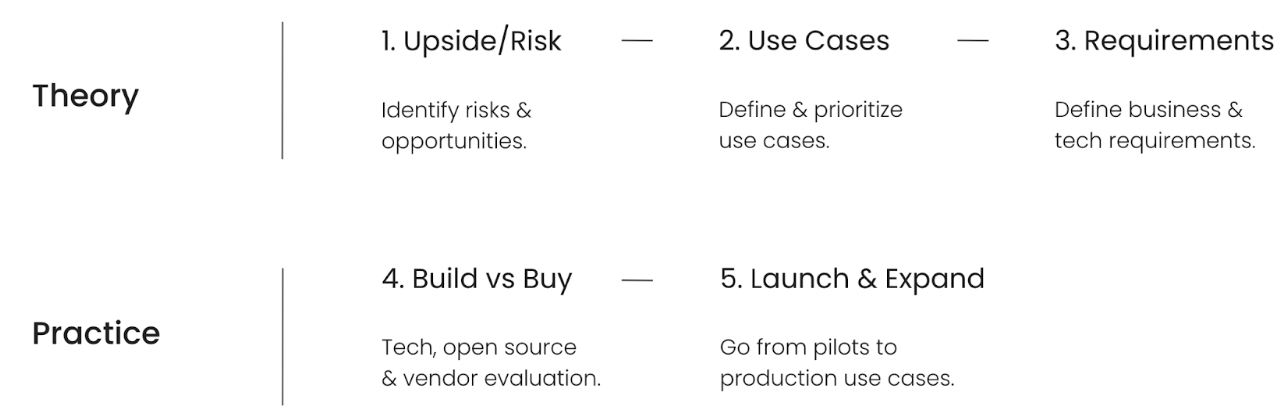
Étape 1 : identifier les opportunités et les risques
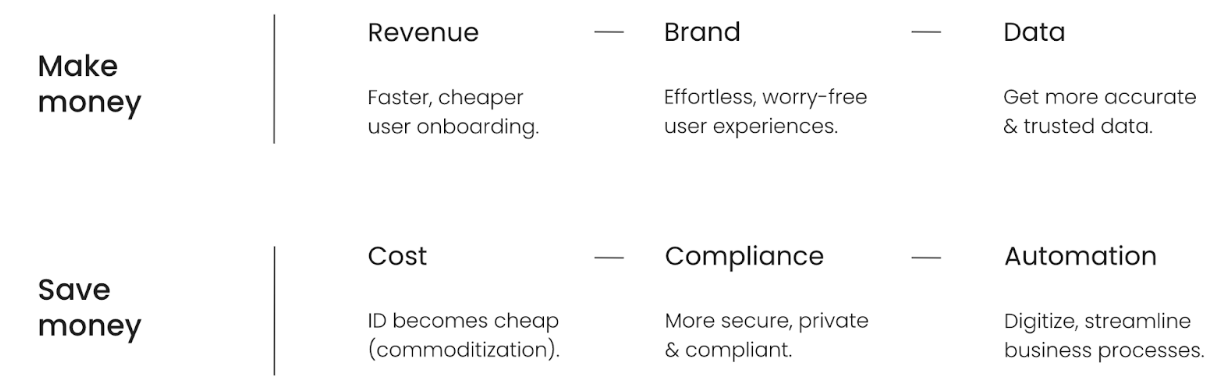
Commencez par définir vos opportunités et vos risques métier.
Une façon de segmenter les opportunités consiste à déterminer si elles génèrent ou économisent de l'argent. Par exemple : une meilleure expérience utilisateur lors de l'onboarding ou du paiement peut renforcer l'image de marque et les revenus. De même, disposer de données d'identité lisibles par machine, vérifiables et fiables permet d'automatiser des processus ou de consolider l'infrastructure IT.
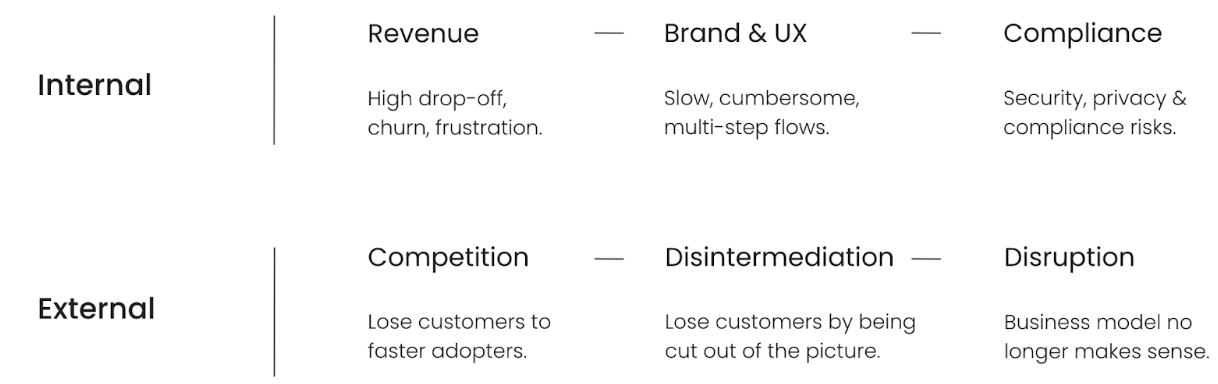
Une façon de segmenter les risques consiste à déterminer s'ils sont internes ou externes. Par exemple : vous pouvez perdre des clients au profit de concurrents qui adoptent l'identité décentralisée plus rapidement, subir une désintermédiation ou même la disruption de votre modèle économique existant. De même, une adoption trop lente nuira à votre image de marque et à vos revenus (par exemple face à des processus d'authentification et d'IDV traditionnels fastidieux) et peut introduire des problèmes de conformité (par exemple eIDAS2).
Pour démarrer, il est utile de se concentrer sur des catégories ou des domaines spécifiques de vos activités.
Par exemple :
- Expérience utilisateur : analysez vos interactions avec les clients ou les parties prenantes, comme les processus d'onboarding ou de paiement.
- Qualité des données : rencontrez-vous des problèmes de qualité ou de cohérence des données ? Les clients fournissent-ils des informations erronées, intentionnellement ou par erreur humaine ?
- Sécurité et confidentialité : analysez vos pratiques actuelles de sécurité dans le contexte de l'authentification des utilisateurs, de l'identification et du traitement des données utilisateur. Quelles données utilisateur demandez-vous et stockez-vous ?
- Conformité : analysez vos pratiques actuelles de conformité aux réglementations dans des domaines comme la protection des données (RGPD, CCPA), la lutte contre le blanchiment d'argent (AML) ou le transfert de fonds (TFR) ? Votre organisation devra-t-elle accepter les attestations d'identité issues des portefeuilles d'identité au titre d'eIDAS2 ou de réglementations similaires ?
- Automatisation des processus : analysez votre stratégie actuelle d'automatisation des processus au regard des opportunités créées par les données d'identité numériques lisibles par machine.
- Commencez par les processus multipartites : analysez vos processus métier en vous concentrant sur les interactions multipartites, comme celles entre votre organisation et des groupes tels que les clients, les employés, les fournisseurs, les investisseurs, etc.
Étape 2 : sélectionner et prioriser les cas d'usage
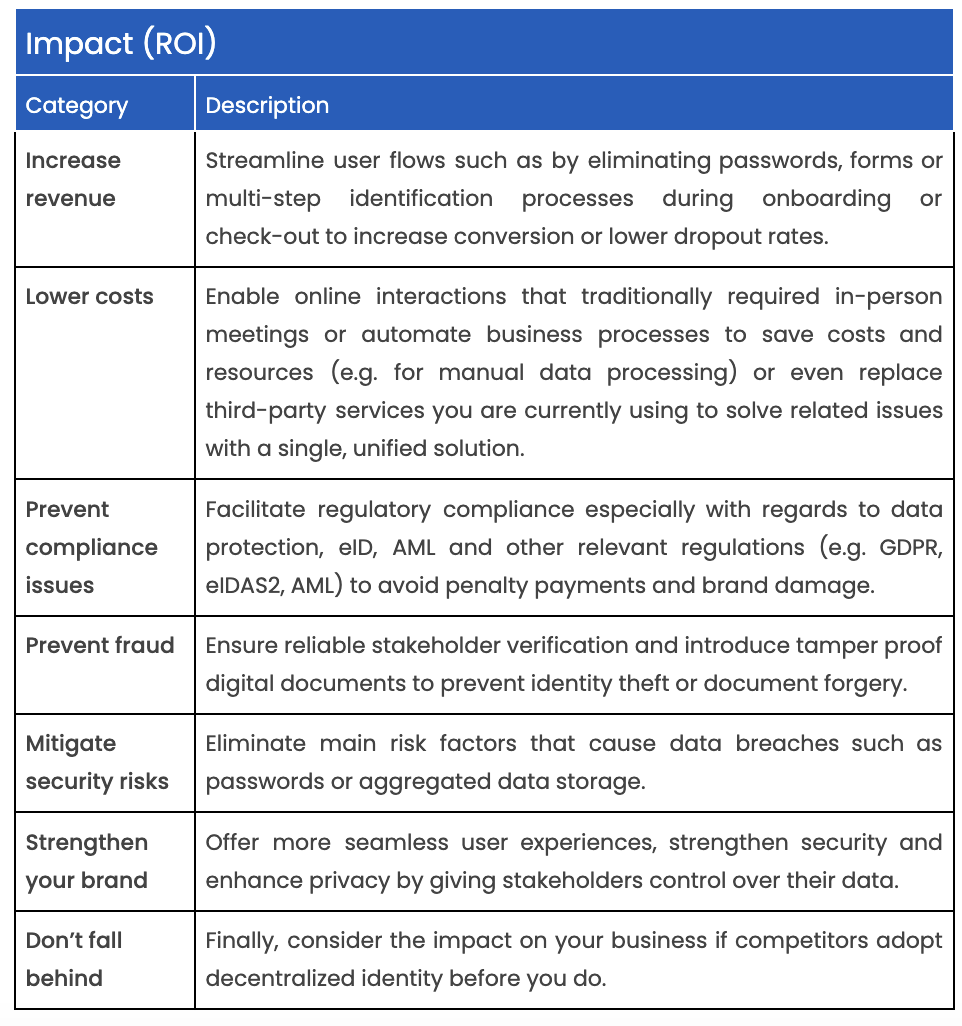
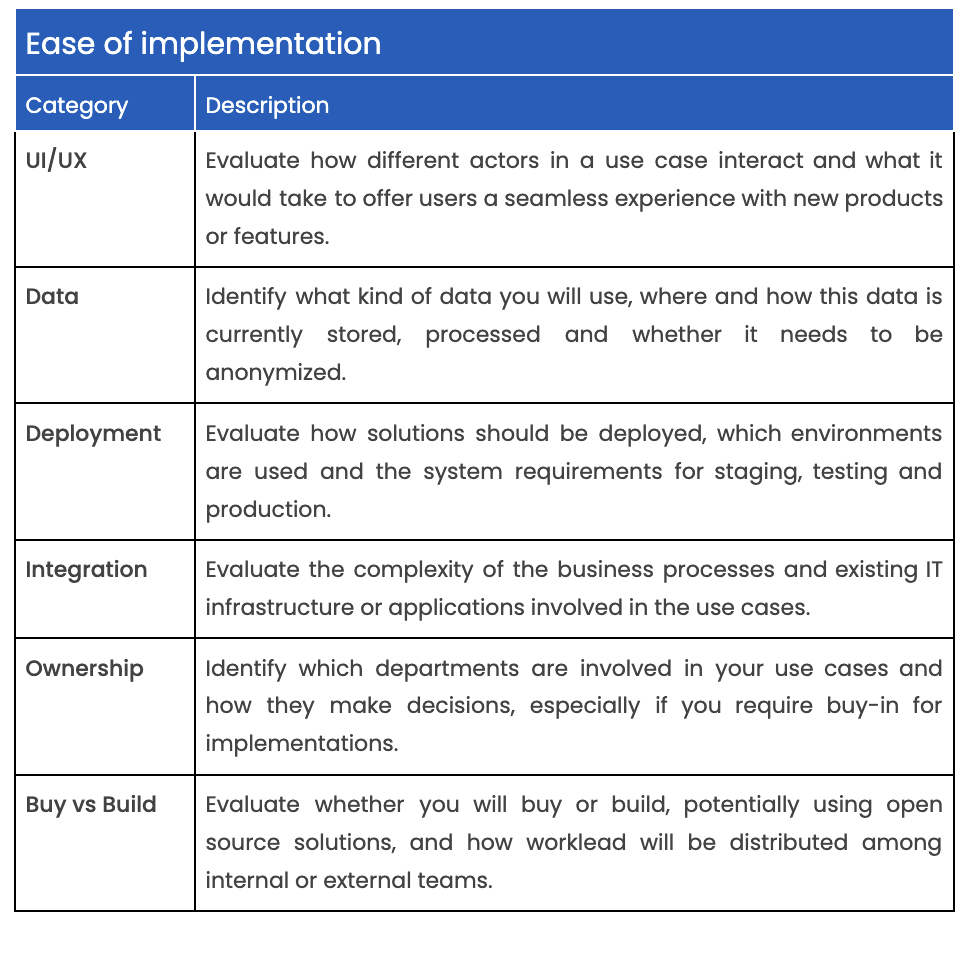
Sur la base de vos opportunités et de vos risques, listez tous les cas d'usage pertinents pour votre organisation et priorisez-les en fonction de votre stratégie et de votre portefeuille de produits ou de services.
Cette matrice offre un moyen simple de prioriser les cas d'usage en fonction de leur impact sur votre organisation (RoI) et de leur facilité de mise en œuvre (ressources, temps).

Voici quelques conseils pour utiliser la matrice :
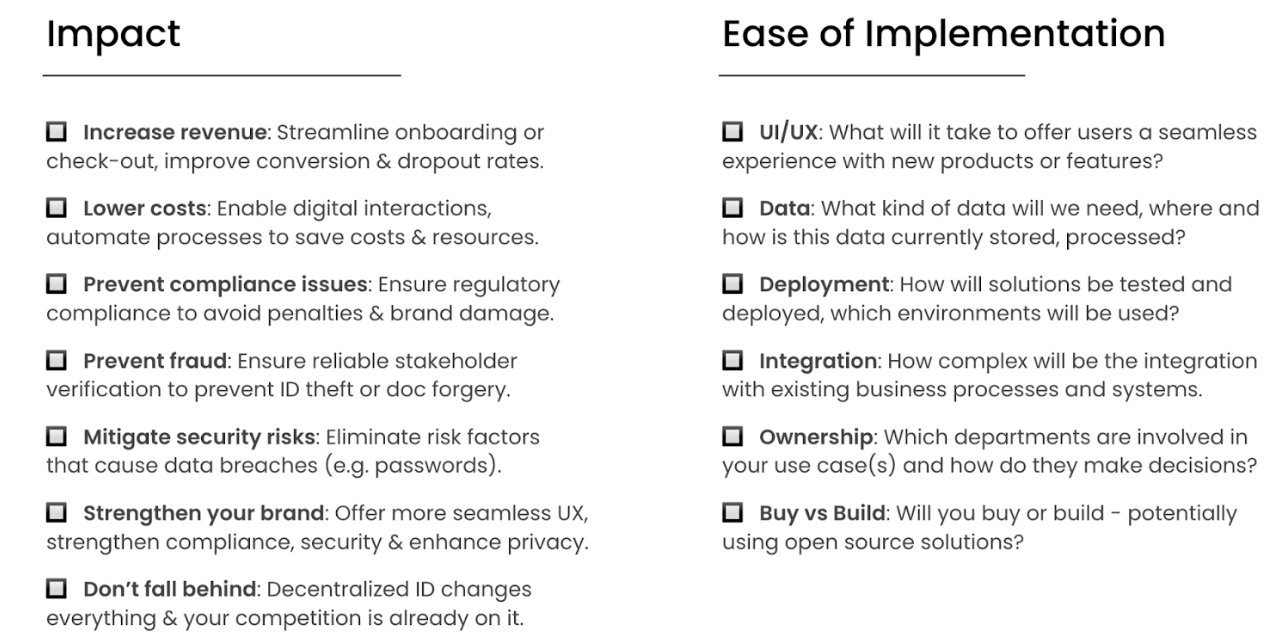
Vous trouverez une liste plus détaillée pour prioriser les cas d'usage dans l'annexe.
Étape 3 : Définir les exigences
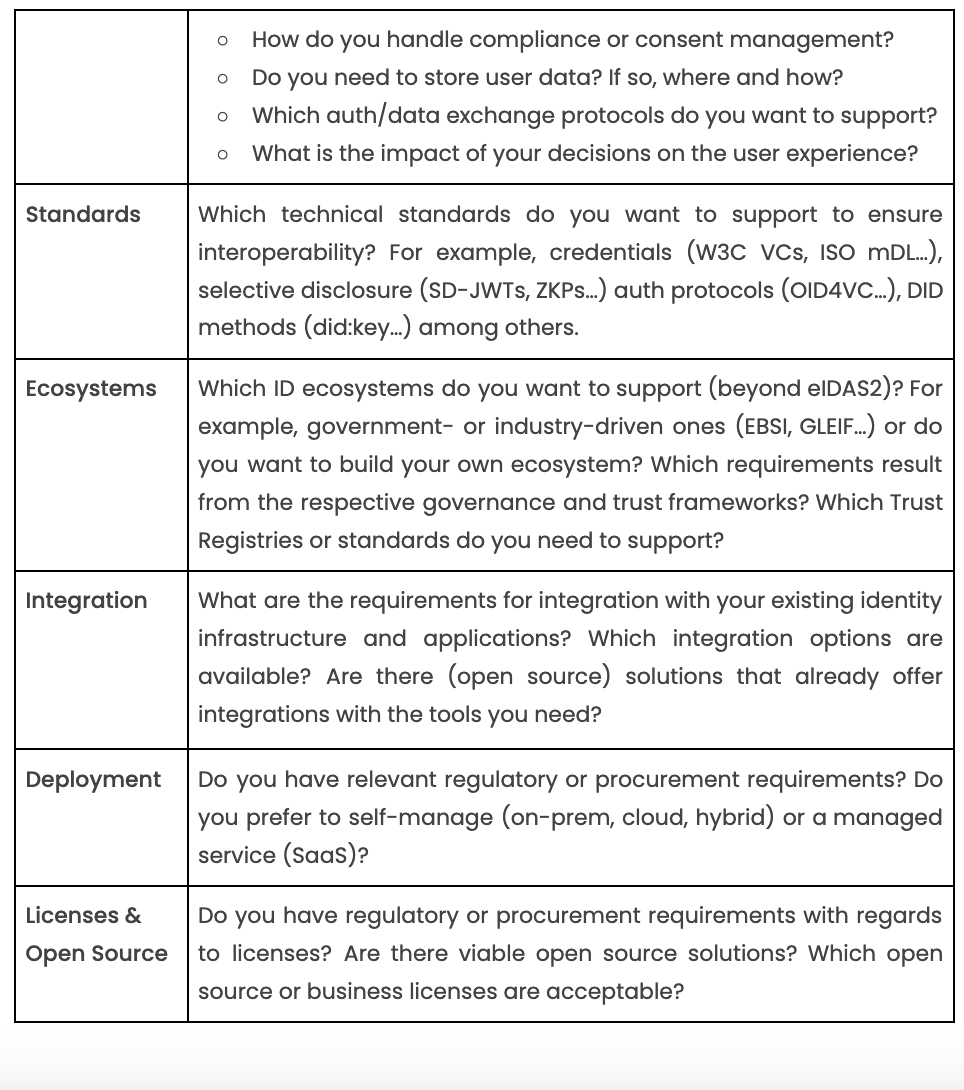
Une fois vos cas d'usage sélectionnés, il est temps de définir les exigences. La liste suivante vous guide à travers les points de réflexion importants :
Cas d'usage
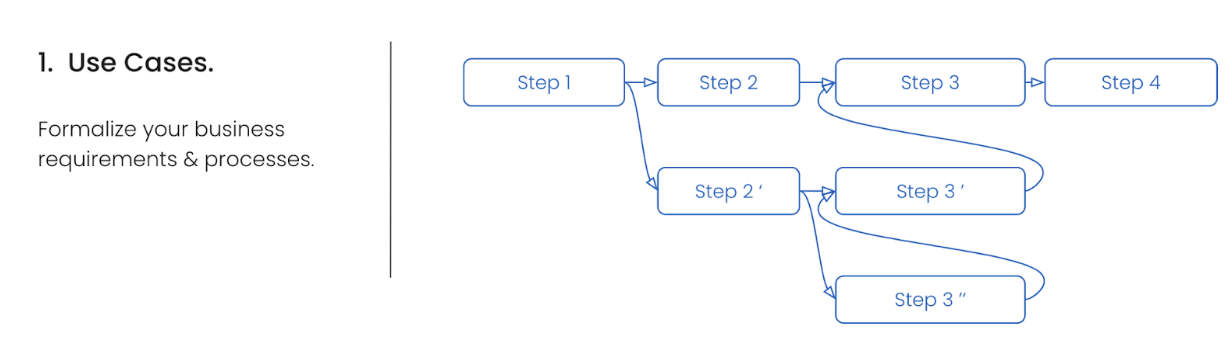
Vos exigences varieront en fonction de vos cas d'usage. Par ailleurs, les cas d'usage diffèrent en complexité, allant de modèles simples et réutilisables à des modèles hautement personnalisés. La définition des parcours utilisateurs jusqu'aux user stories est un moyen utile de formaliser vos cas d'usage et de définir vos exigences métier.
Rôles
Vos exigences varieront selon que votre organisation agit en tant qu'émetteur, vérificateur, détenteur (ou fournisseur de portefeuille) ou une combinaison de ces rôles.
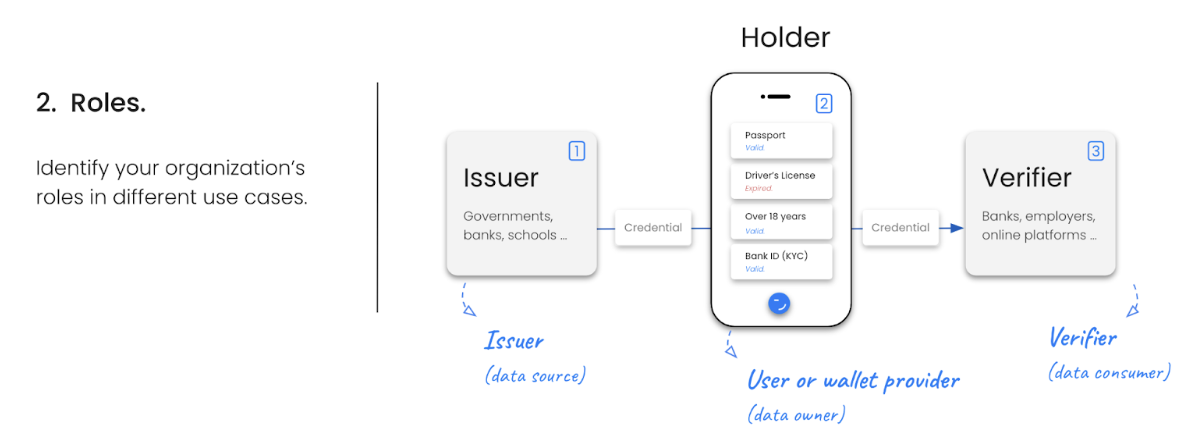
Si la plupart des organisations adopteront deux ou l'ensemble des trois rôles décrits ci-dessus, certaines se concentreront davantage sur la délivrance (administrations, universités), d'autres sur les portefeuilles d'identité numérique (administrations, banques, acteurs technologiques) ou sur la vérification (banques, e-commerce).
Technologie
Une fois vos exigences métier déterminées, il est temps de définir les exigences techniques permettant de concrétiser vos cas d'usage ou vos applications.
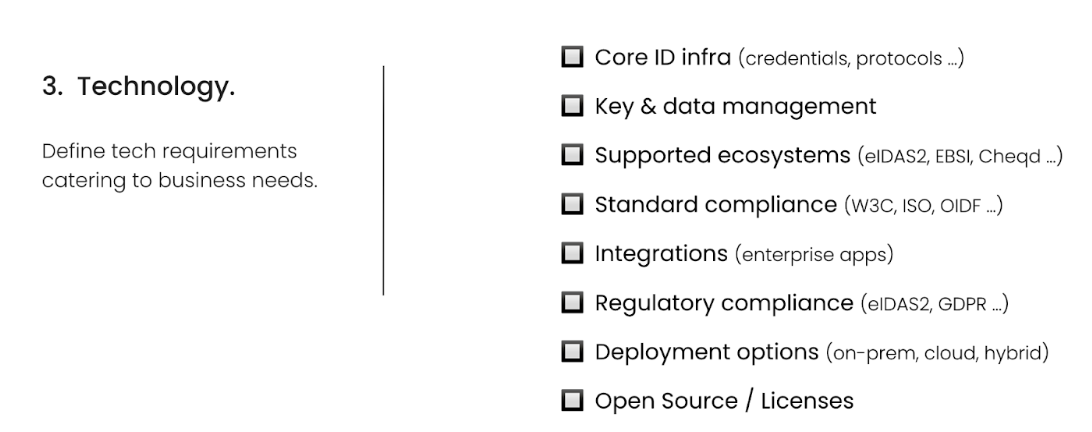
Vous trouverez une liste de contrôle détaillée des exigences techniques en annexe.
Étape 4 : Construire ou acheter
Une fois vos exigences comprises, il est temps de répondre à la question de savoir si vous devez développer votre propre solution (en interne) ou en acheter une existante.
Trois options s'offrent à vous :
- Développer les applications, acheter l'infrastructure (ne développer que l'interface et les applications, externaliser l'infrastructure)
- Développer les applications, posséder l'infrastructure (recourir à l'open source pour posséder l'infrastructure)
- Tout développer (développer et maintenir l'ensemble de la stack en interne)
Chaque option présente des avantages et des inconvénients :
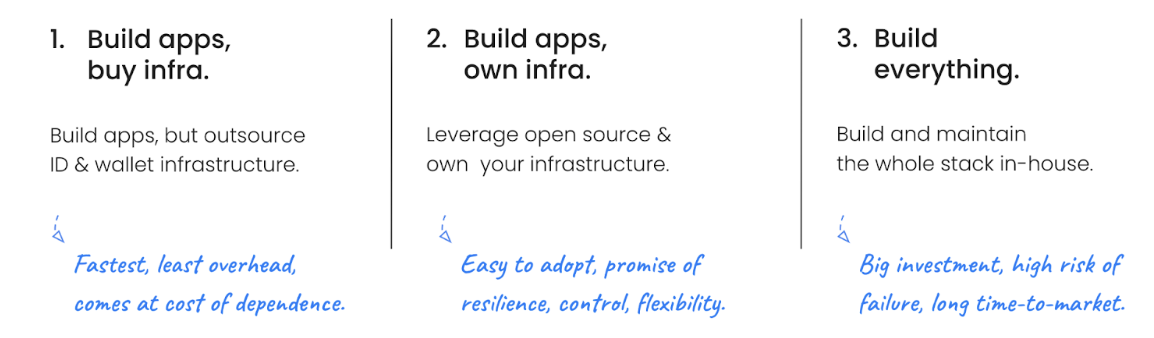
En fin de compte, tout dépend de vos ressources et de votre calendrier. Développer des solutions d'identité décentralisée en interne exige une connaissance approfondie d'un ensemble de réglementations émergentes, de technologies complexes et de normes en évolution, ainsi qu'une équipe technique solide capable de les mettre en œuvre, de les maintenir et de les enrichir en continu. De plus, développer votre propre solution ralentira considérablement votre mise sur le marché.
Par conséquent, nous vous suggérons d'étudier le marché à la recherche de solutions adaptées à vos exigences, éventuellement avec l'aide d'experts. Les solutions open source sont un excellent moyen d'apprendre et d'expérimenter rapidement et sans lourdeur excessive. Elles vous permettent également de développer votre propre solution plus rapidement et à moindre coût si vous souhaitez garder le contrôle du système, par rapport à un développement à partir de zéro. (Vous trouverez des instructions sur la façon de développer vos premières applications et vos premiers cas d'usage avec l'identité décentralisée dans le chapitre suivant : « Construire | Applications et cas d'usage ».)
Par conséquent, de nombreuses organisations suivent l'approche consistant à acheter une infrastructure (libs, SDK, API) - open source ou propriétaire - et à développer des applications personnalisées par-dessus (en interne ou avec des partenaires) :
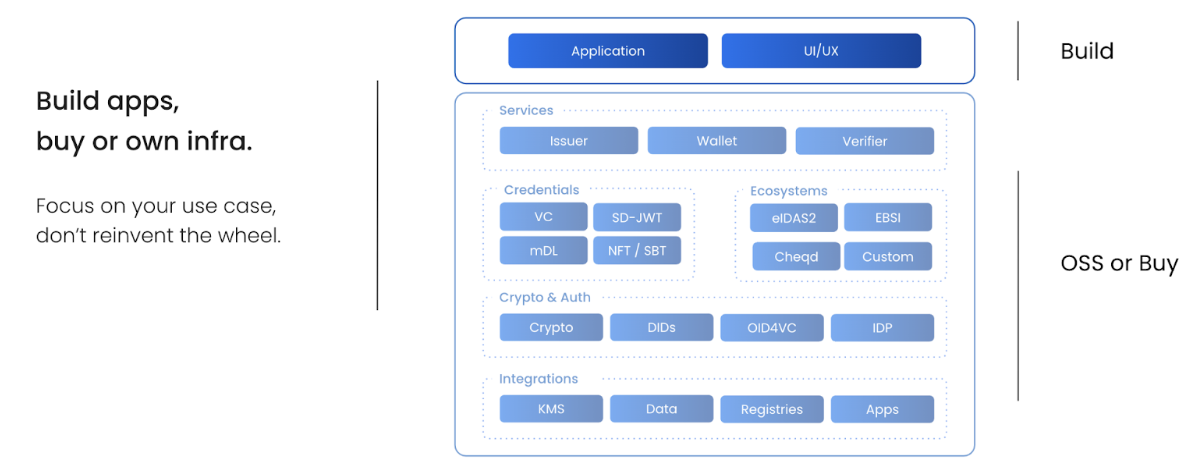
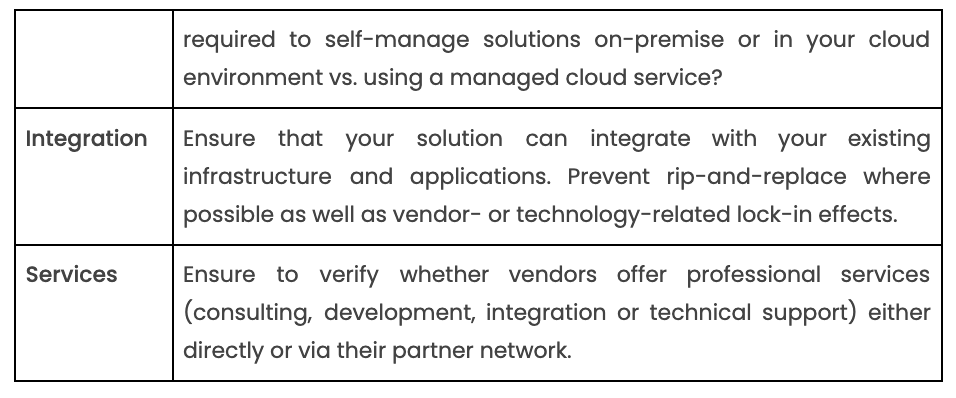
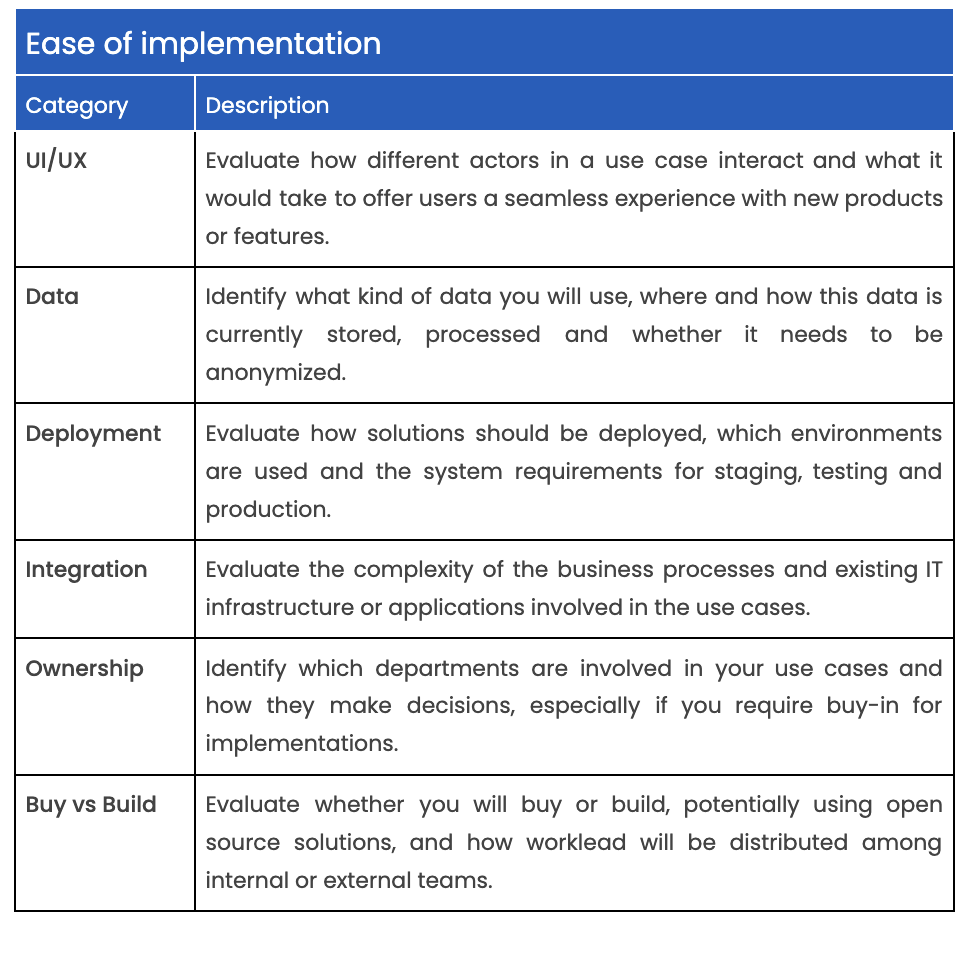
La sélection des technologies et des fournisseurs pouvant s'avérer complexe, nous avons créé une liste de contrôle fondée sur la manière dont d'autres organisations de divers secteurs évaluent leurs options :
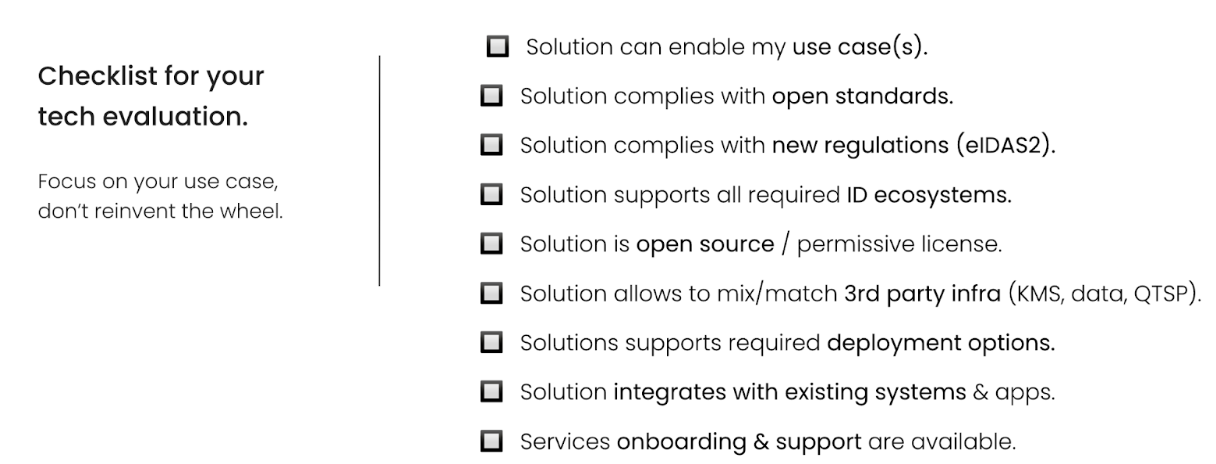
Vous trouverez une liste de contrôle détaillée pour l'évaluation des technologies et des fournisseurs en annexe.
Étape 5 : Lancer et étendre
Une fois que vous avez décidé de construire ou d'acheter, il est temps de mettre en œuvre les cas d'usage.
Commencez par les gains rapides en fonction de votre priorisation (étape 3). Nous recommandons une approche itérative : commencez par un pilote et passez en production en introduisant un produit, une fonctionnalité ou un cas d'usage à la fois, en fonction de vos priorités métier et de la manière dont vous souhaitez communiquer avec vos clients.
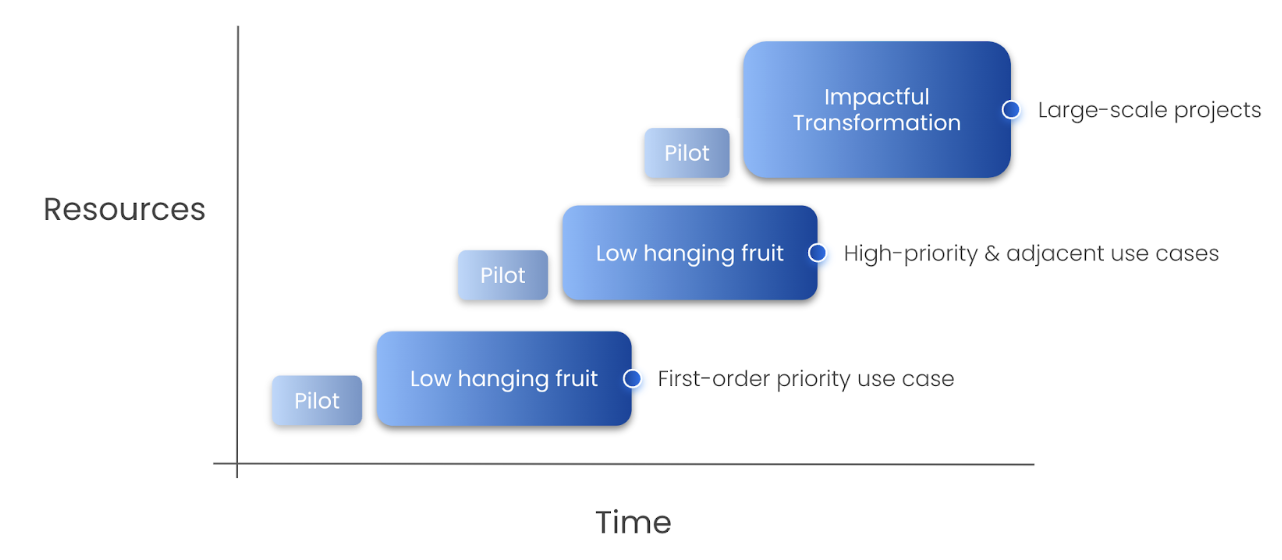
Il est important de commencer par des cas d'usage à fort impact mais relativement faciles à mettre en œuvre (« gains rapides »), que ce soit en raison d'exigences techniques plus simples, de risques moindres (confidentialité, conformité, atteinte à l'image), de raisons administratives (adhésion déjà acquise de la direction, moins de services impliqués) ou d'autres facteurs. Vous constaterez souvent qu'un cas d'usage en facilite d'autres adjacents, ou du moins facilite la mise en œuvre d'autres cas d'usage, par exemple s'ils présentent des modèles similaires et partagent des exigences technologiques.
Une fois que vous avez acquis des connaissances, livré avec succès vos premiers cas d'usage et obtenu l'adhésion de la direction de votre organisation, vous pouvez commencer à vous attaquer à des projets à fort impact mais difficiles à mettre en œuvre (« transformation à fort impact »).

En bref : lancez des cas d'usage à faible risque et à fort rendement. Passez du pilote à la production et étendez les cas d'usage au fur et à mesure que vous acquérez des capacités opérationnelles et l'adhésion de votre organisation.
Construire | Applications et cas d'usage
Cette section vous aidera à démarrer en développant vos premières applications et vos premiers cas d'usage avec l'identité décentralisée. Cela vous aidera à mieux comprendre les technologies et à créer des démos pour communiquer les bénéfices au sein de votre organisation.
Cas d'usage
Un cas d'usage qui touche toutes les organisations est l'intégration des utilisateurs. Nous commençons donc par un cas d'usage simple de bout en bout :
- Imaginez un scénario dans lequel une personne - Lea - visite le site web de son administration.
- Elle se connecte à son compte et se voit proposer un portefeuille d'identité numérique ainsi que des versions numériques de son passeport, de son permis de conduire, de son justificatif de domicile et de sa carte de sécurité sociale.
- Elle ouvre (ou télécharge) un portefeuille d'identité numérique et demande les attestations.
- L'administration délivre les attestations à Lea.
- Lea se rend dans une banque pour ouvrir un compte.
- On lui demande ses informations ; elle partage donc les attestations délivrées par l'administration.
- La banque vérifie les attestations et ouvre un compte à Lea.
Pour construire ce cas d'usage, vous mettrez en œuvre des solutions pour les émetteurs, les vérificateurs et un portefeuille.
Technologie
L'un des moyens de commencer rapidement et sans lourdeur excessive consiste à recourir à des solutions open source. Les sections suivantes vous guideront à travers les composants et les étapes nécessaires à la mise en place d'une solution de bout en bout.
Composants
Émetteur
Dans notre cas, l'administration délivre diverses attestations à Lea. Il pourrait toutefois s'agir de toute entité publique ou privée souhaitant délivrer des attestations vérifiables à ses utilisateurs.
Lors de la construction d'un émetteur, quelques points sont à prendre en compte :
- Écosystèmes d'identité : les cadres de confiance et les cadres gouvernementaux diffèrent selon les écosystèmes, créant des exigences propres à chaque écosystème, par exemple pour être accepté comme « Trusted Issuer ».
- Gestion des clés et des DID : les émetteurs doivent pouvoir créer et gérer des clés fondées sur différents algorithmes (par exemple ed25519, secp256k1, secp256r1, RSA) et des DID issus de divers écosystèmes (par exemple did:jwk, did:web, did:ebsi, did:cheqd). Le matériel de clé doit être sécurisé dans un environnement KMS local ou externe, comme Hashicorp Vault ou les solutions KMS d'Oracle, Google, Azure et AWS.
- Délivrance : les émetteurs doivent pouvoir signer et délivrer divers types d'attestations et de signatures (par exemple VC, mdoc, SD-JWT) et prendre en charge différents modèles de données et exigences de cas d'usage.
- Échange : les émetteurs doivent pouvoir transférer des attestations aux utilisateurs via des protocoles d'échange de données comme OpenID Connect (OID4VCI) et prendre en charge différents flux d'échange et parcours utilisateurs.
Pour notre cas d'usage, nous allons configurer l'émetteur à l'aide des API open source de walt.id. Nous délivrerons une eID fondée sur la norme d'attestation W3C avec une signature JWT. Pour le DID de l'émetteur, nous utiliserons un did:key.
Consultez notre guide ici pour en savoir plus sur la configuration de l'émetteur et la délivrance d'une attestation eID.
Portefeuille
L'application avec laquelle Lea peut stocker et recevoir des attestations qu'elle pourra ensuite présenter aux vérificateurs, par exemple la banque.
Lors de la construction d'un portefeuille, quelques points sont à prendre en compte :
- Types : les portefeuilles d'identité numérique peuvent être des applications autonomes ou être intégrés à des applications existantes.
- Architecture : les portefeuilles peuvent être custodial, non custodial ou reposer sur une architecture hybride selon l'endroit où sont stockées les clés et les données (par exemple sur l'appareil, sur un serveur).
- Expérience utilisateur et contrôle : les portefeuilles custodial offrent une expérience utilisateur meilleure et plus fluide, y compris des options de sauvegarde et de récupération. Les portefeuilles non custodial offrent aux utilisateurs davantage de contrôle et d'indépendance. Dans les approches hybrides, l'utilisateur de l'application peut décider de son expérience.
- Utilité et interopérabilité : les portefeuilles doivent prendre en charge un ensemble diversifié d'écosystèmes d'identité et les Trust Registries correspondants, des types d'attestations et des protocoles fondés sur des normes ouvertes.
- Confidentialité et confiance : les portefeuilles doivent prendre en charge la divulgation sélective, la gestion du consentement et prévenir les demandes frauduleuses (par exemple en vérifiant le vérificateur).
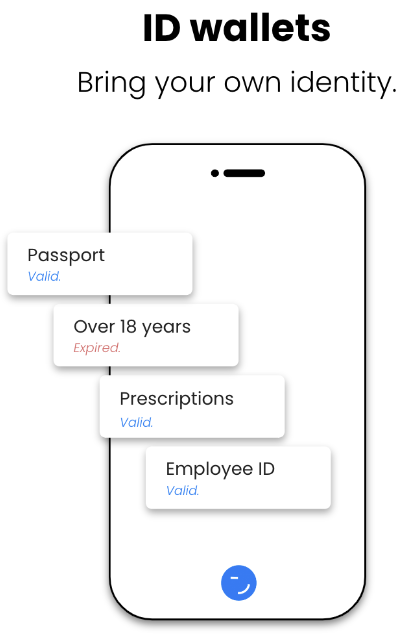
Pour notre cas d'usage, nous allons configurer le portefeuille à l'aide de l'API de portefeuille open source et de l'application web en marque blanche de walt.id. Nous pouvons ainsi lancer rapidement une solution de portefeuille custodial pour l'utilisateur final avec notre propre image de marque. Par défaut, le portefeuille walt.id sera accessible via le navigateur, mais pourra également être installé en tant que PWA (Progressive Web App) sur iOS et Android. Lorsque Lea visite le site web de l'administration, elle peut ouvrir son portefeuille, créer un compte si elle n'en a pas déjà un et recevoir les attestations. Par défaut, Lea obtient un ensemble de clés et de DID auxquels les attestations seront liées. Le type de clé ou de DID créé par défaut est configurable.
Consultez notre guide ici pour en savoir plus sur la configuration du portefeuille et la création du premier compte utilisateur.
Vérificateur
La banque qui demande des attestations à Lea pour ouvrir un compte bancaire. Il pourrait toutefois s'agir de toute entité publique ou privée souhaitant vérifier les attestations vérifiables de ses utilisateurs pour fournir des services ou un accès.
Lors de la construction d'un vérificateur, quelques points sont à prendre en compte :
- Écosystèmes d'identité : comme pour l'émetteur, les solutions doivent prendre en charge les exigences propres à chaque écosystème, par exemple pour être accepté en tant que partie utilisatrice.
- Vérification : les vérificateurs doivent pouvoir demander et vérifier divers types d'attestations (par exemple VC, mdoc, SD-JWT), types de signatures (JWT, SD-JWT) ainsi que réaliser des contrôles auprès des Trust Registries pour vérifier la provenance, l'intégrité, les modèles de données, le statut de révocation, entre autres.
- Échange : comme pour l'émetteur, les vérificateurs doivent pouvoir recevoir des attestations via des protocoles d'échange de données comme OpenID Connect (OID4VP, SIOP) et prendre en charge différents flux d'échange et parcours utilisateurs.
- Politiques : des Verification Policies personnalisables sont utiles pour automatiser les processus et prendre en charge différents parcours utilisateurs. Pour notre cas d'usage, nous allons configurer le vérificateur à l'aide des API open source de walt.id. Nous vérifierons l'eID délivrée précédemment, qui est fondée sur la norme d'attestation W3C avec une signature JWT.
Consultez notre guide ici pour en savoir plus sur la configuration du vérificateur et la vérification de l'attestation eID.
Approfondissement | Annexe
Guide : hiérarchiser les cas d'usage
Liste de contrôle : définition des exigences techniques
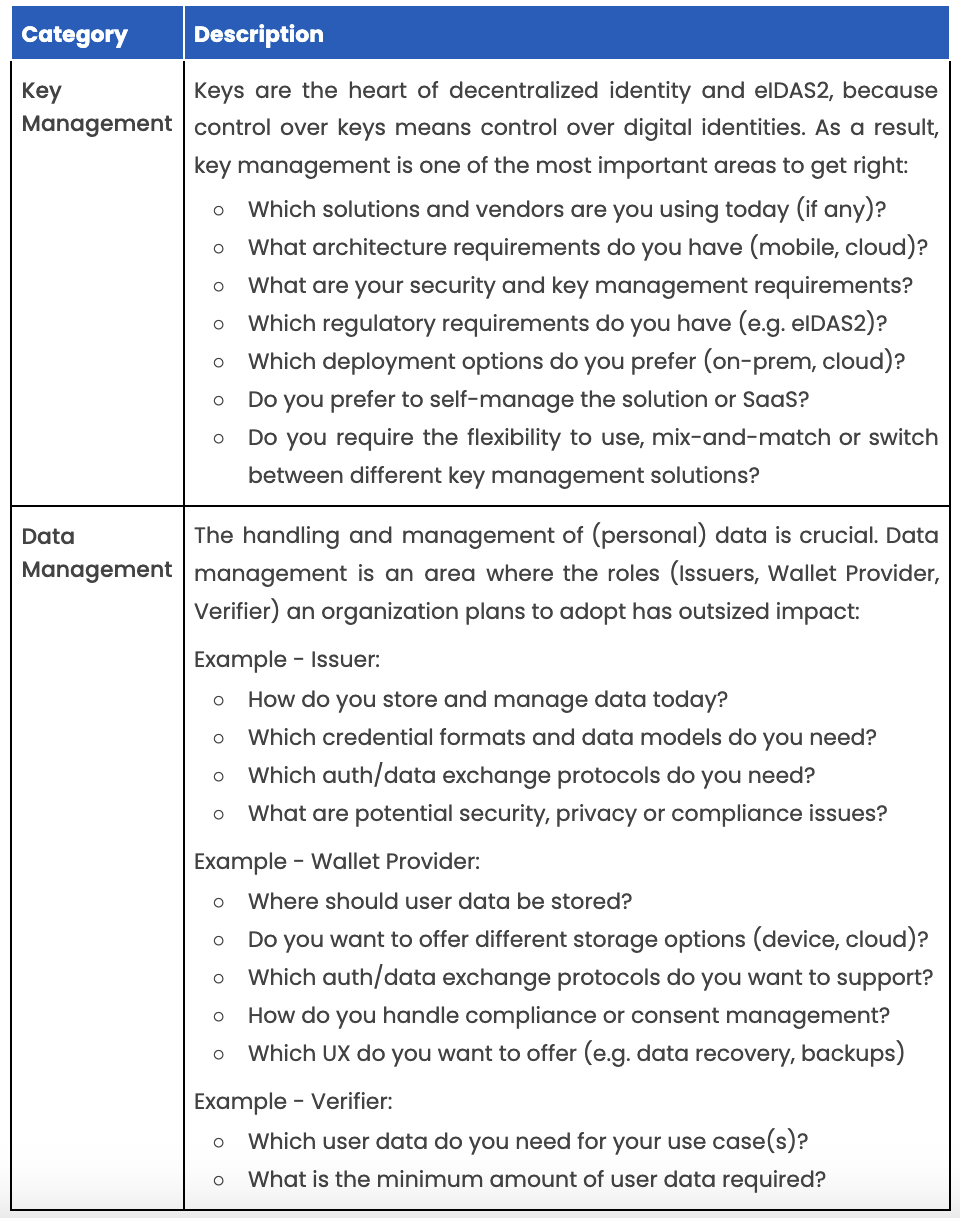
Liste de contrôle : évaluation des technologies et des fournisseurs
Pour aller plus loin
- Introduction à l'identité numérique (eBook)
- Introduction à l'identité décentralisée / identité souveraine (eBook)
- Introduction aux jetons non fongibles (NFT) et aux jetons liés à l'âme (SBT) pour l'identité (eBook)
- NFT et SBT face à l'identité souveraine (eBook)
- Monétiser l'identité décentralisée (eBook)
- L'essor des écosystèmes d'identité (eBook)
- Le rôle de la blockchain pour l'identité décentralisée (eBook)
- eIDAS2 est là (eBook en collaboration avec Trustscape)
- Moi, moi-même et SSI (eBook en collaboration avec BCG)
- Un jumeau numérique pour tout (eBook en collaboration avec BCG)