

White Paper
eIDAS2-Implementierungsleitfaden
Schritt-für-Schritt-Leitfaden zur Umsetzung von eIDAS2. Rollenbasierte Anforderungen für Aussteller, Verifier und Wallet-Anbieter.
Dieser Leitfaden liefert Ihnen das Warum und das Wie: einen klaren Überblick über eIDAS 2, das ARF und die LSPs, gefolgt von rollenbasierten Verantwortlichkeiten und einer Schritt-für-Schritt-Anleitung zur Erfüllung der Anforderungen – egal, ob Sie selbst entwickeln oder auf bewährte Lösungen setzen.
PDF herunterladen
Melden Sie sich an und erhalten Sie den vollständigen Implementierungsleitfaden als PDF direkt in Ihr Postfach.
Einführung
Dieses eBook zeigt Ihnen, wie Sie Ihre Organisation eIDAS-2-konform machen – mit einer einfachen Struktur:
- Lernen: ein Überblick auf hoher Ebene über eIDAS 2 und die zentralen Begriffe – das Architecture and Reference Framework (ARF), die Large-Scale Pilots (LSPs), die Durchführungsrechtsakte und die PID – plus eine Zeitachse, damit Sie genau wissen, wann die Anforderungen erfüllt sein müssen.
- Planen: die Anwendungsfälle, die eIDAS 2 ermöglicht; die Akteure im Ökosystem (Aussteller, Verifier und Wallet-Anbieter) sowie die Verantwortlichkeiten, Anforderungen und Go-to-Market-Optionen für die Rolle, in die Ihre Organisation fällt.
- Umsetzen: ein detaillierter Einblick in jede Rolle (Aussteller, Verifier, Wallet) und ihre Untertypen – etwa Aussteller von PID, PuB-EAA, QEAA und EAA sowie Wallets (eIDAS-2-zertifiziert und organisatorisch/kommerziell) – mit konkreten technischen Anforderungen, damit Sie direkt loslegen können.
Nach der Lektüre dieses eBooks sind Sie gut gerüstet, um mit der Umsetzung von eIDAS 2 zu beginnen, und können die Anforderungen vor den kommenden regulatorischen Fristen erfüllen.
Lernen | eIDAS 2
Das Problem, das eIDAS 2 löst
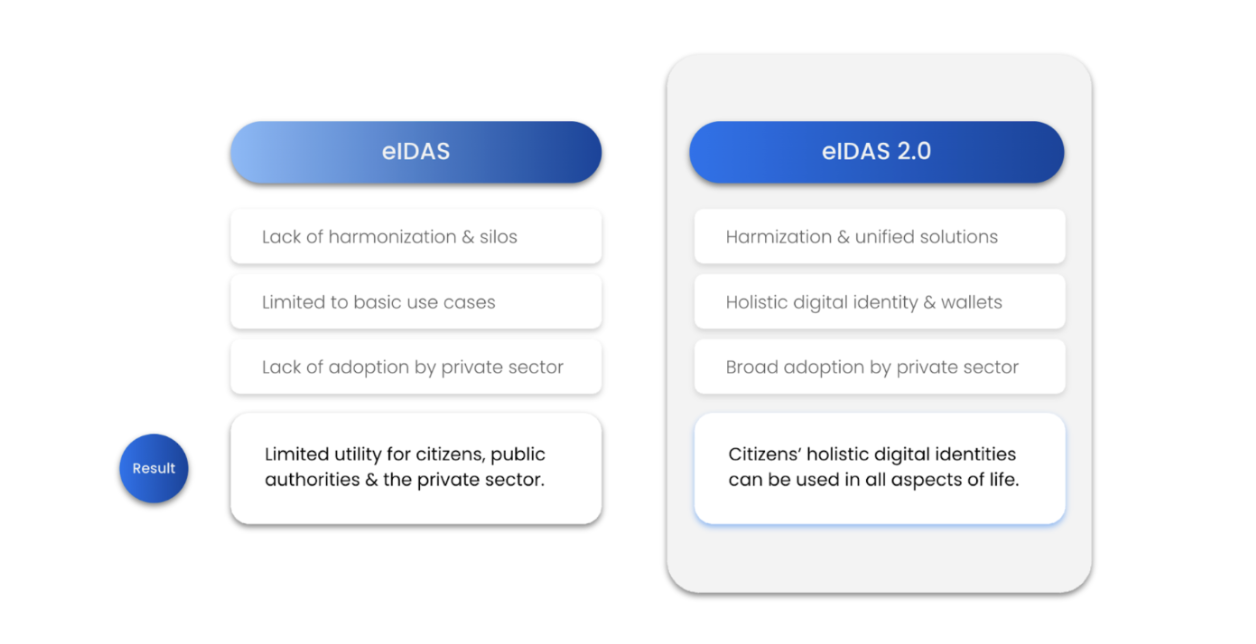
Im Jahr 2016 schuf die eIDAS-Verordnung (elektronische Identifizierung, Authentifizierung und Vertrauensdienste) einen Rahmen für die grenzüberschreitende elektronische Identifizierung. Sie konzentrierte sich auf eine kleine Gruppe von Vertrauensdiensten, insbesondere elektronische Signaturen, und ließ den Mitgliedstaaten großen Spielraum. In der Folge entwickelten sich die nationalen Umsetzungen auseinander, die Interoperabilität blieb begrenzt und es fehlte den Bürgern an einer harmonisierten digitalen Identität. Während der Pandemie erschwerten Anforderungen an die physische Anwesenheit die Identitätsprüfung, und die Fragmentierung bremste die Akzeptanz außerhalb des öffentlichen Sektors.
Die eIDAS-2-Verordnung
eIDAS 2 (Verordnung (EU) 2024/1183) wurde geschaffen, um diese Mängel zu beheben, indem sie European Digital Identity (EUDI) Wallets für jeden EU-Bürger einführt. Ihre Hauptziele sind nutzergesteuerte digitale Identitäten, weniger Betrug und vertrauenswürdige grenzüberschreitende digitale Interaktionen.
Unter eIDAS 2 gilt:
- Behörden müssen digitale Identitäts-Credentials ausstellen und Wallets bereitstellen.
- Bürger erhalten ein PID-Credential (Personenidentifizierungsdaten) von ihrem Mitgliedstaat sowie weitere Arten von Identitäts-Credentials.
- Unternehmen sind verpflichtet, diese Credentials für Onboarding und Authentifizierung zu akzeptieren.
- Ein hohes Maß an Sicherheit und Datenschutz ist vorgeschrieben, und die Einhaltung der Anforderungen wird auditiert.
- Wallets unterstützen selektive Offenlegung, sodass Nutzer nur das freigeben, was notwendig ist.
Die Verordnung bringt den Markt praktisch ins Rollen, indem sie die Ausstellung und Akzeptanz digitaler Identitäts-Credentials in allen EU-Mitgliedstaaten verpflichtend macht. Das beschleunigt die Akzeptanz und senkt die „Cold-Start“-Hürde für dezentrale Identitätslösungen.
Wenn Sie mehr über eIDAS 2 und seine branchenübergreifenden Auswirkungen auf Behörden und Unternehmen erfahren möchten, lesen Sie unser eBook „eIDAS2 is here“.
Das Architecture and Reference Framework (ARF)
Das Architecture and Reference Framework (ARF) ist das technische Begleitdokument zu eIDAS 2 und beschreibt, wie das „Gesetz“ in der Praxis umgesetzt werden kann. Es definiert:
- Anforderungen auf hoher Ebene für jede Partei (Aussteller, Relying Parties, also Verifier, und Wallet-Anbieter).
- Wie die Parteien interagieren müssen, um Sicherheit im Ökosystem, Privatsphäre der Nutzer und EU-weite Interoperabilität zu gewährleisten.
- Gemeinsame Schema-Kataloge und eine gemeinsame Vertrauensinfrastruktur (mit Ausstellerkatalogen), um Authentizität und Zuverlässigkeit digitaler Interaktionen sicherzustellen.
Das ARF wird auf dem offiziellen EUDI-Wallet Dev Hub (GitHub) hier veröffentlicht; Releases und Updates werden auf der EUDI-Wallet-Seite der Europäischen Kommission hier angekündigt.
Die Large-Scale Pilots (LSPs)
Die Large-Scale Pilots (LSPs) sind EU-finanzierte grenzüberschreitende Projekte, die das ARF in realen Diensten umsetzen. Sie validieren Protokolle (OID4VCI/OID4VP, ISO/IEC 18013-5/-7), Datenformate (SD-JWT VC, mDL, ausgewählte W3C-VC-Profile für EAAs), Komponenten der Wallet-Einheit (WSCD, WUA/WIA/WTE) und End-to-End-Nutzerabläufe über Mitgliedstaaten hinweg.
Vier LSPs wurden erfolgreich abgeschlossen (POTENTIAL, EWC, NOBID, DC4EU), während zwei (APTITUDE, WE BUILD) im Jahr 2025 gestartet sind und derzeit aktiv sind. Weitere Details zum Schwerpunkt der einzelnen LSPs finden Sie unten:
- POTENTIAL – pilotiert die EUDI-Wallet in sechs Sektoren: Behördendienste, Banking, Telekommunikation, mobiler Führerschein, elektronische Signaturen und Gesundheit; führt grenzüberschreitende Interoperabilitätstests durch (z. B. mDL- und E-Rezept-Tests).
- EWC – konzentriert sich auf Digital Travel Credentials (DTC) und durchgängige Reiseabläufe und baut auf der Referenz-Wallet der Kommission auf.
- NOBID – fokussiert auf den Zahlungsanwendungsfall für die Nutzung der Wallet im In- und Ausland, pilotiert von den nordisch-baltischen Ländern sowie Italien und Deutschland.
- DC4EU – adressiert Bildung, berufliche Credentials/Qualifikationen und soziale Sicherheit und gibt der Kommission Feedback zu Interoperabilität und Skalierbarkeit.
- APTITUDE – testet die Wallet in einer breiten Palette von Anwendungsfällen, darunter Reisen und mobile Zulassungsbescheinigungen für Fahrzeuge (mVRC); Ziel ist es, Interoperabilität, Nutzbarkeit und Skalierbarkeit nachzuweisen.
- WE BUILD – konzentriert sich auf Geschäfts- und Zahlungsanwendungsfälle, die B2B-, B2G- und B2C-Prozesse verschlanken.
Die Erkenntnisse der LSPs (Interoperabilitätslücken, UX in Sonderfällen, Klärung von Richtlinien) fließen in das ARF zurück.
Die Durchführungsrechtsakte
Die Durchführungsrechtsakte überführen die übergeordnete eIDAS-2-Verordnung in konkrete Regeln und Vorschriften, die auf dem ARF und den Ergebnissen der LSPs aufbauen. Die Regeln sind in eigenen Verordnungen festgelegt (Liste unten & im Anhang) – sie decken Kernfunktionalitäten, Protokolle, den Umgang mit PID-/EAA-Daten, Zertifizierung, Notifizierungen und Register ab – alles, was nötig ist, damit ID-Wallets (und ihr Ökosystem) in den Mitgliedstaaten Realität werden können.
Nachfolgend ein Auszug aus der Liste der bereits erlassenen Verordnungen. Die vollständige Liste finden Sie im Anhang.
- (EU) 2024/2979 – Integrität und Kernfunktionalitäten der EU Digital Identity Wallets.
- (EU) 2024/2982 – Protokolle und Schnittstellen, die vom EU-Rahmen für die digitale Identität unterstützt werden müssen.
- (EU) 2024/2977 – Personenidentifizierungsdaten (PID) und elektronische Attributsbescheinigungen (EAAs), die an Wallets ausgestellt werden.
Die PID
Die PID (Personenidentifizierungsdaten) sind ein besonderer Typ digitaler Credentials, der in der eIDAS-2-Verordnung definiert ist. Sie wird von benannten Institutionen („PID-Anbieter“) in jedem Mitgliedstaat an dessen Bürger ausgestellt und fungiert als zentrale „digitale Identität“, die in allen Mitgliedstaaten anerkannt wird. Eine PID ist erforderlich, um eine eIDAS-2-zertifizierte Wallet zu „aktivieren“ und zu nutzen.
Pflichtattribute einer PID:
- Familienname
- Vorname
- Geburtsdatum
- Geburtsort
- Staatsangehörigkeit
Optionale Attribute einer PID sind:
- Wohnadresse
- Wohnsitzland
- Wohnsitzregion
- Wohnort
- Postleitzahl des Wohnsitzes
- Straße des Wohnsitzes
- Hausnummer des Wohnsitzes
- Personenbezogene Verwaltungsnummer
- Porträt
- Geburtsname
- Vorname bei Geburt
- Geschlecht
- E-Mail-Adresse
- Mobiltelefonnummer
Hinweis: Die Pflicht- und Optionalattribute einer PID sind in der Verordnung (EU) 2024/2977 definiert.
Die Zeitachse
eIDAS 2 ist im Mai 2024 in Kraft getreten. Behörden und Unternehmen haben bis Ende 2026 bzw. 2027 Zeit, alle Anforderungen vollständig zu erfüllen.
Behörden (Mitgliedstaaten)
- Müssen bis Ende 2026 mindestens eine EUDI-Wallet pro Mitgliedstaat starten.
- Müssen bis Ende 2026 sicherstellen, dass qualifizierte Vertrauensdiensteanbieter (QTSPs) die Möglichkeit haben, erforderliche Nutzerattribute anhand authentischer Quellen zu verifizieren.
- Müssen sicherstellen, dass öffentliche Online-Dienste, die heute bereits eID/Auth verlangen, EUDI-Wallets akzeptieren, sobald diese verfügbar sind.
Unternehmen (Relying Parties – Verifier)
- Unternehmen des privaten Sektors, die z. B. eine starke Nutzerauthentifizierung verlangen (etwa Verkehr, Energie, Banking/Finanzdienstleistungen, …) und keine Kleinst- oder Kleinunternehmen sind (< 50 Beschäftigte & ≤ 10 Mio. € Jahresumsatz), müssen bis Ende 2027 die Nutzung der EUDI-Wallet zur Nutzerauthentifizierung (Anmeldung, Step-up-Auth, Onboarding) ermöglichen.
- Very Large Online Platforms (≥ 45 Mio. durchschnittliche monatliche Nutzer in der EU) müssen EUDI-Wallets zur Nutzerauthentifizierung (Anmeldung, Step-up-Auth, Onboarding) akzeptieren.
Die oben genannten Zeitpläne und Anwendungsfälle markieren, wann Organisationen und Mitgliedstaaten die gesetzlichen Anforderungen erfüllen müssen. Doch das ist nur der Ausgangspunkt. Wenn Millionen von Nutzern Zugang zu einer digitalen ID-Wallet erhalten, können Unternehmen viele weitere Anwendungsfälle umsetzen, um Kosten zu senken, Prozesse zu verschlanken, Betrug zu reduzieren und eine bessere UX zu bieten. Unternehmen, die schnell handeln, können sich einen First-Mover-Vorteil in diesem Bereich sichern.
Planen | Erste Schritte mit eIDAS 2
Im folgenden Abschnitt betrachten wir die verschiedenen Anwendungsfälle, die digitale Identitäten unter eIDAS 2 ermöglichen, und helfen Ihnen zu entscheiden, welcher davon ein guter Ausgangspunkt für Ihre Organisation sein könnte.
Da jedes digitale ID-Ökosystem aus Akteuren besteht (Aussteller, Verifier und Wallet-Anbieter), betrachten wir auch, wer diese sind – ihre Verantwortlichkeiten und Anforderungen.
Schließlich sehen wir uns die Optionen an, eine funktionierende Lösung auf den Markt zu bringen.
Anwendungsfälle
Die digitale Identität wird nahezu jeden Sektor und jede Branche in der gesamten EU betreffen. Von Behörden bis hin zu Unternehmen sind die Möglichkeiten immens:
- Kostensenkung,
- Optimierung von Abläufen,
- Automatisierung manueller Prozesse,
- Betrugsreduzierung und
- nahtlosere Nutzererlebnisse.
Die häufigsten – und die nach eIDAS2 gesetzlich vorgeschriebenen (wie im Abschnitt „Der Zeitplan" erläutert) – drehen sich um die Authentifizierung von Nutzern. Dazu gehören:
- Anmeldung/Registrierung,
- Step-up-Authentifizierung (Zusatzauthentifizierung),
- Nutzer-Onboarding im Allgemeinen.
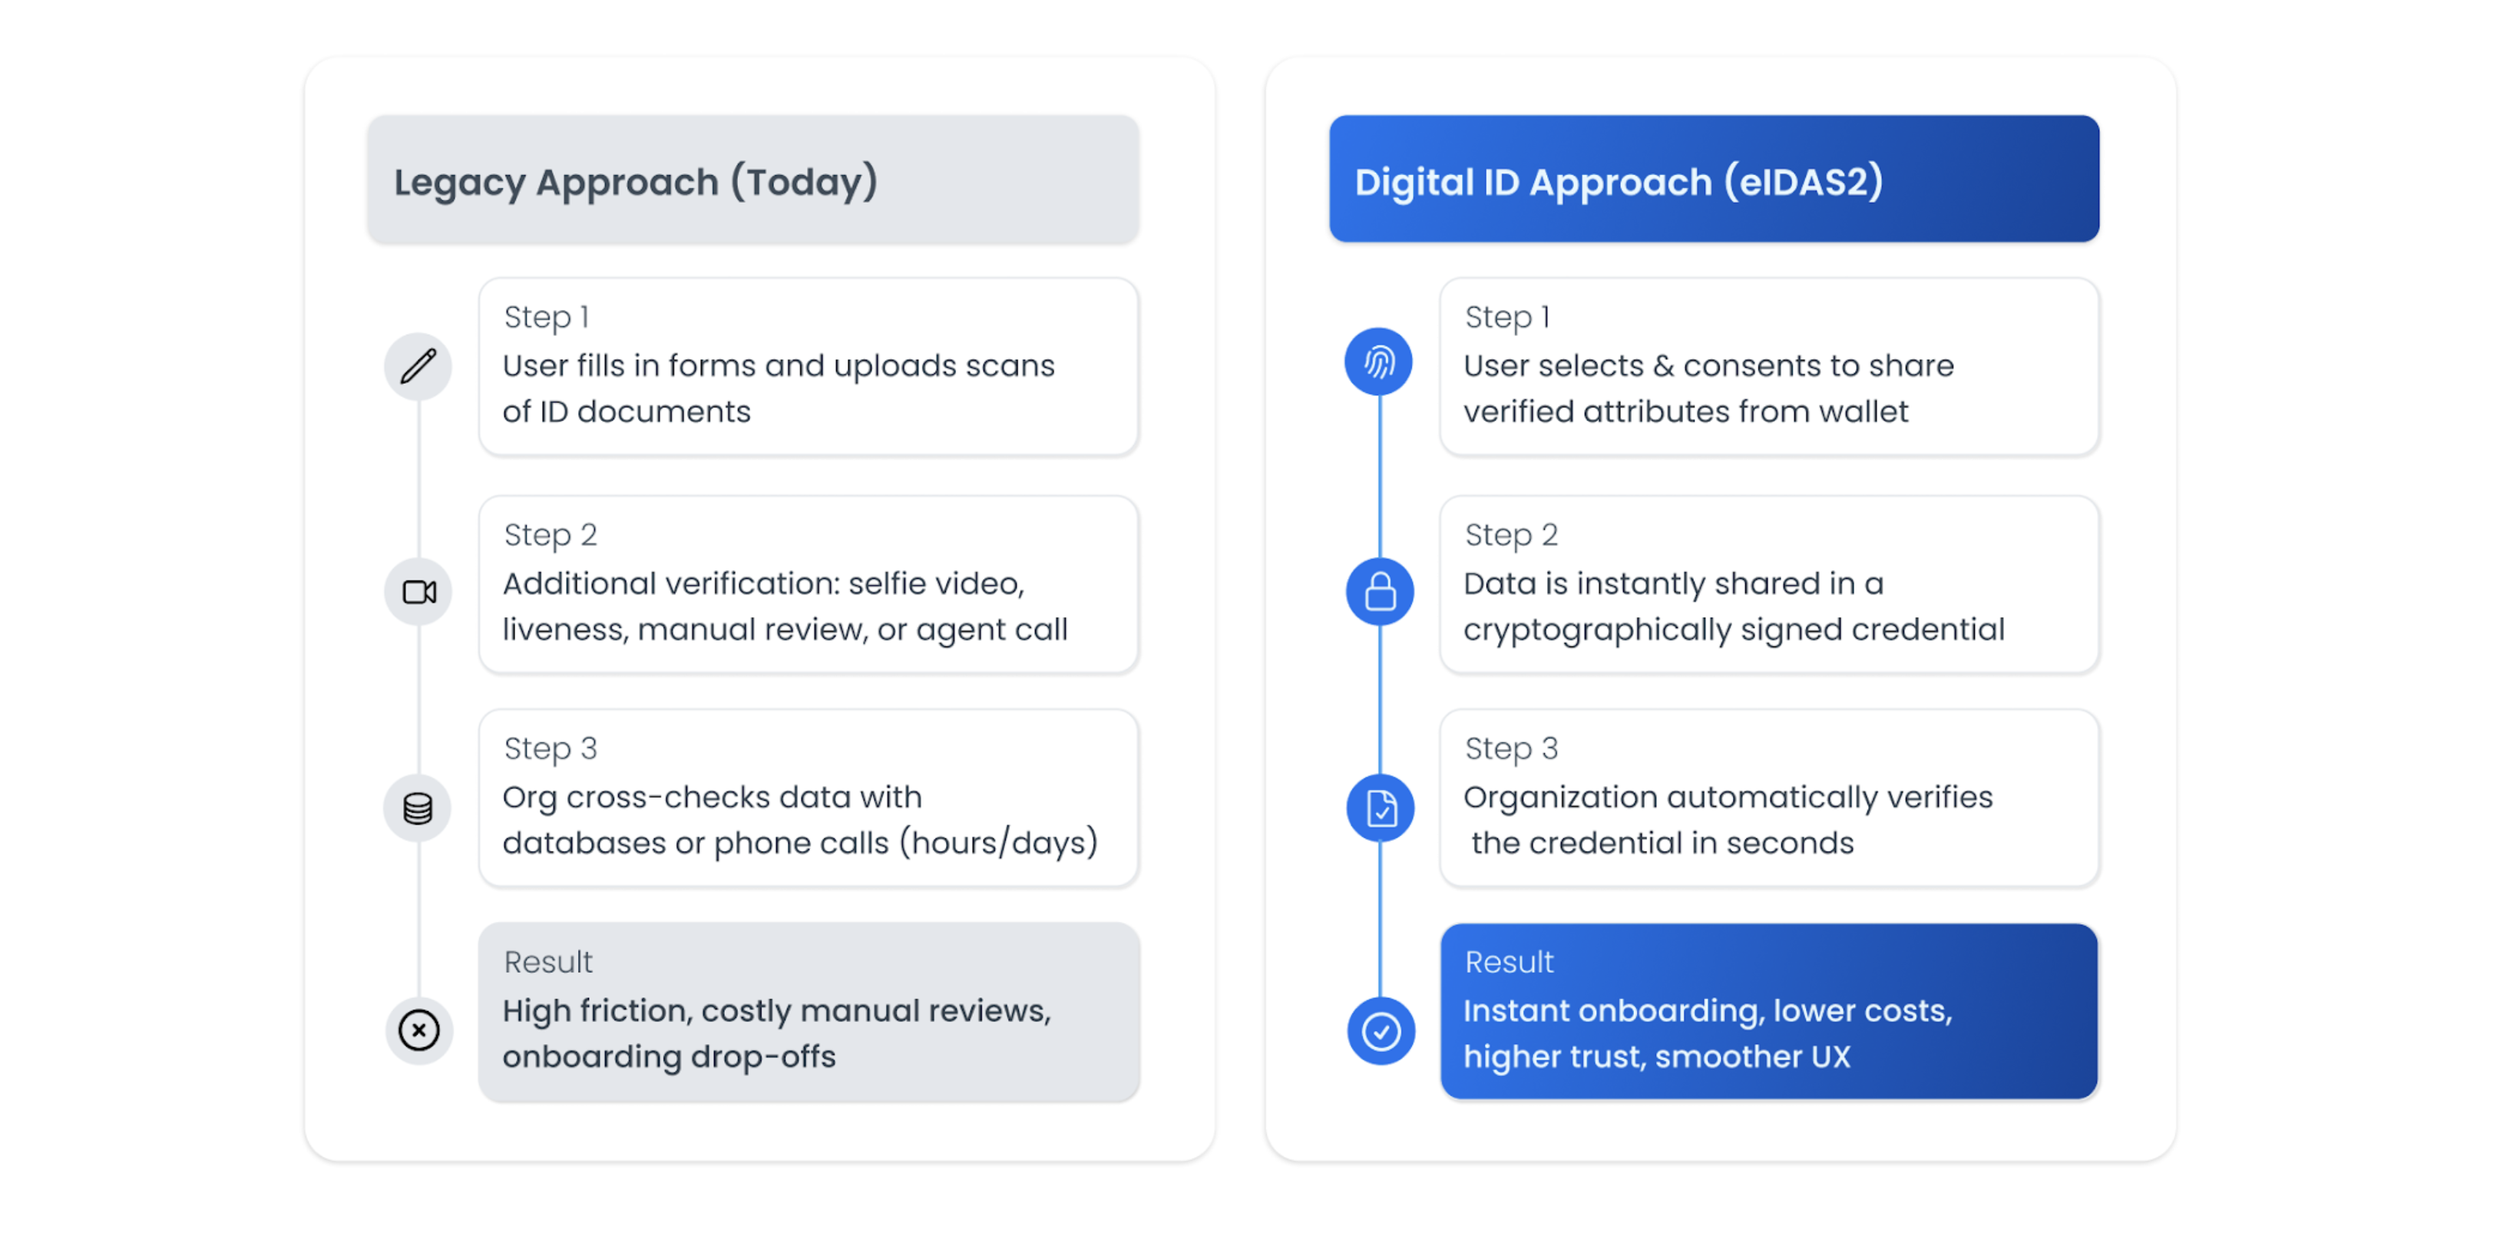
Um die Auswirkungen zu verstehen, werfen wir einen genaueren Blick auf den Onboarding-Prozess für Nutzer und vergleichen, wie er heute funktioniert und wie er mit digitalen IDs funktionieren wird:
Über die Authentifizierung hinaus
Während Authentifizierung und Onboarding der Ausgangspunkt sind, erschließen digitale IDs branchenübergreifend zahlreiche weitere Anwendungsfälle. Einige Beispiele:
| Branche | Anwendungsfälle |
|---|---|
| Finanzdienstleistungen | Optimierte KYC-/AML-Prüfungen Schnellere Kontoeröffnung Sichere digitale Signaturen für Verträge |
| Gesundheitswesen | Sichere Patientenidentifikation Einwilligungsverwaltung Grenzüberschreitender Zugriff auf Gesundheitsdaten |
| Bildung | Ausstellung von Diplomen und Zertifikaten als Verifiable Credentials Studentenrabatte mit hohem Vertrauensniveau Micro-Credentials |
| Reisen & Mobilität | Nahtlose Check-ins E-Ticketing Digital Travel Credentials (DTCs) |
| Öffentliche Dienste | Zugang zu Leistungen Steuererklärungen Anträge auf Genehmigungen |
| Arbeitsmarkt | Verifizierte berufliche Qualifikationen Automatisierte Arbeitsberechtigungsprüfungen Reibungsloseres HR-Onboarding |
| E-Commerce & Einzelhandel | One-Click-Checkout mit verifizierten Zahlungsdaten Sicherer Altersnachweis für eingeschränkte Waren Treueprogramme mit verifizierten Identitäten |
| Immobilien & Wohnen | Verifizierte Bonitätsprüfungen von Mietern Digitale Mietverträge Automatisierter Einkommens- oder Beschäftigungsnachweis |
| Telekommunikation | Vereinfachte SIM-Karten-Registrierung Vertragsunterzeichnung |
| Rechts- & Notardienstleistungen | Verifizierte Vollmachten Notarielle Urkunden Gründungsunterlagen als qualifizierte Credentials |
So wählen Sie einen Anwendungsfall aus
Generell gilt: Wenn Sie eine Behörde oder ein Technologieanbieter für Behörden sind, haben Anwendungsfälle mit gesetzlicher Frist (wie im Abschnitt „Der Zeitplan" erläutert) höchste Priorität. Gleiches gilt für größere Unternehmen, die eine starke Nutzerauthentifizierung benötigen und nicht unter die Ausnahmeregelung für Kleinst- oder Kleinunternehmen fallen.
Die Anwendungsfälle mit höchster Priorität sind:
- Wallets | Akteur: Wallet-Anbieter
Behörden (jeder Mitgliedstaat) müssen bis Ende 2026 eine eIDAS2-konforme Wallet-Lösung bereitstellen.
- Online-Nutzerauthentifizierung | Akteur: Relying Party (Verifier)
Große Unternehmen müssen die Nutzerauthentifizierung mit Wallets bis Ende 2027 ermöglichen, während sehr große Online-Plattformen und öffentliche Dienste (z. B. Behördendienste) sie ermöglichen müssen, sobald Wallets verfügbar sind (voraussichtlich Ende 2026).
Detaillierte Nutzerabläufe finden Sie im Abschnitt Anwendungsfälle oben.
- Anwendungsfall ohne regulatorische Frist
Alle anderen Anwendungsfälle haben keine gesetzliche Frist und können daher im Einzelfall priorisiert werden. Als Hilfestellung können Sie die folgende Matrix verwenden.
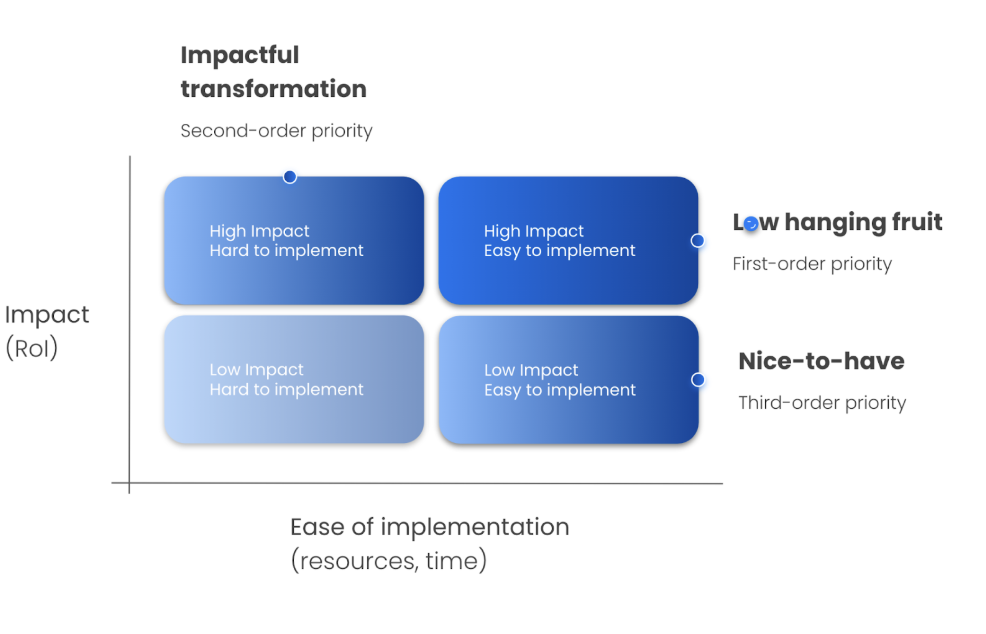
Hier sind einige Tipps zur Verwendung der Matrix:
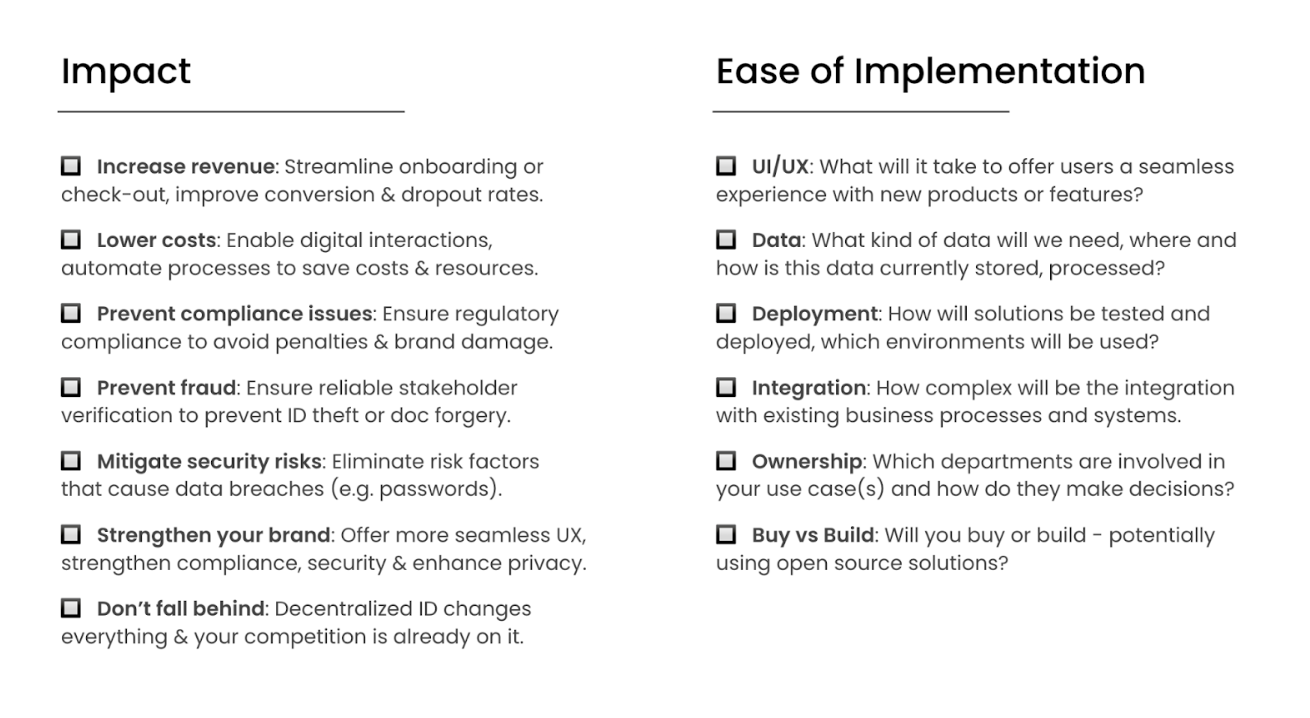
Eine detailliertere Liste zur Priorisierung von Anwendungsfällen finden Sie im Anhang.
Erklärt: Aussteller, Verifier, Wallet-Anbieter
Im Folgenden definieren wir Aussteller, Verifier und Wallet-Anbieter – die erforderlichen Akteure für jedes digitale ID-Ökosystem – sowie ihre Verantwortlichkeiten und übergeordneten Anforderungen unter eIDAS 2. Die detaillierteren technischen Anforderungen besprechen wir im kommenden Abschnitt „Build“.
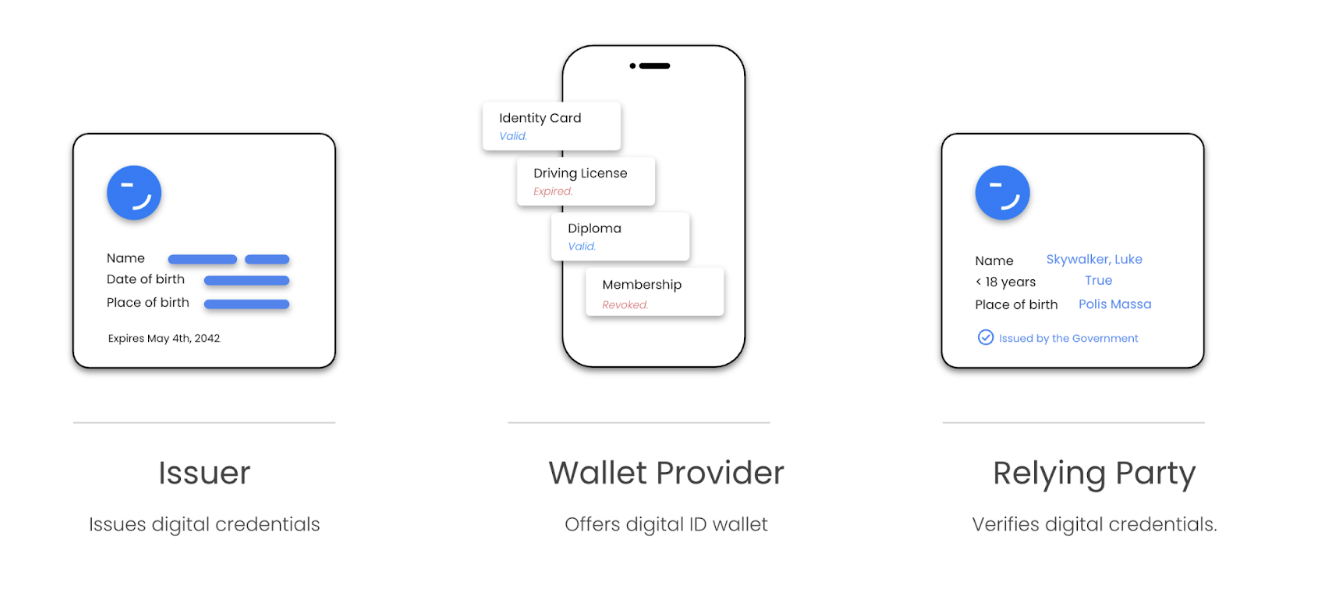
Der Aussteller
Aussteller sind Behörden und/oder Unternehmen, die Aussagen über einen Nutzer oder eine juristische Person (z. B. Name, USt-IdNr.) in Form eines digitalen Credentials bescheinigen, das in der Terminologie von eIDAS 2 auch als elektronische Attributsbescheinigung (EAA) bezeichnet wird. Diese Credentials sind Daten, die kryptografisch mit einem Schlüssel signiert werden, den nur der Aussteller kontrolliert, und die mit dem öffentlichen Gegenstück des Schlüssels verifiziert werden. Vertrauen entsteht über offizielle Listen und Trust Registries, in denen jeder Akteur (Aussteller, Verifier und Wallet-Anbieter) eingetragen sein muss, um von anderen Akteuren im Ökosystem als vertrauenswürdig zu gelten. Das Datenformat der Credentials folgt technischen Standards wie mdoc/mDL, SD-JWT VC (IETF) und/oder W3C VC v2.0 und wird Endnutzern über das Internet mit Protokollen wie OID4VCI/ISO-18013-7 übermittelt.
Unter eIDAS 2 sind die Credentials (Attestierungen), die Aussteller ausstellen können, in fünf Kategorien unterteilt:
- PID (Personenidentifizierungsdaten) – PIDs sind der zentrale Attributsatz der „digitalen Identität“ (z. B. Name, Adresse, Staatsangehörigkeit, …), den jeder Wallet-Nutzer von den PID-Anbietern in jedem Mitgliedstaat erhält.
- Identifizierungsdaten juristischer Personen (LPID) – LPID ist das Gegenstück zur PID natürlicher Personen für juristische Personen (z. B. Unternehmen, Organisationen, Institutionen) und wird ebenfalls von den PID-Anbietern in jedem Mitgliedstaat ausgestellt.
- Elektronische Attributsbescheinigung einer öffentlichen Stelle (PuB-EAA) – PuB-EAAs sind amtliche Dokumente (z. B. Geburtsurkunde, Aufenthaltstitel, Steuer-IDs) in digitaler Form und haben denselben rechtlichen Wert wie ihr Pendant auf Papier. Sie werden von registrierten PuB-EAA-Anbietern ausgestellt.
- Qualifizierte elektronische Attributsbescheinigung (QEAA) – QEAAs sind Bescheinigungen, deren Attribute gegen authentische Quellen verifiziert werden (z. B. Gründungsunterlagen aus einem Handelsregister). Sie haben ebenfalls denselben rechtlichen Wert wie Papierdokumente. Sie werden von registrierten qualifizierten Vertrauensdiensteanbietern ausgestellt.
- Nicht-qualifizierte elektronische Attributsbescheinigung (EAA) – alle anderen Arten von Bescheinigungen (z. B. Bordkarten, Online-Lernabzeichen, Mitgliedskarten, Fitnessstudio-Pässe). Sie werden von nicht-qualifizierten Vertrauensdiensteanbietern ausgestellt.
Die konkreten Attribute (z. B. Name, Adresse, …) jedes Credential-Typs (z. B. PID, QEAA, EAA) und -Subtyps (z. B. Geburtsurkunde, Bordkarte) werden über sogenannte Rulebooks definiert. Das Rulebook kann neben dem Schema des Credentials auch branchenspezifische Regeln (z. B. für das Bankwesen) und Informationen dazu festlegen, ob ein Credential widerrufbar sein muss oder nicht.
Einige Branchen gehen über Rulebooks hinaus und verfügen über verbindliche Branchenspezifikationen. Im Bankwesen hat die Europäische Kommission beispielsweise im Dezember 2025 die Technical Specification 12 (TS12) veröffentlicht, die festlegt, wie die EUDI-Wallet unter PSD2 die starke Kundenauthentifizierung (SCA) durchführt. Eine branchenspezifische Übersicht der Pflichten, Fristen und Credential-Typen, die für Banken und Finanzinstitute relevant sind, finden Sie in unserem Leitfaden eIDAS 2 für Finanzdienstleistungen.
In der folgenden Tabelle finden Sie die Übersicht der übergeordneten Anforderungen für jeden Aussteller der verschiedenen Bescheinigungstypen.
| Anforderung | PID/LPID | PuB-EAA | QEAA | EAA |
|---|---|---|---|---|
| Als Aussteller registrieren (vertrauenswürdiger Akteur im Ökosystem werden) | ✅ | ✅ | ✅ | ✅ |
| Identitätsprüfung des Nutzers auf Vertrauensniveau hoch vor der Ausstellung | ✅ | ✅ (kann PID für LoA nutzen) | ✅ (kann PID für LoA nutzen) | – (hängt vom Rulebook ab) |
| Authentifizierung der Wallet vor der Ausstellung | ✅ | ✅ | ✅ | ✅ |
| Unterstützung der Credential-Standards ISO/IEC 18013-5 & SD-JWT VC (IETF) | ✅ | ✅ | ✅ | ✅ |
| Unterstützung des Credential-Standards W3C VC VCDM v2.0 | – | – | – | ✅ |
| Unterstützung der Ausstellungsprotokolle OID4VCI / ISO-18013-7 | ✅ | ✅ | ✅ | ✅ |
| Ausgestelltes Credential muss einen Status enthalten (z. B. Widerruf bei Gültigkeit > 24h) | ✅ | ✅ | ✅ | – (hängt vom Rulebook ab) |
| Einhaltung des Attestation Rulebook sicherstellen | ✅ | ✅ | ✅ | ✅ |
| Embedded Disclosure Policies bereitstellen, die festlegen, wer (Relying Party) das Credential erhalten darf | - | Optional | Optional | Optional |
Der Verifier (Relying Party)
Verifier sind Behörden und/oder Unternehmen, die eine Reihe von Aussagen über einen Nutzer anfragen und verifizieren möchten (z. B. ist über 18). Verifier müssen ebenso wie Aussteller registriert sein, um von der Wallet als vertrauenswürdig zu gelten. Je nach Anwendungsfall müssen sie die erforderlichen Protokolle für den Credential-Austausch unterstützen, etwa OID4VP/ISO-18013-7 für Online-Verifizierungen und ISO-18013-5 für die Verifizierung vor Ort. Außerdem müssen sie die verschiedenen Credential-Formate und -Typen interpretieren können (z. B. mdoc/mDL, SD-JWT VC (IETF), W3C VCDM v2.0).
In der folgenden Tabelle sehen wir die Übersicht der übergeordneten Anforderungen für Relying Parties, je nachdem, ob sie online oder offline agieren.
| Anforderung | Online | Offline |
|---|---|---|
| Als Verifier registrieren (vertrauenswürdiger Akteur im Ökosystem werden) und angeben, welche Attribute Sie anfragen möchten. | ✅ | ✅ |
| Unterstützung der Credential-Standards SD-JWT VC (IETF) & W3C VC VCDM v2.0 | ✅ | – |
| Unterstützung des Credential-Standards ISO/IEC 18013-5 | ✅ | ✅ |
| Unterstützung der Verifizierungsprotokolle OID4VP / ISO-18013-7 | ✅ | – |
| Unterstützung des Verifizierungsprotokolls ISO-18013-5 (offline) | – | ✅ |
| Sicherstellen, dass nur die bei der Registrierung angegebenen Attribute angefragt werden | ✅ | ✅ |
| Validierung des präsentierten Credentials (Signaturprüfung, Prüfung der Nutzerbindung, rulebook-spezifische Prüfungen, …) | ✅ | ✅ |
| Logs zu einem Identitätsabgleich und dessen Ergebnis aufbewahren (max. 12 Monate) | ✅ | – |
| Unterstützung pseudonymer Authentifizierung (falls der Dienst keine Nutzeridentität erfordert) | ✅ | – |
| Remote-Präsentation über die W3C Digital Credentials API ermöglichen, sobald die API vollständig standardisiert & unterstützt ist | ✅ | – |
Der Wallet-Anbieter
Wallet-Anbieter unter eIDAS 2 sind entweder
- Mitgliedstaaten oder
- zertifizierte Organisationen, die Nutzern Wallets anbieten.
Sie müssen die Software (die Wallet-Instanz) bereitstellen und sicherstellen, dass sie alle Sicherheitsanforderungen erfüllt, um das Vertrauensniveau „hoch“ zu erreichen. Sie sind dafür verantwortlich, Wallet Unit Attestations auszustellen – digitale Credentials, die die technischen Fähigkeiten der Wallet während des Aktivierungsprozesses bescheinigen. Die Attestation wird im Austausch mit anderen Teilnehmern des Ökosystems wie Ausstellern genutzt, um Vertrauen herzustellen. Zudem müssen Wallet-Anbieter sicherstellen, dass die Wallet alle erforderlichen Austauschprotokolle (z. B. OID4VCI) und Credential-Formate (z. B. mdoc/mDL) unterstützt. Sie müssen den gesamten Lebenszyklus der Wallets von der Installation über die Aktivierung und Verwaltung bis zur Deinstallation verwalten und dabei sicherstellen, dass der Nutzer die alleinige Kontrolle über seine digitalen Identitäten behält.
Neben den zertifizierten Wallet-Anbietern wird es auch einen Markt für nicht-zertifizierte Wallets für Verbraucher oder Unternehmen geben, in Anwendungsfällen, in denen keine Zertifizierung erforderlich ist. Organisationen, die bereits eine starke, vertrauenswürdige Nutzerbasis haben, könnten ihre Apps um Wallet-Funktionen erweitern und dadurch im Alltag ihrer Nutzer noch stärker in den Mittelpunkt rücken. Jedes Mal, wenn Nutzer auf ihre Credentials zugreifen müssen, öffnen sie ihre ID-Wallet-App – das vertieft die Bindung und schafft Momente der Wertschöpfung. Frühe Anbieter in Branchen wie Banking und Finanzen, Technologie und Telekommunikation, soziale Medien und große Plattformen, Reisen, Bildung und Gesundheitswesen profitieren daher stark von der höheren App-Nutzung, indem sie für ihre Nutzer und deren digitales Leben zu einem alltäglichen Identitäts-Hub werden.
In der folgenden Tabelle sehen wir die Übersicht der übergeordneten Anforderungen für Wallet-Anbieter (zertifiziert oder nicht-zertifiziert).
| Anforderung | Zertifiziert | Nicht-zertifiziert |
|---|---|---|
| Die Wallet-Lösung über die offiziellen App-Stores des Betriebssystems oder per Side-Loading verteilen. | ✅ | ✅ |
| Nutzerauthentifizierung auf Betriebssystemebene erzwingen | ✅ | Optional |
| Nutzer zur Einrichtung eines Anbieterkontos auffordern + Konto mit der Wallet-Einheit verknüpfen | ✅ | Optional |
| WSCA des Geräts nutzen oder Remote-HSM für das Schlüsselmanagement bereitstellen | ✅ | ✅ |
| Wallet-Einheit nur aktivieren, wenn mindestens eine WSCA/WSCD für LoA zertifiziert ist. | ✅ | Optional |
| Wallet Unit Attestation (WUA) ausstellen | ✅ | Optional |
| Unterstützung der Credential-Standards ISO/IEC 18013-5 & SD-JWT VC (IETF) & W3C VC VCDM v2.0 | ✅ | Keine Anforderung für alle Typen |
| Unterstützung der Verifizierungsprotokolle OID4VP/ISO-18013-7 | ✅ | Keine Anforderung für alle Standards |
| Unterstützung der Ausstellungsprotokolle OID4VCI/ISO-18013-7 | ✅ | Keine Anforderung für alle Standards |
| Trust Mark View bereitstellen (Nutzer kann den Zertifizierungsstatus prüfen) | ✅ | – |
| Vertrauenslisten einlesen & nutzen | ✅ | Optional |
| Vertrauensanker veröffentlichen & Vertrauensverarbeitung durch andere Parteien (z. B. Aussteller) ermöglichen | ✅ | Optional |
| Angefragte Attribute & Angaben zur Partei anzeigen, wenn der Nutzer mit Relying Parties interagiert | ✅ | Optional |
| Ein für Nutzer verfügbares Transaktions-Log der Aktionen (Präsentation, Ausstellung) führen | ✅ | Optional |
| Backup-, Wiederherstellungs- und Migrationsoptionen bereitstellen | ✅ | Optional |
| Pseudonyme und Passkeys unterstützen | ✅ | Optional |
| Nutzern ermöglichen, qualifizierte elektronische Signaturen/Siegel zu erstellen | ✅ | Optional |
| Ausstellung & Remote-Präsentation über die W3C Digital Credentials API ermöglichen, sobald die API vollständig standardisiert & unterstützt ist | ✅ | Optional |
| Widerrufs- und Aussetzungsmanagement (z. B. Nutzer oder PID-Anbieter beantragt Widerruf) | ✅ | Optional |
| Konformitätsbewertung durch eine akkreditierte Stelle durchlaufen und eine Zertifizierung erhalten | ✅ | – |
Sollte meine Organisation Aussteller, Verifier oder Wallet-Anbieter sein?
Um zu verstehen, in welche Rolle (Aussteller, Verifier oder Wallet-Anbieter) Ihre Organisation fällt, betrachten Sie Folgendes:
Aussteller
| Leitfrage | Verwalten oder kontrollieren wir Daten, die als digitales Credential ausgestellt werden könnten? |
| Sie sind in dieser Rolle, wenn… | Die Daten, die Ihre Organisation hält, für Sie, Ihre Partner oder den Markt einen rechtlichen, kommerziellen oder operativen Wert haben. |
| Typische Beispiele | Behörde, die PIDs ausstellt; Universität, die Diplome ausstellt; Gesundheitsanbieter, der Versicherungskarten ausstellt. |
*Hinweis: Weitere Details dazu, welcher Typ von Aussteller Ihre Organisation sein könnte (PID/LPID, QEAA, EAA), finden Sie im Abschnitt „Build“. *
Verifier (Relying Party)
| Leitfrage | Müssen wir Nutzer authentifizieren oder Aussagen über sie validieren? |
| Sie sind in dieser Rolle, wenn… | Sie Identitätsattribute oder Berechtigungen prüfen müssen, um einen Dienst zu erbringen oder Compliance-Anforderungen zu erfüllen. |
| Typische Beispiele | Bank, die Einkommensnachweise verifiziert; Gesundheitsanbieter, der Patientendaten prüft; Online-Plattform, die eine starke Authentifizierung verlangt. |
Wallet-Anbieter
| Leitfrage | Möchten wir Endnutzern eine digitale Wallet bereitstellen, um Credentials zu speichern und zu präsentieren? |
| Sie sind in dieser Rolle, wenn… | Sie planen, eine Wallet-App bzw. einen Wallet-Dienst für Nutzer bereitzustellen und zu betreiben. |
| Typische Beispiele | eIDAS-2-zertifizierte Bürger-Wallets; nicht-zertifizierte Enterprise- oder Consumer-Wallets, die mit einem Produkt oder Dienst gebündelt sind. |
Hinweis: Eine Organisation kann mehrere Rollen gleichzeitig innehaben (z. B. sowohl als Aussteller als auch als Verifier auftreten).
Selber bauen oder kaufen
Nachdem Sie nun ein gutes Verständnis der Rollen, der übergeordneten Anforderungen und der Anwendungsfälle haben, stellt sich die Frage, ob Sie eine eigene Lösung entwickeln (Inhouse) oder eine bestehende Lösung kaufen sollten.
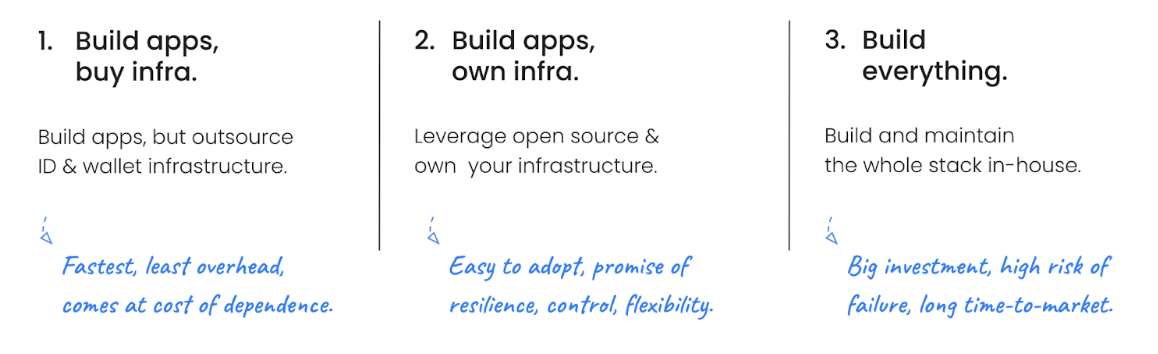
Es gibt drei Optionen:
- Apps bauen, Infrastruktur kaufen (nur UI und Apps entwickeln, Infrastruktur auslagern)
- Apps bauen, Infrastruktur selbst betreiben (Open Source nutzen, um die Infrastruktur selbst zu betreiben)
- Alles selbst bauen (den gesamten Stack inhouse entwickeln und warten)
Jede Option bringt Vor- und Nachteile mit sich:
Was „alles selbst bauen“ wirklich bedeutet
Eine eIDAS2-konforme Lösung inhouse umzusetzen, bedeutet, sich mit mehreren Domänen auseinanderzusetzen. Teams müssen implementieren und stets aktuell halten:
- Credential-Standards: ISO/IEC 18013-5, SD-JWT VC (IETF), W3C VCDM 2.0
- Austauschprotokolle: ISO/IEC 18013-7, OID4VCI, OID4VP
- Schlüsselmanagement: ein KMS integrieren oder ein eigenes entwickeln
- Widerruf: Attestation Status Lists bzw. Attestation Revocation Lists signieren, verwalten und veröffentlichen
- Datenbeschaffung: authentische Quellen bzw. Datenbanken für Ausstellungsdaten anbinden
- Disclosure Policies: EDPs bei der Ausstellung einbetten, bei der Verifizierung interpretieren
- Datenschutzmaßnahmen: z. B. die Korrelation von Ausstellungs-Batches vermeiden
- Zertifizierungsmanagement: Zugangszertifikate für Aussteller und Verifier sowie Audits
- … all dies zusätzlich zu den eigenen Anwendungen und der Geschäftslogik eines Produkts.
Das Modell, das die meisten Teams wählen: Apps bauen, Infrastruktur kaufen bzw. selbst betreiben
Behörden und Unternehmen müssen digitale ID-Wallets einführen, kämpfen aber mit:
- Dringlichkeit durch regulatorische Fristen und Wettbewerbs- bzw. Kundendruck
- begrenztem Talentpool (Protokolle und Standards) für die Inhouse-Entwicklung
- technischer Komplexität (PKI, KMS, Signaturen, Credentials, Protokolle), die das Ausfallrisiko erhöht
- sich schnell ändernden Standards (W3C, OIDF, ISO, IETF, …), die die Wartungskosten steigern
- Compliance-Risiken (z. B. durch eIDAS 2), die den Prüfungsumfang und die Haftung erhöhen
Die meisten Organisationen möchten Anwendungen und Lösungen schnell launchen, ohne technische und regulatorische Komplexität und Risiken selbst zu tragen.
Infolgedessen nutzen die meisten Organisationen bestehende Infrastruktur (Open oder Closed Source) und bauen eigene Apps darauf auf (inhouse oder mit Partnern). Sie bevorzugen (Open-Source-)Infrastruktur, die sie selbst betreiben können („self-managed“), um die Kontrolle zu maximieren, während sie den größten Teil der Implementierungsarbeit und Komplexität an bestehende Lösungen abgeben, um Kosten und Risiken zu senken und schneller marktfähig zu sein.
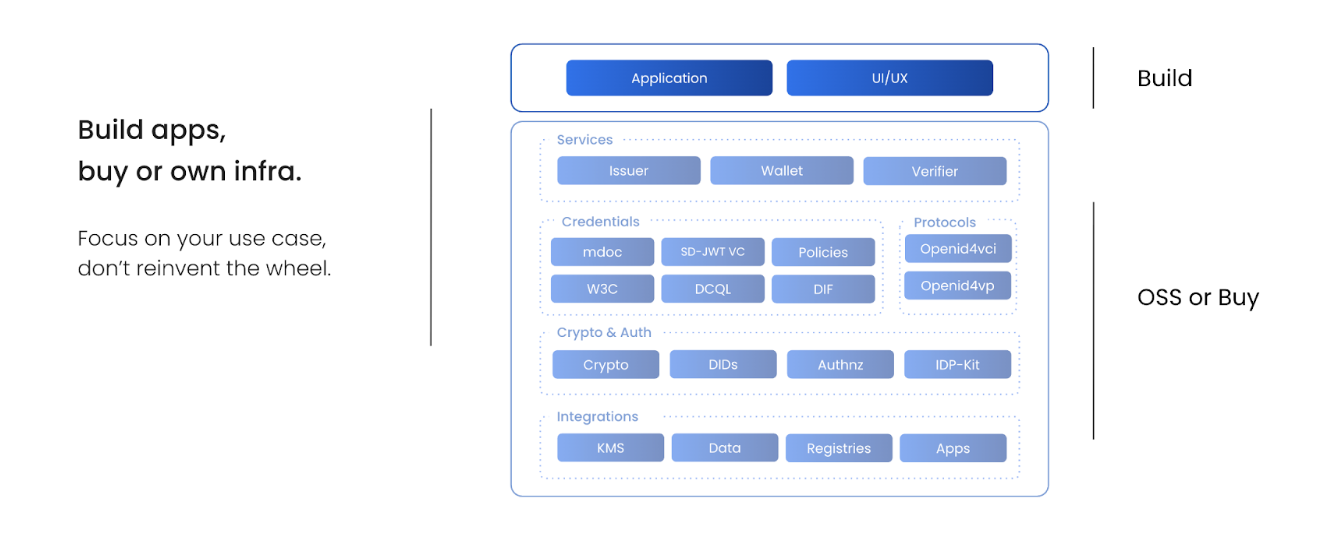
Ein Ausgangspunkt bei Open-Source-Lösungen sind z. B. die EUDI-Wallet Reference Implementation (B2C-Wallet-App) oder der walt.id Community Stack (Issuer, Wallet, Verifier). Bei Closed-Source-Optionen können Sie einen Blick auf den walt.id Enterprise Stack werfen.
Da die Auswahl von Technologie und Anbietern komplex sein kann, haben wir außerdem eine Checkliste erstellt, die darauf basiert, wie andere Organisationen aus verschiedenen Branchen ihre Optionen bewerten:
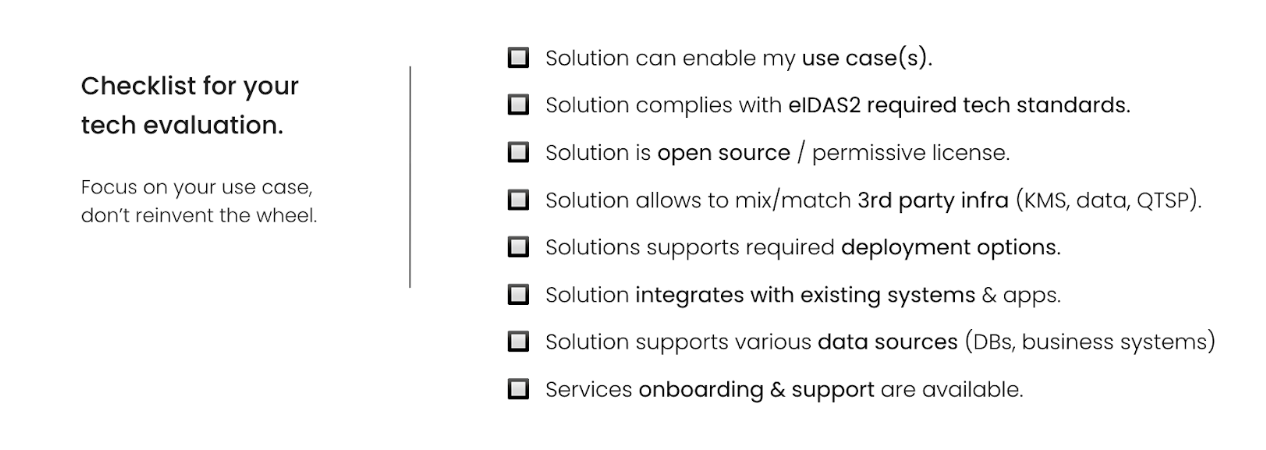
Eine detaillierte Checkliste für die Bewertung von Technologie und Anbietern finden Sie im Anhang.
Bauen | Issuer, Verifier, Wallet und technische Anforderungen
In diesem Abschnitt sehen wir uns die zuvor vorgestellten Rollen (Issuer, Verifier, Wallet-Anbieter) genauer an. Wir betrachten jede Rolle im Detail und skizzieren die spezifischen technischen Anforderungen, die sie erfüllen muss. So erhalten Sie das Wissen, um Ihren gewählten Anwendungsfall umzusetzen.
Aussteller
PID-/LPID-Anbieter (Identifizierungsdaten natürlicher und juristischer Personen)
PID-Anbieter sind Organisationen, die von Mitgliedstaaten beauftragt werden, PIDs/LPIDs auszustellen. PIDs fungieren als zentrales Identitätsdaten-Credential, das jede eIDAS2-Wallet besitzen muss, um gültig zu sein. „LPIDs“ sind die zentralen Identitätsdaten für juristische Personen.
Der Datensatz in der PID/LPID ist offiziell definiert, vertrauenswürdig und fungiert als „digitale ID“ des Nutzers in allen Mitgliedstaaten.
Die PID:
Eine detaillierte Übersicht der Attribute einer PID finden Sie im Abschnitt „Die PID“ am Anfang dieses Dokuments.
Die LPID:
Pflichtattribute einer LPID:
- Aktueller rechtlicher Name
- Eindeutige Kennung, die vom ausstellenden Mitgliedstaat erzeugt wird (die grenzüberschreitenden Spezifikationen erfüllt)
Optionale Attribute einer LPID sind:
- Aktuelle Adresse
- Umsatzsteuer-Identifikationsnummer
- Steuernummer
- Europäische eindeutige Kennung (Richtlinie (EU) 2017/1132)
- Legal Entity Identifier (LEI)
- EORI-Nummer (Economic Operators Registration And Identification)
- Verbrauchsteuernummer
Hinweis: Die Pflicht- und Optionalattribute einer PID/LPID sind im Anhang der Verordnung (EU) 2024/2977 definiert.
Organisationen, die PID-Anbieter werden möchten, müssen die folgenden Anforderungen erfüllen:
| Anforderung | Details |
|---|---|
| Identitätsprüfung und LoA | PID-Anbieter müssen die Identität des Wallet-Nutzers auf Vertrauensniveau hoch (LoA High) verifizieren. Typische Methoden sind:
|
| Verifizierung der Wallet Unit Attestation | Vor der Ausstellung einer PID muss der Anbieter die Wallet-Einheit authentifizieren. Erforderliche Prüfungen:
|
| Ausstellungsprotokoll und Formate |
|
| Statusmanagement & Widerruf |
|
| Registrierung und Vertrauenslisten |
|
| PID-Inhalt und Datenintegrität |
|
| Datenschutzfördernde Maßnahmen für die Präsentation |
|
PuB-EAA- und QEAA-Anbieter
PuB-EAA-Anbieter sind öffentliche Stellen (Behörden), die ihre amtlichen Dokumente als digitale Credentials ausstellen möchten. Diese digitalen Credentials haben denselben rechtlichen Status wie ihre Papierversionen.
Beispiele sind:
- Behörden – Ministerien, Register, Kommunen
- Standesämter – Geburtsurkunden, Heiratsurkunden, Sterbeurkunden
- Einwanderungs- und Aufenthaltsbehörden – Pässe, Visa, Aufenthaltstitel
- Steuerbehörden – Steuer-IDs, Einkommens- und Steuerbescheide
- Sozialversicherungsträger – Sozialversicherungsnummern, Gesundheitskarten
- Führerscheinbehörden – Führerscheine, Fahrzeugregistrierungen
- Öffentliche Universitäten (für Abschlüsse mit Rechtswirkung) – gesetzlich anerkannte Abschlüsse
QEAA-Anbieter sind zertifizierte private Unternehmen oder Organisationen, die digitale Credentials mit amtlichen und verifizierten Datensätzen von öffentlichen Stellen (authentischen Quellen) ausstellen möchten. QEAA-Anbieter müssen qualifizierte Vertrauensdiensteanbieter sein, andernfalls sind ihre ausgestellten digitalen Credentials aus eIDAS2-Sicht EAAs.
Beispiele sind:
- Identitätsprüfungsunternehmen (IDVs) – Post-Ident-Dienste oder Remote-ID-Anbieter, die berechtigt sind, Identität und Wohnsitz als digitale Credentials zu bescheinigen (z. B. Betreiber von Post-ID/Video-ID).
- Akkreditierte Prüf- und Inspektionsstellen (TIC) – Prüfzentren für Fahrzeugverkehrstauglichkeit, Mess- und Konformitätsbewertungslabore, die gesetzlich vorgeschriebene Zertifikate ausstellen.
- Unternehmensdienstleister, die auf amtlichen Daten arbeiten – Vertreter von Handelsregistern oder Trust- und Unternehmensdienstleister, die Geschäftsführer- und Vertreterrollen sowie UBO-Status anhand des Handelsregisters bescheinigen.
- Akkreditierte private Universitäten und Hochschulen (staatlich anerkannt) – Abschlüsse und Diplome mit Rechtswirkung.
- Notare – notarielle Urkunden, beglaubigte Kopien, Gründungsunterlagen oder Vollmachten.
Organisationen, die PuB-EAA- oder QEAA-Anbieter werden möchten, müssen die folgenden Anforderungen erfüllen:
| Anforderung | Details |
|---|---|
| Identitätsprüfung und LoA |
Hinweis: PuB-EAA-Anbieter, also öffentliche Stellen (wie Behörden), die für die Ausstellung elektronischer Attributsbescheinigungen zuständig sind, sind selbst keine qualifizierten Vertrauensdiensteanbieter (QTSPs). Um jedoch die Vertrauenswürdigkeit und die Rechtswirkung der von ihnen ausgestellten Attestierungen zu gewährleisten, bezieht ein PuB-EAA-Anbieter ein qualifiziertes Zertifikat von einem QTSP. Dieses qualifizierte Zertifikat ermöglicht es dem PuB-EAA-Anbieter, seine Attestierungen rechtsgültig und sicher zu signieren. Wenn ein Dritter (eine Relying Party) eine solche Attestierung verifiziert, prüft er die Signatur des PuB-EAA-Anbieters (die auf dem vom QTSP ausgestellten Zertifikat basiert) und verifiziert zudem das Zertifikat des QTSP. |
| Verifizierung der Wallet Unit Attestation | Vor der Ausstellung einer QEAA-/PuB-EAA-Attestierung muss der Anbieter die Wallet-Einheit authentifizieren. Erforderliche Prüfungen:
|
| Ausstellungsprotokoll und Formate |
|
| Statusverwaltung & Widerruf |
|
| Registrierung und Vertrauenslisten |
|
| Inhalt und Datenintegrität von QEAA und PuB-EAA |
|
| Embedded Disclosure Policies |
|
| Datenschutzfördernde Maßnahmen bei der Präsentation |
|
| Attributbeschaffung |
|
Nicht qualifizierter EAA-Anbieter
Nicht qualifizierte EAA-Anbieter sind alle Arten von Unternehmen und Organisationen des privaten Sektors, die digitale Credentials ausstellen möchten, um Abläufe zu optimieren, Kosten zu senken und das Nutzererlebnis zu verbessern.
Beispiele hierfür sind:
- Handel & Einzelhandel → Kundenkarten, Mitgliedschaften, Rabattprogramme
- Banking & Finanzen → Kunden-Onboarding, KYC-Light-Prüfungen, Kontozugang
- Reisen & Gastgewerbe → Hotel-Check-in, Bordkarten, Mietwagen
- Events & Unterhaltung → Konzerttickets, Festivalbändchen, Sportpässe
- Bildung & Weiterbildung → Abschlusszertifikate für Kurse, Studentenausweise, Online-Lernabzeichen
- Personal & HR → Mitarbeiterausweise, Qualifizierungsnachweise, Zutritt zum Arbeitsplatz
- Telekommunikation & Versorgungsunternehmen → SIM-Registrierung, Dienstleistungsverträge, Kundenidentifizierung
- Versicherungen → Versichertenkarten, Credentials für Schadenprozesse
- Mobilität & Verkehr → ÖPNV-Tickets, Bike-/Scooter-Verleih, Parkberechtigungen
- Vereine & Verbände → Mitgliedskarten, Fitnessstudio-Pässe, Zugang für NPOs oder Communities
Organisationen, die nicht qualifizierter EAA-Anbieter werden möchten, müssen die folgenden Anforderungen erfüllen:
| Anforderung | Details |
|---|---|
| Identitätsprüfung und LoA |
|
| Verifizierung der Wallet Unit Attestation | Vor der Ausstellung einer EAA-Attestierung muss der Anbieter die Wallet-Einheit authentifizieren. Erforderliche Prüfungen:
|
| Ausstellungsprotokoll und Formate |
|
| Statusverwaltung & Widerruf |
|
| Registrierung und Vertrauenslisten |
|
| Inhalt und Datenintegrität von EAA |
|
| Embedded Disclosure Policies |
|
| Datenschutzfördernde Maßnahmen bei der Präsentation |
|
Wallet-Anbieter (zertifiziert)
Wallet-Anbieter: Ein Mitgliedstaat oder eine von einem Mitgliedstaat beauftragte/anerkannte Organisation, die die EUDI-Wallet-Lösung bereitstellt – sie betreibt die Wallet für die Nutzer und stellt Wallet-Attestierungen/Vertrauensnachweise für deren Verwaltung und Authentifizierung aus.
Wallet-Einheit: Eine spezifische, vom Nutzer kontrollierte Konfiguration einer Wallet-Lösung – bestehend aus der Wallet-App (Wallet-Instanz), einer sicheren kryptografischen Anwendung und dem Gerät –, die von einem Wallet-Anbieter für eine natürliche Person bereitgestellt wird und als Mittel zum Speichern und Präsentieren von PID und (Q)EAAs dient.
Organisationen, die Wallet-Anbieter werden möchten, müssen die folgenden Anforderungen erfüllen:
| Anforderung | Details |
|---|---|
| Installation der Wallet-Einheit |
|
| Nutzerkonten und Authentifizierung |
|
| Aktivierung der Wallet-Einheit |
|
| WUA-Ausstellung |
|
| Protokolle für Ausstellung und Präsentation |
|
| Vertrauenszeichen und Zertifizierung | Eine Ansicht des Vertrauenszeichens bereitstellen, damit Nutzer den Zertifizierungsstatus der Wallet-Lösung überprüfen können. |
| Vertrauensmanagement |
|
| Privatsphäre der Nutzer und selektive Offenlegung |
|
| Transaktions-Log | Ein Transaktions-Log führen, das über das Dashboard der Wallet zugänglich ist; sicherstellen, dass der Nutzer Transaktionen einsehen, löschen oder melden kann. |
| Widerruf, Backup, Wiederherstellung und Migration |
|
| Unterstützung von Pseudonymen und Passkeys |
|
| Qualifizierte elektronische Signaturen/Siegel |
|
| Digital Credentials API | Ausstellung und Remote-Präsentationen über die W3C Digital Credentials API ermöglichen, sobald diese vollständig standardisiert und von den relevanten Browsern und Betriebssystemen breit unterstützt wird. |
| Barrierefreiheit und Nutzererlebnis | Sicherstellen, dass die Wallet-App die Barrierefreiheitsstandards erfüllt (Richtlinie (EU) 2019/882). |
| Widerrufs- und Aussetzungsmanagement |
|
| Konformitätsbewertung und Zertifizierungserhalt | Die technischen Spezifikationen der Kommission für Wallet-Einheiten befolgen, eine Konformitätsbewertung durch eine akkreditierte Stelle durchlaufen und die Zertifizierung erhalten. |
Wallet-Anbieter (nicht zertifiziert)
Nicht zertifizierte Wallet-Anbieter sind Unternehmen des Privatsektors, die ihren bestehenden Apps oder Plattformen Digital-Wallet-Funktionen hinzufügen möchten, ohne die formale eIDAS2-Zertifizierung. Dies ist ideal für viele alltägliche Anwendungsfälle, in denen keine Konformität auf hohem Niveau erforderlich ist.
Beispiele sind:
- Banking und Finanzen → Kontozugriff, KYC-light, Kartensteuerung
- Telekommunikation → SIM-/eSIM-Registrierung, Vertragsunterzeichnung
- Social-Media-Apps → Alters-/Attributsnachweise, Verifizierung von Creators
- Reisen und Gastgewerbe → Bordkarten, Hotel-Check-in, Autovermietung
- Gesundheitswesen → Patientenausweise, Abholung von E-Rezepten
- Bildung und Weiterbildung → Studentenausweise, Kurs-Badges, Prüfungsberechtigung
- Handel und Einzelhandel → Loyalität, Mitgliedschaften, altersbeschränkte Käufe
- Veranstaltungen und Unterhaltung → Tickets, Pässe, Backstage-Credentials
- Mobilität und Transport → Fahrkarten, Fahrrad-/Scooter-Verleih, Parken
- Belegschaft und HR → Mitarbeiterausweise, Gebäude-/IT-Zugang
Organisationen, die nicht zertifizierte Wallets anbieten möchten, müssen die folgenden Anforderungen erfüllen:
| Anforderung | Details |
|---|---|
| Nutzerkonten und Authentifizierung (optional) |
|
| Aktivierung der Wallet-Einheit (optional) |
|
| WUA-Ausstellung (optional) |
|
| Protokolle für Ausstellung und Präsentation |
|
| Vertrauensmanagement (optional) |
|
| Privatsphäre der Nutzer und selektive Offenlegung |
|
| Transaktions-Log (optional) |
|
| Widerruf, Backup, Wiederherstellung und Migration (optional) |
|
| Unterstützung von Pseudonymen und Passkeys (optional) |
|
| Qualifizierte elektronische Signaturen/Siegel (optional) |
|
| Digital Credentials API (optional) | Ausstellung und Remote-Präsentationen über die W3C Digital Credentials API ermöglichen, sobald diese vollständig standardisiert und von den relevanten Browsern und Betriebssystemen breit unterstützt wird. |
| Barrierefreiheit und Nutzererlebnis (optional) | Sicherstellen, dass die Wallet-App die Barrierefreiheitsstandards erfüllt (Richtlinie (EU) 2019/882). |
| Widerrufs- und Aussetzungsmanagement (optional) |
|
Verifier (Relying Parties)
Eine Relying Party — auch Verifier genannt — ist ein öffentlicher oder privater Diensteanbieter, der mit Zustimmung des Nutzers PID- oder EAA-Attribute (QEAA/PuB-EAA/nicht qualifizierte EAA) aus einer EUDI-Wallet anfragt und verifiziert, um eine Leistung zu erbringen – zum Beispiel ein Bankkonto zu eröffnen, sich an einer Universität einzuschreiben, sich auf eine Stelle zu bewerben, eine Zahlung zu autorisieren oder sich für eine Hotelbuchung zu identifizieren.
Organisationen, die Verifier werden möchten, müssen die folgenden Anforderungen erfüllen:
| Anforderung | Details |
|---|---|
| Registrierung und Zertifikate |
|
| Protokolle für die Verifizierung |
|
| Nur registrierte Attribute anfragen | Die Wallet prüft, ob die angefragten Attribute mit den registrierten übereinstimmen. Fragen Sie mehr Attribute an, warnt die Wallet den Nutzer und kann die Anfrage ablehnen. |
| Validierung präsentierter Credentials |
|
| Nutzerzustimmung und selektive Offenlegung |
|
| Datenminimierung und Aufbewahrung |
|
| Umgang mit Intermediären |
|
| Pseudonyme und starke Nutzerauthentifizierung |
|
| Digital Credentials API | Ermöglichen Sie optional die Remote-Präsentation über die W3C Digital Credentials API, sobald diese vollständig standardisiert und von den relevanten Browsern und Betriebssystemen unterstützt wird. |
Den Guide als PDF erhalten
Den vollständigen eIDAS2-Guide als PDF erhalten
Melden Sie sich an und erhalten Sie den kompletten Implementierungs-Guide direkt in Ihr Postfach.
Anhang
Liste der angenommenen Durchführungsrechtsakte (eIDAS2)
Nachfolgend finden Sie eine Übersicht der bereits angenommenen Verordnungen, gruppiert in vier Pakete. Das erste und das zweite Paket sind wichtig für Organisationen und Unternehmen, die als Wallet-Anbieter, Aussteller und/oder Relying Parties tätig sein wollen. Das dritte Paket richtet sich vor allem an Aussteller, die Q(E)AA ausstellen und/oder Vertrauensdienste betreiben möchten. Das vierte Paket befasst sich mit qualifizierten elektronischen Signaturen, Siegeln, Zeitstempeln, Zustelldiensten, Validierungs- und Bewahrungsdiensten.
Hinweis: Die bereitgestellte Liste ist noch nicht vollständig, da die Kommission derzeit weitere Durchführungsrechtsakte konsultiert.
Verordnungspaket 1:
- (EU) 2024/2979 — Integrität und Kernfunktionen der EU Digital Identity Wallets.
- (EU) 2024/2982 — Protokolle und Schnittstellen, die vom EU Digital Identity Framework unterstützt werden müssen.
- (EU) 2024/2977 — Personenidentifizierungsdaten (PID) und elektronische Attributsbescheinigungen (EAA), die an Wallets ausgestellt werden.
- (EU) 2024/2981 — Zertifizierungsrahmen für EU Digital Identity Wallets.
- (EU) 2024/2980 — Mitteilungen an die Kommission.
Verordnungspaket 2:
- (EU) 2025/846 — Grenzüberschreitender Identitätsabgleich für natürliche Personen.
- (EU) 2025/847 — Reaktionen auf Sicherheitsverletzungen der EU Digital Identity Wallets.
- (EU) 2025/848 — Registrierung von Wallet-Relying-Parties.
- (EU) 2025/849 — Übermittlung von Informationen für die EU-Liste zertifizierter Wallets.
Verordnungspaket 3:
- (EU) 2025/1566 — Referenzstandards für die Verifizierung der Identität/Attribute bei der Ausstellung qualifizierter Zertifikate oder qualifizierter EAA.
- (EU) 2025/1567 — Verwaltung von Remote-QSCDs und QSealCDs als qualifizierte Vertrauensdienste.
- (EU) 2025/1568 — Peer-Review-Verfahren für eID-Systeme.
- (EU) 2025/1569 — (Q)EAA und EAA, die von oder für eine für eine authentische Quelle zuständige öffentliche Stelle bereitgestellt werden.
- (EU) 2025/1570 — Mitteilung von Informationen über zertifizierte QSCDs/QSealCDs.
- (EU) 2025/1571 — Formate und Verfahren für Jahresberichte von Aufsichtsstellen.
- (EU) 2025/1572 — Format/Verfahren für die Mitteilung der Absicht und der Bestätigung, qualifizierte Vertrauensdienste aufzunehmen.
Verordnungspaket 4:
- (EU) 2025/1929 — Legt Regeln für die Bindung von Datum und Uhrzeit an Daten sowie Genauigkeitsanforderungen an Zeitquellen für qualifizierte elektronische Zeitstempel fest.
- (EU) 2025/1942 — Definiert Anforderungen an qualifizierte Validierungsdienste für qualifizierte elektronische Signaturen und qualifizierte elektronische Siegel.
- (EU) 2025/1943 — Legt Referenzstandards für qualifizierte Zertifikate für elektronische Signaturen und elektronische Siegel fest.
- (EU) 2025/1944 — Legt Referenzstandards und Interoperabilitätsregeln für Verfahren zum Senden und Empfangen von Daten in qualifizierten elektronischen Zustelldiensten (QERDS) fest.
- (EU) 2025/1945 — Legt Regeln für die Validierung qualifizierter elektronischer Signaturen und Siegel sowie fortgeschrittener Signaturen und Siegel auf Basis qualifizierter Zertifikate fest.
- (EU) 2025/1946 — Legt Anforderungen an qualifizierte Bewahrungsdienste für qualifizierte elektronische Signaturen und qualifizierte elektronische Siegel fest.
Verordnungspaket 5:
- (EU) 2025/2160 — Legt Referenzstandards, Spezifikationen und Verfahren für das Management von Risiken bei der Erbringung nicht qualifizierter Vertrauensdienste fest.
- (EU) 2025/2162 — Legt Regeln für die Akkreditierung von Konformitätsbewertungsstellen fest, die die Bewertung qualifizierter Vertrauensdiensteanbieter durchführen.
- (EU) 2025/2532 — Legt Referenzstandards und Spezifikationen für qualifizierte elektronische Archivierungsdienste fest.
Verordnungspaket 6:
- (EU) 2026/248 — Definiert die Regeln zu den Formaten fortgeschrittener elektronischer Signaturen und fortgeschrittener elektronischer Siegel, die von öffentlichen Stellen anerkannt werden müssen.
Leitfaden zur Priorisierung von Use Cases
Wirkung (ROI)
| Kategorie | Beschreibung |
|---|---|
| Umsatz steigern | Optimieren Sie Nutzerabläufe, etwa indem Sie Passwörter, Formulare oder mehrstufige Identifizierungsprozesse beim Onboarding oder Check-out eliminieren, um die Konversion zu erhöhen oder Abbruchquoten zu senken. |
| Kosten senken | Ermöglichen Sie Online-Interaktionen, die bisher persönliche Treffen erforderten, oder automatisieren Sie Geschäftsprozesse, um Kosten und Ressourcen zu sparen (z. B. für die manuelle Datenverarbeitung), oder ersetzen Sie sogar Drittanbieterdienste, die Sie derzeit für verwandte Aufgaben nutzen, durch eine einzige, einheitliche Lösung. |
| Compliance-Probleme vermeiden | Erleichtern Sie die Einhaltung regulatorischer Anforderungen, insbesondere in den Bereichen Datenschutz, eID, AML und anderen relevanten Vorschriften (z. B. DSGVO, eIDAS2, AML), um Bußgelder und Markenschäden zu vermeiden. |
| Betrug vorbeugen | Stellen Sie eine zuverlässige Verifizierung aller Beteiligten sicher und führen Sie manipulationssichere digitale Dokumente ein, um Identitätsdiebstahl oder Dokumentenfälschung zu verhindern. |
| Sicherheitsrisiken mindern | Eliminieren Sie die wichtigsten Risikofaktoren für Datenlecks wie Passwörter oder die zentrale Speicherung aggregierter Daten. |
| Ihre Marke stärken | Bieten Sie nahtlosere Nutzererlebnisse, stärken Sie die Sicherheit und verbessern Sie den Datenschutz, indem Sie den Beteiligten die Kontrolle über ihre Daten geben. |
| Nicht ins Hintertreffen geraten | Bedenken Sie schließlich, welche Auswirkungen es auf Ihr Geschäft hat, wenn Wettbewerber dezentrale Identität vor Ihnen einführen. |
Einfachheit der Implementierung
| Kategorie | Beschreibung |
|---|---|
| UI/UX | Bewerten Sie, wie die verschiedenen Akteure in einem Use Case interagieren und was nötig wäre, um Nutzern mit neuen Produkten oder Funktionen ein nahtloses Erlebnis zu bieten. |
| Daten | Identifizieren Sie, welche Art von Daten Sie verwenden, wo und wie diese Daten derzeit gespeichert und verarbeitet werden und ob sie anonymisiert werden müssen. |
| Deployment | Bewerten Sie, wie Lösungen bereitgestellt werden sollten, welche Umgebungen genutzt werden und welche Systemanforderungen für Staging, Tests und Produktion gelten. |
| Integration | Bewerten Sie die Komplexität der Geschäftsprozesse und der bestehenden IT-Infrastruktur oder Anwendungen, die in den Use Cases zum Einsatz kommen. |
| Zuständigkeiten | Identifizieren Sie, welche Abteilungen an Ihren Use Cases beteiligt sind und wie sie Entscheidungen treffen, insbesondere wenn Sie die Zustimmung für Implementierungen benötigen. |
| Kaufen vs. selbst bauen | Bewerten Sie, ob Sie kaufen oder selbst bauen (möglicherweise mit Open-Source-Lösungen) und wie die Arbeit auf interne oder externe Teams verteilt wird. |
Checkliste: Technologie- und Anbieterbewertung
| Kriterien | Beschreibung |
|---|---|
| Rolle im Ökosystem | Stellen Sie sicher, dass Ihre Lösung es Ihrem Unternehmen ermöglicht, die erforderliche Rolle zu übernehmen (PID-, LPID-, QEAA-, PuB-EAA-, EAA-Anbieter, Relying Party oder Wallet-Anbieter). |
| Anwendungsfälle | Stellen Sie sicher, dass Ihre Lösung Ihre Geschäftsanforderungen erfüllt und für die Umsetzung Ihrer Anwendungsfälle geeignet ist. |
| Compliance | Stellen Sie sicher, dass Ihre Lösung alle für Ihren Geschäftsbetrieb erforderlichen Vorschriften erfüllt (eIDAS2, DSGVO, AML, TFR …). |
| Standards | Stellen Sie sicher, dass Ihre Lösung alle relevanten offenen Standards unterstützt, die eIDAS2 verlangt. Zum Beispiel Credential-Standards wie Verifiable Credentials (W3C), SD-JWTs (IETF), mDL/mdoc (ISO) oder Protokolle wie OID4VCI/VP. |
| Open Source | Bewerten Sie Open-Source- und Closed-Source-Lösungen. Viele Organisationen bevorzugen Open-Source-Lösungen, um die Kontrolle zu maximieren, Anbieterrisiken zu reduzieren, Transparenz bei Qualität und Sicherheit zu gewährleisten und eine schnellere Einführung zu geringeren Kosten zu ermöglichen. |
| Flexibilität | Lösungen, mit denen Sie verschiedene Key-Management-Lösungen sowie Cloud- oder Vertrauensdienste (QTSPs) kombinieren oder zwischen ihnen wechseln können, helfen, Anbieter- und Technologieabhängigkeiten zu vermeiden, und können erforderlich sein, um regulatorische oder geschäftliche Anforderungen zu erfüllen (zertifiziertes KMS, lokale Datenspeicherung usw.). |
| Deployment | Wählen Sie eine Lösung, die flexibel genug ist, um Ihre Betriebsstrategie zu unterstützen. Überlegen Sie, wie Sie Ihre ID-Infrastruktur in den kommenden Jahren betreiben möchten: selbst verwaltet On-Prem oder in Ihrer Cloud vs. verwaltete Cloud-Dienste. |
| Integration | Stellen Sie sicher, dass sich die Lösung in Ihre bestehende Infrastruktur und Ihre Anwendungen integrieren lässt. Vermeiden Sie nach Möglichkeit einen kompletten Austausch (Rip-and-Replace) und verhindern Sie Anbieter- und Technologieabhängigkeiten. |
| Services | Prüfen Sie, ob Anbieter professionelle Services (Beratung, Entwicklung, Integration, technischen Support) direkt oder über Partner anbieten. |
Über walt.id
walt.id bietet ganzheitliche Open-Source-Infrastruktur für digitale Identitäten und Wallets, die bereits von +70K Entwicklern, Behörden und Unternehmen weltweit genutzt wird.
- Website: https://walt.id
- GitHub (Open Source): walt.id identity
- Developer Hub: https://docs.walt.id
- Kontakt:
Weiterführende Lektüre
- eIDAS 2 für Finanzdienstleistungen (Banking, SCA & wiederverwendbares KYC)
- eIDAS 2 für den öffentlichen Sektor (Behörden, PuB-EAAs & die Frist zur Wallet-Akzeptanz 2026)
- eIDAS 2 für Bildung (Universitäten, Diplome & Micro-Credentials)
- eIDAS 2 für Verkehr und Mobilität (der digitale EU-Führerschein & Fristen für Betreiber)
- eIDAS 2 für Telekommunikation (SIM-Swap-Betrug & grenzüberschreitende Registrierung)
- eIDAS 2 für das Gesundheitswesen (Identität von Patienten & Ärzten, EHDS & die digitale EHIC)
- eIDAS 2 für Versicherungen (AMLR-Frist, Risikoprüfung & Deckungsnachweis)
- eIDAS 2 für Energie und Versorgungsunternehmen (Anspruchsberechtigung für Förderprogramme & Versorgungsnachweis)
- eIDAS 2 für sehr große Online-Plattformen (Altersverifikation, verifizierte Konten & Händlerprüfungen)
- eIDAS 2 für Post und Lieferung (Identität bei der Übergabe & altersbeschränkte Lieferungen)
- eIDAS2 ist da (mit Trustscape)
- Playbook für dezentrale Identität
- Standards und Ökosysteme für digitale Identitäten
- Einführung in die digitale Identität
- Monetarisierung digitaler Identität
- Der Aufstieg der Identitätsökosysteme
- Die Rolle der Blockchain für dezentrale Identität