

Livre blanc
Guide de mise en œuvre d'eIDAS2
Guide de mise en œuvre pas à pas pour la conformité à eIDAS2. Exigences par rôle pour les émetteurs, les vérificateurs et les fournisseurs de portefeuille.
Ce guide vous explique le pourquoi et le comment : une vue d'ensemble claire d'eIDAS2, de l'ARF et des LSP, suivie des responsabilités par rôle et d'un accompagnement pas à pas pour atteindre la conformité, que vous développiez en interne ou que vous utilisiez des solutions éprouvées.
Recevez le PDF
Inscrivez-vous pour recevoir le guide complet pour les équipes de mise en œuvre au format PDF, directement dans votre boîte de réception.
Introduction
Cet eBook vous montre comment rendre votre organisation conforme à eIDAS2, selon une structure simple :
- Apprendre : une vue d'ensemble d'eIDAS2 et des termes essentiels — l'Architecture and Reference Framework (ARF), les projets pilotes à grande échelle (LSP), les actes d'exécution et le PID — ainsi qu'un calendrier pour savoir précisément quand la conformité est exigée.
- Planifier : les cas d'usage permis par eIDAS2 ; les acteurs de l'écosystème (émetteurs, vérificateurs et fournisseurs de portefeuille) et les responsabilités, exigences et options de mise sur le marché correspondant au rôle de votre organisation.
- Construire : une analyse approfondie de chaque rôle (émetteur, vérificateur, portefeuille) et de leurs sous-types — comme les émetteurs de PID, PuB-EAA, QEAA et EAA, et les portefeuilles (certifiés eIDAS2 et organisationnels/commerciaux) — avec des exigences techniques concrètes pour démarrer.
Une fois cet eBook lu, vous disposerez de tout le nécessaire pour entamer votre parcours eIDAS2 et pourrez garantir la conformité avant les prochaines échéances réglementaires.
Apprendre | eIDAS2
Le problème que résout eIDAS2
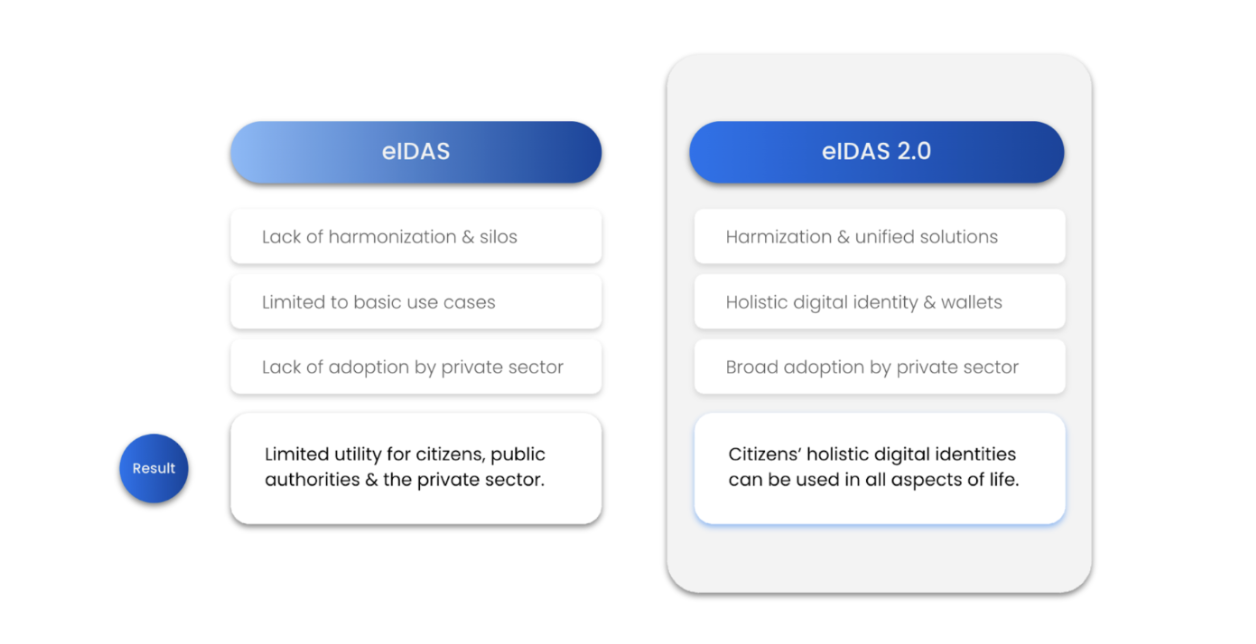
En 2016, le règlement eIDAS (identification électronique, authentification et services de confiance) a créé un cadre pour l'identification électronique transfrontalière. Il portait sur un ensemble restreint de services de confiance, notamment les signatures électroniques, et laissait une large marge de manœuvre aux États membres. Il en a résulté des mises en œuvre nationales divergentes, une interopérabilité limitée et une absence d'identité numérique harmonisée pour les citoyens. Pendant la pandémie, les exigences de présence physique ont rendu la vérification d'identité difficile, et la fragmentation a freiné l'adoption au-delà du secteur public.
Le règlement eIDAS2
eIDAS2 (règlement (UE) 2024/1183) a été créé pour remédier à ces lacunes en instaurant des portefeuilles européens d'identité numérique (EUDI) pour chaque citoyen de l'UE. Ses objectifs principaux sont de fournir des identités numériques maîtrisées par l'utilisateur, de réduire la fraude et de permettre des interactions numériques de confiance à l'échelle transfrontalière.
Au titre d'eIDAS2 :
- Les administrations doivent délivrer des attestations d'identité numérique et fournir des portefeuilles.
- Les citoyens reçoivent une attestation PID (données d'identification personnelle) de leur État membre, ainsi que d'autres types d'attestations d'identité.
- Les entreprises sont tenues d'accepter ces attestations pour l'onboarding et l'authentification.
- Des niveaux élevés de sécurité et de protection de la vie privée sont exigés, et la conformité fait l'objet d'un audit.
- Les portefeuilles prennent en charge la divulgation sélective, afin que les utilisateurs ne partagent que ce qui est nécessaire.
Le règlement amorce véritablement le marché en imposant la délivrance et l'acceptation d'attestations d'identité numérique dans tous les États membres de l'UE. Cela accélère l'adoption et abaisse la barrière du « démarrage à froid » pour les solutions d'identité décentralisée.
Pour en savoir plus sur eIDAS2 et son impact sur les administrations et les entreprises de tous secteurs, consultez notre eBook « eIDAS2 is here ».
L'Architecture and Reference Framework (ARF)
L'Architecture and Reference Framework (ARF) est le pendant technique d'eIDAS2 : il décrit comment la « loi » peut être mise en œuvre en pratique. Il définit :
- Les exigences de haut niveau pour chaque partie (émetteurs, parties utilisatrices, c'est-à-dire les vérificateurs, et fournisseurs de portefeuille).
- La manière dont les parties doivent interagir pour garantir la sécurité de l'écosystème, la protection de la vie privée des utilisateurs et l'interopérabilité à l'échelle de l'UE.
- Des catalogues de schémas communs et une infrastructure de confiance partagée (avec des catalogues d'émetteurs) pour garantir l'authenticité et la fiabilité des interactions numériques.
L'ARF est publié sur le EUDI Wallet Dev Hub officiel (GitHub) ici, et ses versions et mises à jour sont annoncées sur le site EUDI Wallet de la Commission européenne ici.
Les projets pilotes à grande échelle (LSP)
Les projets pilotes à grande échelle (LSP) sont des projets transfrontaliers financés par l'UE qui mettent en œuvre l'ARF dans des services réels. Ils valident les protocoles (OID4VCI/OID4VP, ISO/IEC 18013-5/-7), les formats de données (SD-JWT VC, mDL, certains profils W3C VC pour les EAA), les composants de l'unité de portefeuille (WSCD, WUA/WIA/WTE) et les parcours utilisateurs de bout en bout entre États membres.
Quatre LSP ont été menés à bien avec succès (POTENTIAL, EWC, NOBID, DC4EU), tandis que deux autres (APTITUDE, WE BUILD) ont démarré en 2025 et sont actuellement en cours. Plus de détails sur l'axe de chaque LSP ci-dessous :
- POTENTIAL - Pilote le portefeuille EUDI dans six secteurs : services publics, banque, télécommunications, permis de conduire mobile, signatures électroniques et santé ; mène des tests d'interopérabilité transfrontalière (par exemple, essais de mDL et d'ordonnances électroniques).
- EWC - Axé sur les titres de voyage numériques (DTC) et les parcours de voyage de bout en bout, sur la base du portefeuille de référence de la Commission.
- NOBID - Centré sur le cas d'usage des paiements, tant au niveau national que transfrontalier, avec le portefeuille, piloté par les pays nordiques et baltes ainsi que par l'Italie et l'Allemagne.
- DC4EU - Vise l'éducation, les attestations et qualifications professionnelles, et la sécurité sociale, en apportant à la Commission un retour d'expérience sur l'interopérabilité et l'évolutivité.
- APTITUDE - Teste le portefeuille sur un large éventail de cas d'usage, notamment les voyages et les certificats d'immatriculation de véhicule mobiles (mVRC) ; vise à démontrer l'interopérabilité, la facilité d'utilisation et l'évolutivité.
- WE BUILD - Axé sur les cas d'usage métier et de paiement qui fluidifient les processus B2B, B2G et B2C.
Les conclusions des LSP (lacunes d'interopérabilité, UX des cas limites, clarifications réglementaires) seront réintégrées dans l'ARF.
Les actes d'exécution
Les actes d'exécution traduisent le règlement eIDAS2 de haut niveau en règles et lois concrètes, en s'appuyant sur l'ARF et les résultats des LSP. Ces règles prennent la forme de règlements dédiés (liste ci-dessous et en annexe) — couvrant les fonctionnalités essentielles, les protocoles, le traitement des données PID/EAA, la certification, les notifications et les registres — tout ce qui est nécessaire pour que les portefeuilles d'identité numérique (et leur écosystème) deviennent une réalité dans les États membres.
Voici un extrait de la liste des règlements déjà adoptés. Vous trouverez la liste complète en annexe.
- (UE) 2024/2979 — Intégrité et fonctionnalités essentielles des portefeuilles européens d'identité numérique.
- (UE) 2024/2982 — Protocoles et interfaces devant être pris en charge par le cadre européen d'identité numérique.
- (UE) 2024/2977 — Données d'identification personnelle (PID) et attestations électroniques d'attributs (EAA) délivrées aux portefeuilles.
Le PID
Les données d'identification personnelle (PID) sont un type particulier d'attestation numérique défini par le règlement eIDAS2. Elles sont délivrées par des institutions désignées (« fournisseurs de PID ») dans chaque État membre à leurs citoyens et constitueront la « pièce d'identité numérique » centrale, reconnue dans tous les États membres. Un PID sera nécessaire pour « activer » et utiliser un portefeuille certifié eIDAS2.
Attributs obligatoires d'un PID :
- Nom de famille
- Prénom
- Date de naissance
- Lieu de naissance
- Nationalité
Attributs facultatifs d'un PID :
- Adresse de résidence
- Pays de résidence
- État de résidence
- Ville de résidence
- Code postal de résidence
- Rue de résidence
- Numéro de domicile
- Numéro administratif personnel
- Portrait
- Nom de famille à la naissance
- Prénom à la naissance
- Sexe
- Adresse e-mail
- Numéro de téléphone mobile
Remarque : les attributs obligatoires et facultatifs d'un PID sont définis dans le règlement (UE) 2024/2977.
Le calendrier
eIDAS2 est entré en vigueur en mai 2024. Les administrations et les entreprises disposeront jusqu'à la fin 2026 ou 2027 pour être pleinement conformes.
Administrations (États membres)
- Doivent lancer au moins un portefeuille EUDI par État membre d'ici la fin 2026.
- Doivent veiller à ce que les prestataires de services de confiance qualifiés (QTSP) disposent d'un moyen de vérifier les attributs utilisateurs requis auprès des sources authentiques d'ici la fin 2026.
- Doivent veiller à ce que les services publics en ligne qui demandent déjà une identification/authentification électronique aujourd'hui acceptent les portefeuilles EUDI dès qu'ils seront disponibles.
Entreprises (parties utilisatrices - vérificateurs)
- Les entreprises du secteur privé qui exigent par exemple une authentification forte des utilisateurs (par exemple transport, énergie, banque/services financiers, …) et qui ne sont pas des microentreprises ou des petites entreprises (< 50 salariés et ≤ 10 millions d'euros de chiffre d'affaires annuel) doivent permettre l'utilisation du portefeuille EUDI pour l'authentification des utilisateurs (connexion, authentification renforcée, onboarding) d'ici la fin 2027.
- Les très grandes plateformes en ligne (≥ 45 millions d'utilisateurs mensuels moyens dans l'UE) doivent accepter les portefeuilles EUDI pour l'authentification des utilisateurs (connexion, authentification renforcée, onboarding).
Les échéances et cas d'usage ci-dessus indiquent quand les organisations et les États membres doivent se conformer à la loi. Mais ce n'est qu'un point de départ. À mesure que des millions d'utilisateurs accèdent à un portefeuille d'identité numérique, les entreprises peuvent déployer bien d'autres cas d'usage pour réduire les coûts, fluidifier les processus, limiter la fraude et offrir une meilleure expérience utilisateur. Les entreprises qui avancent rapidement peuvent acquérir un avantage de précurseur dans ce domaine.
Planifier | Premiers pas avec eIDAS2
Dans la section suivante, nous examinons les différents cas d'usage que permettent les identités numériques au titre d'eIDAS2 et vous aidons à déterminer lequel pourrait constituer un bon point de départ pour votre organisation.
Tout écosystème d'identité numérique étant composé d'acteurs (émetteurs, vérificateurs et fournisseurs de portefeuille), nous verrons également qui ils sont, ainsi que leurs responsabilités et exigences.
Enfin, nous examinerons les options pour mettre une solution opérationnelle sur le marché.
Cas d'usage
L'identité numérique touchera pratiquement tous les secteurs et toutes les industries de l'UE. Des administrations aux entreprises, les opportunités sont immenses :
- réduction des coûts,
- simplification des opérations,
- automatisation des processus manuels,
- diminution de la fraude et
- expériences utilisateurs plus fluides.
Les cas d'usage les plus courants — et ceux légalement obligatoires au titre d'eIDAS 2 (comme expliqué dans la section « Le calendrier ») — concernent l'authentification des utilisateurs. Cela inclut :
- la connexion et l'inscription,
- l'authentification renforcée (extra-auth),
- l'onboarding des utilisateurs en général.
Pour comprendre l'impact, examinons de plus près le parcours d'onboarding des utilisateurs et comparons son fonctionnement actuel avec celui qu'il aura grâce aux identités numériques :
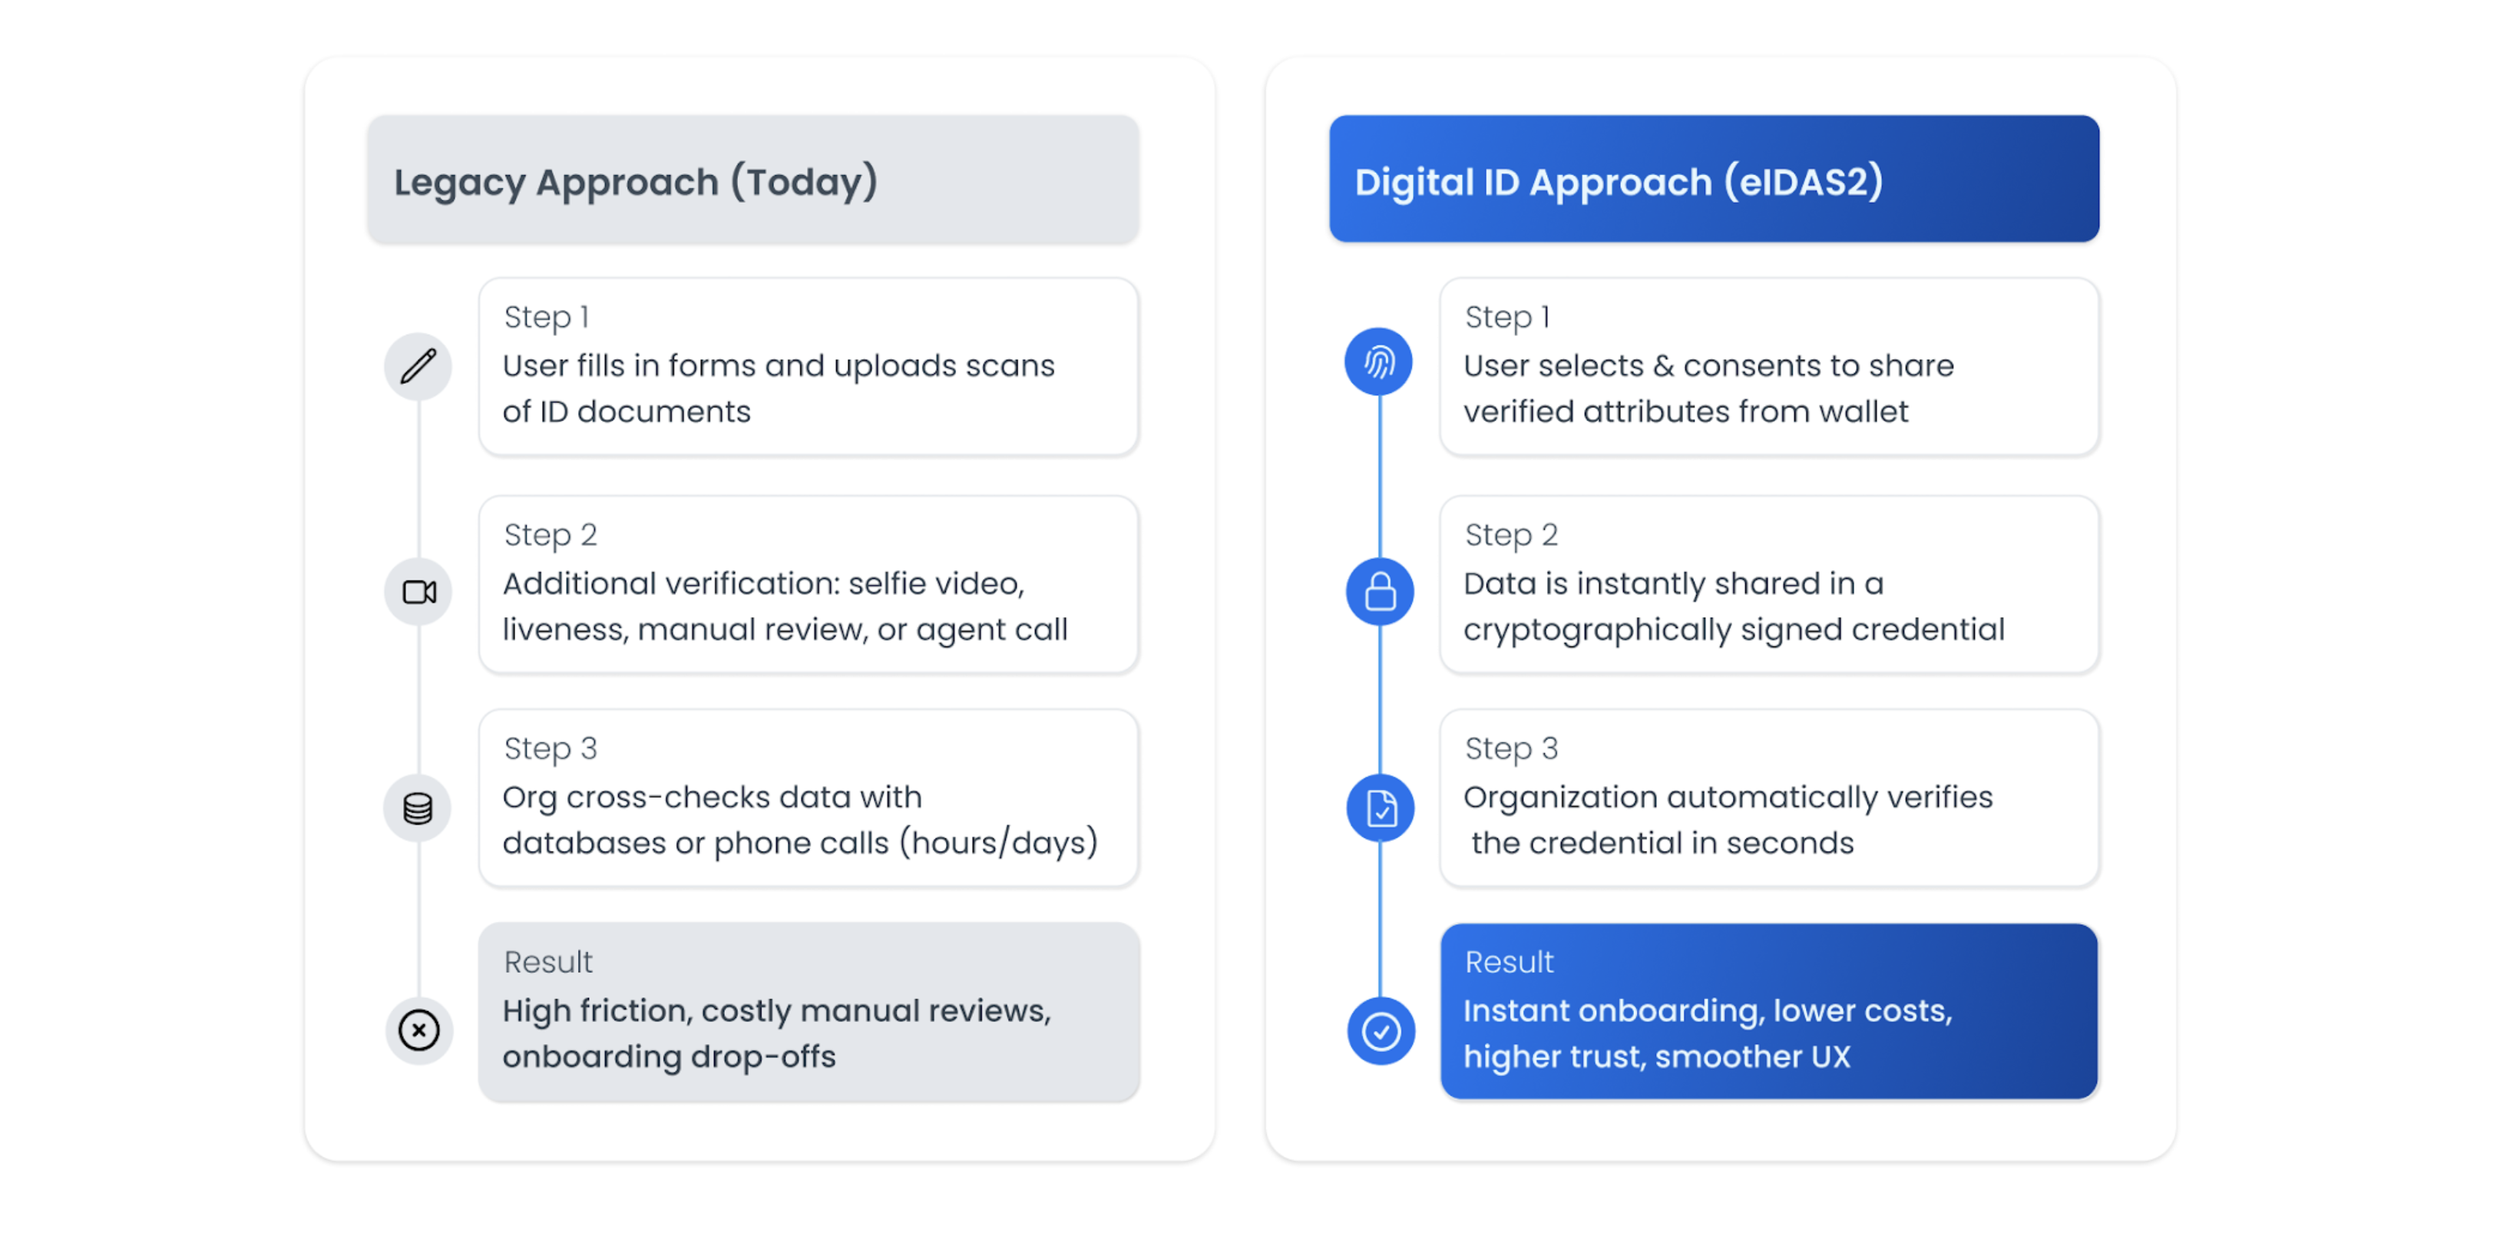
Au-delà de l'authentification
Si l'authentification et l'onboarding constituent le point de départ, de nombreux autres cas d'usage seront rendus possibles par les identités numériques dans tous les secteurs. Quelques exemples :
| Secteur | Cas d'usage |
|---|---|
| Services financiers | Contrôles KYC/AML simplifiés Ouverture de compte plus rapide Signatures électroniques sécurisées pour les contrats |
| Santé | Identification sécurisée des patients Gestion du consentement Accès transfrontalier aux dossiers médicaux |
| Éducation | Délivrance de diplômes et de certificats sous forme d'attestations vérifiables Réductions étudiantes avec un niveau de garantie élevé Microcertifications |
| Voyage et mobilité | Enregistrements fluides Billetterie électronique Digital Travel Credentials (DTC) |
| Services publics | Accès aux prestations Déclarations fiscales Demandes de permis |
| Emploi | Attestations professionnelles vérifiées Contrôles automatisés du droit de travailler Onboarding RH simplifié |
| eCommerce et commerce de détail | Paiement en un clic avec des informations de paiement vérifiées Preuve d'âge sécurisée pour les produits réglementés Programmes de fidélité liés à des identités vérifiées |
| Immobilier et logement | Vérification des antécédents des locataires Contrats de bail numériques Preuve automatisée de revenus ou d'emploi |
| Télécommunications | Enregistrement simplifié des cartes SIM Signature de contrats |
| Services juridiques et notariaux | Procurations vérifiées Actes notariés Documents de constitution de société sous forme d'attestations qualifiées |
Comment choisir un cas d'usage
D'une manière générale, si vous êtes une administration ou un fournisseur de technologies pour les administrations, les cas d'usage soumis à une échéance légale (comme expliqué dans la section « Le calendrier ») deviennent la priorité absolue. Il en va de même pour les grandes entreprises qui ont besoin d'une authentification forte des utilisateurs et qui ne relèvent pas de l'exemption prévue pour les micro et petites entreprises.
Cela étant dit, les cas d'usage prioritaires sont les suivants :
- Portefeuilles | Acteur : fournisseur de portefeuille
Les administrations (chaque État membre) doivent fournir une solution de portefeuille conforme à eIDAS 2 d'ici fin 2026.
- Authentification en ligne des utilisateurs | Acteur : partie utilisatrice (vérificateur)
Les grandes entreprises doivent permettre l'authentification des utilisateurs via des portefeuilles d'ici fin 2027, tandis que les très grandes plateformes en ligne et les services publics (par exemple, les services administratifs) doivent la permettre dès que des portefeuilles sont disponibles (environ fin 2026).
Pour le détail des parcours utilisateurs, veuillez consulter la section Cas d'usage ci-dessus.
- Cas d'usage sans échéance réglementaire
Tous les autres cas d'usage n'ont pas d'échéance légale et peuvent donc être priorisés au cas par cas. Pour vous aider, vous pouvez utiliser la matrice suivante.
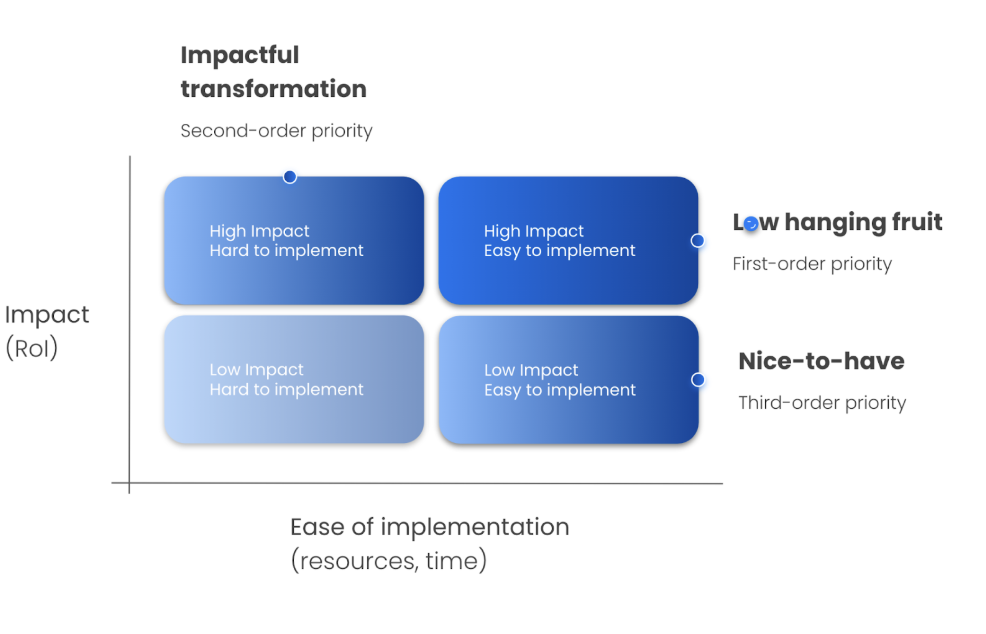
Voici quelques conseils pour utiliser cette matrice :
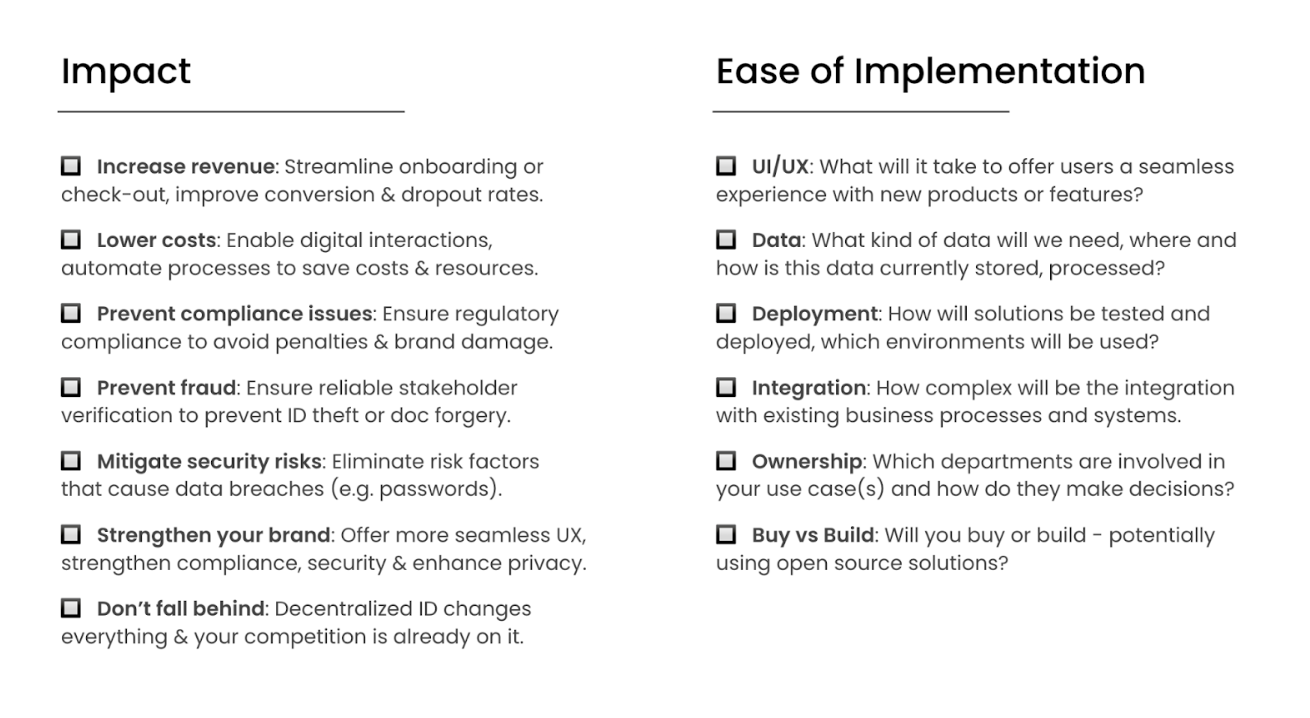
Vous trouverez une liste plus détaillée pour prioriser les cas d'usage en annexe.
Explication : émetteur, vérificateur, fournisseur de portefeuille
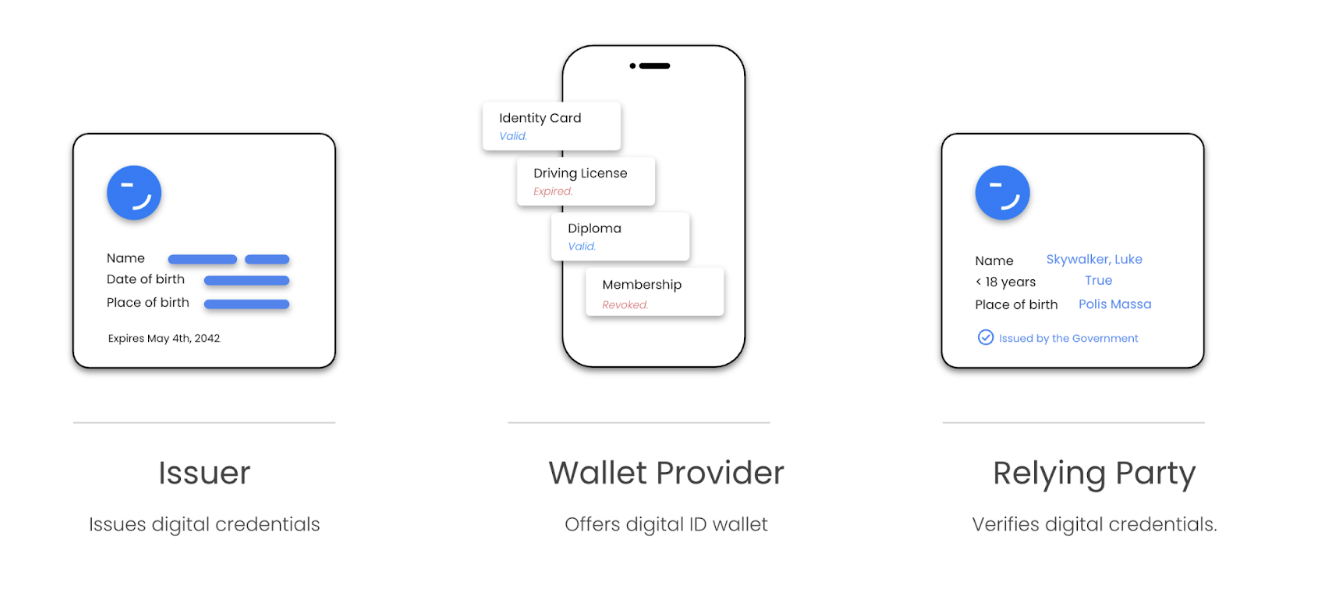
Ci-dessous, nous définissons les émetteurs, les vérificateurs et les fournisseurs de portefeuille – les acteurs indispensables à tout écosystème d'identité numérique – ainsi que leurs responsabilités et leurs exigences de haut niveau au titre d'eIDAS 2. Les exigences techniques plus détaillées seront abordées dans la prochaine section « Build ».
L'émetteur
Les émetteurs sont des administrations et/ou des entreprises qui attestent des déclarations concernant un utilisateur ou une personne morale (par exemple le nom, le numéro de TVA) sous la forme d'une attestation numérique, également appelée attestation électronique d'attributs (EAA) dans les termes d'eIDAS 2. Ces attestations sont des données signées cryptographiquement par une clé que seul l'émetteur contrôle et vérifiée à l'aide de la contrepartie publique de cette clé. La confiance est établie au moyen de listes et de registres officiels sur lesquels chaque acteur (émetteur, vérificateur et fournisseur de portefeuille) doit figurer pour être reconnu par les autres acteurs de l'écosystème. Le format de données des attestations suivra des normes techniques telles que mdoc/mDL, SD-JWT VC (IETF) et/ou W3C VC v2.0, et elles sont transmises aux utilisateurs finaux par internet au moyen de protocoles comme OID4VCI/ISO-18013-7.
Au titre d'eIDAS 2, les attestations que les émetteurs peuvent délivrer sont réparties en cinq catégories :
- Données d'identification personnelle (PID) - Les PID constituent le jeu d'attributs central de l'« identité numérique » (par exemple nom, adresse, nationalité, …) que chaque utilisateur de portefeuille reçoit des fournisseurs de PID dans chaque État membre.
- Données d'identification personnelle des personnes morales (LPID) - La LPID est l'équivalent de la PID des personnes physiques pour les personnes morales (par exemple entreprises, organisations, institutions), également délivrée par les fournisseurs de PID dans chaque État membre.
- Attestations électroniques d'attributs délivrées par un organisme du secteur public (PuB-EAA) - Les PuB-EAA sont des documents officiels (par exemple acte de naissance, titre de séjour, identifiant fiscal) sous forme numérique, dotés de la même valeur juridique que leur équivalent papier. Elles sont délivrées par des fournisseurs de PuB-EAA enregistrés.
- Attestations électroniques d'attributs qualifiées (QEAA) - Les QEAA sont des attestations dont les attributs sont vérifiés auprès de sources authentiques (par exemple les documents constitutifs d'une société issus d'un registre du commerce). Elles ont également la même valeur juridique que les documents papier. Elles sont délivrées par des prestataires de services de confiance qualifiés enregistrés.
- Attestations électroniques d'attributs non qualifiées (EAA) - Il s'agit de tous les autres types d'attestations (par exemple cartes d'embarquement, badges de formation en ligne, cartes de membre, abonnements de salle de sport). Elles sont délivrées par des prestataires de services de confiance non qualifiés.
Les attributs concrets (par exemple nom, adresse, …) de chaque type d'attestation (par exemple PID, QEAA, EAA) et sous-type (par exemple acte de naissance, carte d'embarquement) seront définis au moyen de référentiels d'attestation. Le référentiel, outre le schéma de l'attestation, peut également définir des règles propres à un secteur (par exemple pour le secteur bancaire) et préciser si une attestation doit être révocable ou non.
Certains secteurs vont au-delà des référentiels et disposent de spécifications sectorielles contraignantes. Dans le secteur bancaire, par exemple, la Commission européenne a publié en décembre 2025 la spécification technique 12 (TS12), qui définit la manière dont le portefeuille EUDI réalise l'authentification forte du client (SCA) au titre de PSD2. Pour un détail, par secteur, des obligations, des échéances et des types d'attestations applicables aux banques et aux établissements financiers, consultez notre guide eIDAS 2 pour les services financiers.
Le tableau ci-dessous présente une vue d'ensemble des exigences de haut niveau pour chaque émetteur des différents types d'attestations.
| Exigence | PID/LPID | PuB-EAA | QEAA | EAA |
|---|---|---|---|---|
| S'enregistrer en tant qu'émetteur (devenir un acteur de confiance de l'écosystème) | ✅ | ✅ | ✅ | ✅ |
| Vérification de l'identité de l'utilisateur au niveau de garantie élevé avant la délivrance | ✅ | ✅ (peut utiliser la PID pour le niveau de garantie) | ✅ (peut utiliser la PID pour le niveau de garantie) | – (selon le référentiel) |
| Authentification du portefeuille avant la délivrance | ✅ | ✅ | ✅ | ✅ |
| Prise en charge des normes d'attestation ISO/IEC 18013-5 & ; SD-JWT VC (IETF) | ✅ | ✅ | ✅ | ✅ |
| Prise en charge de la norme d'attestation W3C VC VCDM v2.0 | – | – | – | ✅ |
| Prise en charge des protocoles de délivrance OID4VCI / ISO-18013-7 | ✅ | ✅ | ✅ | ✅ |
| L'attestation délivrée doit comporter un statut (par exemple révocation si la validité > ; 24 h) | ✅ | ✅ | ✅ | – (selon le référentiel) |
| Garantir la conformité au référentiel d'attestation | ✅ | ✅ | ✅ | ✅ |
| Fournir des politiques de divulgation intégrées précisant qui (partie utilisatrice) peut recevoir l'attestation | - | Facultatif | Facultatif | Facultatif |
Le vérificateur (partie utilisatrice)
Les vérificateurs sont des administrations et/ou des entreprises qui souhaitent demander et vérifier un ensemble de déclarations concernant un utilisateur (par exemple s'il est majeur). Comme les émetteurs, les vérificateurs devront être enregistrés pour être reconnus par le portefeuille. Ils devront prendre en charge les protocoles d'échange d'attestations requis, comme OID4VP/ISO-18013-7 pour les vérifications en ligne et ISO-18013-5 pour la vérification hors ligne selon leur cas d'usage, et être capables d'interpréter les différents formats et types d'attestations (par exemple mdoc/mDL, SD-JWT VC (IETF), W3C VCDM v2.0).
Le tableau ci-dessous présente une vue d'ensemble des exigences de haut niveau pour les parties utilisatrices, selon qu'elles opèrent en ligne ou hors ligne.
| Exigence | En ligne | Hors ligne |
|---|---|---|
| S'enregistrer en tant que vérificateur (devenir un acteur de confiance de l'écosystème) et indiquer les attributs que vous souhaitez demander. | ✅ | ✅ |
| Prise en charge des normes d'attestation SD-JWT VC (IETF) & ; W3C VC VCDM v2.0 | ✅ | – |
| Prise en charge de la norme d'attestation ISO/IEC 18013-5 | ✅ | ✅ |
| Prise en charge des protocoles de vérification OID4VP / ISO-18013-7 | ✅ | – |
| Prise en charge du protocole de vérification ISO-18013-5 (hors ligne) | – | ✅ |
| Ne demander que les attributs indiqués lors de l'enregistrement | ✅ | ✅ |
| Valider l'attestation présentée (contrôle de la signature, contrôle de la liaison à l'utilisateur, contrôles propres au référentiel, …) | ✅ | ✅ |
| Conserver les journaux relatifs à un processus de mise en correspondance d'identité et à son résultat (12 mois maximum) | ✅ | – |
| Prise en charge de l'authentification par pseudonyme (si l'identité de l'utilisateur n'est pas requise par le service) | ✅ | – |
| Permettre la présentation en ligne via la W3C Digital Credentials API une fois cette API entièrement normalisée & ; prise en charge | ✅ | – |
Le fournisseur de portefeuille
Au titre d'eIDAS 2, les fournisseurs de portefeuille sont soit
- des États membres, soit
- des organisations certifiées qui proposent des portefeuilles aux utilisateurs.
Ils doivent uniquement fournir le logiciel (l'instance de portefeuille) et veiller à ce qu'il satisfasse à toutes les exigences de sécurité permettant d'atteindre le niveau de garantie « élevé ». Ils sont chargés de délivrer les attestations d'unité de portefeuille, qui sont des attestations numériques précisant les capacités techniques du portefeuille lors du processus d'activation de celui-ci. Cette attestation sera utilisée dans les échanges avec les autres participants de l'écosystème, tels que les émetteurs, pour établir la confiance. Les fournisseurs de portefeuille doivent également veiller à ce que le portefeuille prenne en charge tous les protocoles d'échange requis (par exemple OID4VCI) et tous les formats d'attestation requis (par exemple mdoc/mDL). Ils doivent gérer l'ensemble du cycle de vie des portefeuilles, de l'installation à l'activation, la gestion et la désinstallation, tout en veillant à ce que l'utilisateur conserve le contrôle exclusif de ses identités numériques.
Outre les fournisseurs de portefeuille certifiés, il existera également un marché pour les portefeuilles non certifiés destinés aux consommateurs ou aux entreprises, dans des cas d'usage où la certification n'est pas requise. Les organisations qui disposent déjà d'une base d'utilisateurs fidèle et importante pourraient enrichir leurs applications de fonctionnalités de portefeuille et devenir ainsi un point de contact encore plus central dans le quotidien de leurs utilisateurs. Chaque fois que les utilisateurs auront besoin d'accéder à leurs attestations, ils ouvriront leur application de portefeuille d'identité, ce qui renforce l'engagement et crée des occasions de création de valeur. Les précurseurs dans des secteurs comme la banque et la finance, la technologie et les télécommunications, les médias sociaux et les grandes plateformes, le voyage, l'éducation et les soins de santé bénéficient donc largement d'une utilisation accrue de leur application en devenant un hub d'identité quotidien pour leurs utilisateurs et leur vie numérique.
Le tableau ci-dessous présente une vue d'ensemble des exigences de haut niveau pour les fournisseurs de portefeuille (certifiés ou non certifiés).
| Exigence | Certifié | Non certifié |
|---|---|---|
| Distribuer la solution de portefeuille via les magasins d'applications officiels du système d'exploitation ou par chargement latéral. | ✅ | ✅ |
| Imposer une authentification de l'utilisateur au niveau du système d'exploitation | ✅ | Facultatif |
| Inviter l'utilisateur à configurer un compte fournisseur + lier le compte à l'instance d'unité de portefeuille | ✅ | Facultatif |
| Utiliser le WSCA de l'appareil ou déployer un HSM à distance pour la gestion des clés | ✅ | ✅ |
| N'activer l'unité de portefeuille que si au moins un WSCA/WSCD est certifié pour le niveau de garantie. | ✅ | Facultatif |
| Délivrer l'attestation d'unité de portefeuille (WUA) | ✅ | Facultatif |
| Prise en charge des normes d'attestation ISO/IEC 18013-5 & ; SD-JWT VC (IETF) & ; W3C VC VCDM v2.0 | ✅ | Aucune exigence pour tous les types |
| Prise en charge des protocoles de vérification OID4VP/ISO-18013-7 | ✅ | Aucune exigence pour toutes les normes |
| Prise en charge des protocoles de délivrance OID4VCI/ISO-18013-7 | ✅ | Aucune exigence pour toutes les normes |
| Fournir une vue de la marque de confiance (l'utilisateur peut vérifier le statut de certification) | ✅ | – |
| Intégrer & ; utiliser les listes de confiance | ✅ | Facultatif |
| Publier l'ancre de confiance & ; permettre le traitement de la confiance par d'autres parties (par exemple les émetteurs) | ✅ | Facultatif |
| Présenter les attributs demandés & ; les coordonnées de la partie lors de l'interaction de l'utilisateur avec les parties utilisatrices | ✅ | Facultatif |
| Tenir un journal des transactions relatif aux actions (présentation, délivrance) accessible aux utilisateurs | ✅ | Facultatif |
| Proposer des options de sauvegarde, de restauration et de migration | ✅ | Facultatif |
| Prendre en charge les pseudonymes et les passkeys | ✅ | Facultatif |
| Permettre aux utilisateurs de créer des signatures/cachets électroniques qualifiés | ✅ | Facultatif |
| Permettre la délivrance & ; la présentation en ligne via la W3C Digital Credentials API une fois cette API entièrement normalisée & ; prise en charge | ✅ | Facultatif |
| Gestion de la révocation et de la suspension (par exemple révocation demandée par l'utilisateur ou le fournisseur de PID) | ✅ | Facultatif |
| Se soumettre à une évaluation de la conformité par un organisme accrédité et obtenir une certification | ✅ | – |
Mon organisation doit-elle être émetteur, vérificateur ou fournisseur de portefeuille ?
Pour déterminer à quel rôle (émetteur, vérificateur ou fournisseur de portefeuille) votre organisation correspond, examinons les éléments suivants :
Émetteur
| Question directrice | Gérons-nous ou contrôlons-nous des données susceptibles d'être délivrées sous forme d'attestation numérique ? |
| Vous assumez ce rôle si… | Les données détenues par votre organisation ont une valeur juridique, commerciale ou opérationnelle pour vous, vos partenaires ou le marché. |
| Exemples typiques | Une autorité publique délivrant des PID, une université délivrant des diplômes, un prestataire de santé délivrant des cartes d'assurance. |
*Remarque : pour plus de détails sur le type d'émetteur que votre organisation peut être (PID/LPID, QEAA, EAA), consultez la section « Build ». *
Vérificateur (partie utilisatrice)
| Question directrice | Devons-nous authentifier des utilisateurs ou valider des déclarations les concernant ? |
| Vous assumez ce rôle si… | Vous devez contrôler des attributs d'identité ou des droits pour fournir un service ou répondre à des exigences de conformité. |
| Exemples typiques | Une banque vérifiant des justificatifs de revenus, un prestataire de soins contrôlant les données d'un patient, une plateforme en ligne exigeant une authentification forte. |
Fournisseur de portefeuille
| Question directrice | Souhaitons-nous fournir aux utilisateurs finaux un portefeuille numérique pour stocker et présenter des attestations ? |
| Vous assumez ce rôle si… | Vous prévoyez de livrer et de maintenir une application ou un service de portefeuille pour les utilisateurs. |
| Exemples typiques | Portefeuilles de citoyens certifiés eIDAS2 ; portefeuilles d'entreprise ou grand public non certifiés intégrés à un produit ou à un service. |
Remarque : une organisation peut exercer plusieurs rôles à la fois (par exemple être à la fois émetteur et vérificateur).
Développer ou acheter
Maintenant que vous avez une bonne compréhension des rôles, des exigences de haut niveau et des cas d'usage, il est temps de vous poser la question de savoir si vous devez développer votre propre solution (en interne) ou en acheter une existante.
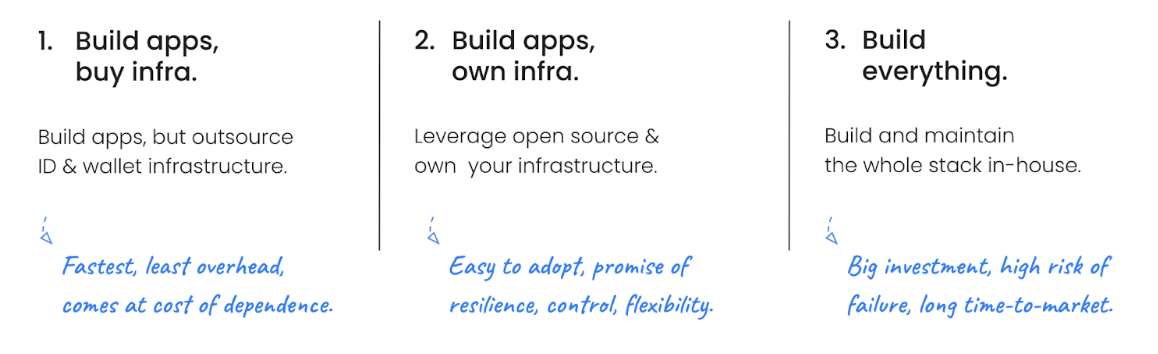
Trois options s'offrent à vous :
- Développer les applications, acheter l'infrastructure (ne développer que l'interface et les applications, externaliser l'infrastructure)
- Développer les applications, maîtriser l'infrastructure (utiliser l'open source pour maîtriser l'infrastructure)
- Tout développer (développer et maintenir l'ensemble de la pile en interne)
Chaque option présente des avantages et des inconvénients :
Ce que « tout développer » implique réellement
Mettre en œuvre une solution conforme à eIDAS 2 en interne signifie s'attaquer à de multiples domaines. Les équipes doivent implémenter et se tenir à jour sur :
- Normes d'attestation : ISO/IEC 18013-5, SD-JWT VC (IETF), W3C VCDM 2.0
- Protocoles d'échange : ISO/IEC 18013-7, OID4VCI, OID4VP
- Gestion des clés : intégrer un KMS ou développer le vôtre
- Révocation : signer/gérer/publier des Attestation Status Lists ou des listes de révocation
- Approvisionnement en données : connecter les sources authentiques et bases de données pour les données de délivrance
- Politiques de divulgation : intégrer les politiques de divulgation intégrées lors de la délivrance ; les interpréter lors de la vérification
- Mesures de protection de la vie privée : par exemple, éviter de corréler les lots de délivrance
- Gestion de la certification : certificats d'accès pour les émetteurs et les vérificateurs, et audits
- … tout cela s'ajoute aux applications et à la logique métier propres au produit.
Le modèle qu'adoptent la plupart des équipes : développer les applications, acheter ou maîtriser l'infrastructure
Les administrations et les entreprises doivent adopter des portefeuilles d'identité numérique, mais se heurtent à :
- L'urgence liée aux échéances réglementaires et à la pression concurrentielle et des clients
- Un vivier de talents limité (protocoles et normes) pour développer en interne
- Une complexité technique (PKI, KMS, signatures, attestations, protocoles) qui accroît le risque d'échec
- Des normes en évolution rapide (W3C, OIDF, ISO, IETF, …) qui gonflent les coûts de maintenance
- Des risques de conformité (par exemple liés à eIDAS 2) qui élargissent le périmètre d'audit et la responsabilité
La plupart des organisations veulent lancer des applications et des solutions rapidement, sans assumer la complexité et les risques techniques et réglementaires.
Par conséquent, la plupart des organisations utilisent une infrastructure existante (open source ou propriétaire) et développent des applications personnalisées par-dessus (en interne ou avec des partenaires). Elles privilégient une infrastructure (open source) qu'elles peuvent exploiter elles-mêmes (« auto-gérée ») pour maximiser leur contrôle, tout en déléguant le travail d'implémentation et la complexité les plus importants aux solutions existantes afin de réduire les coûts et les risques et d'accélérer leur mise sur le marché.
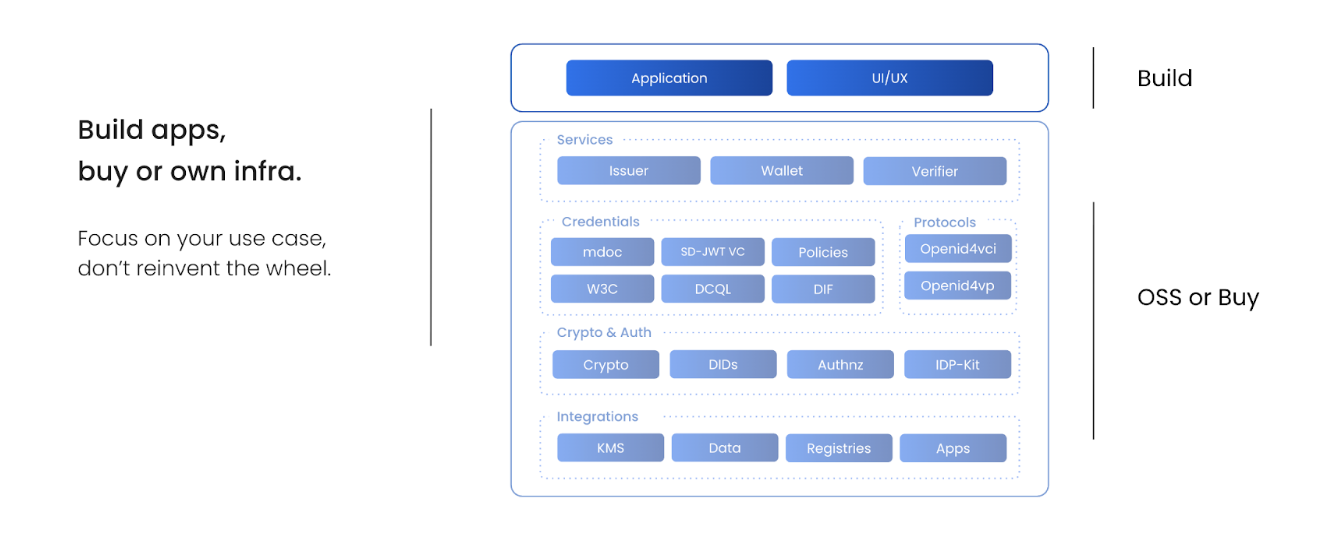
Pour commencer avec les solutions open source, citons par exemple l'implémentation de référence du portefeuille EUDI (application de portefeuille B2C) ou le Community Stack de walt.id (Issuer, Wallet, Verifier). Pour les options propriétaires, vous pouvez consulter l'Enterprise Stack de walt.id.
La sélection des technologies et des fournisseurs pouvant s'avérer complexe, nous avons également créé une liste de contrôle fondée sur la manière dont d'autres organisations de différents secteurs évaluent leurs options :
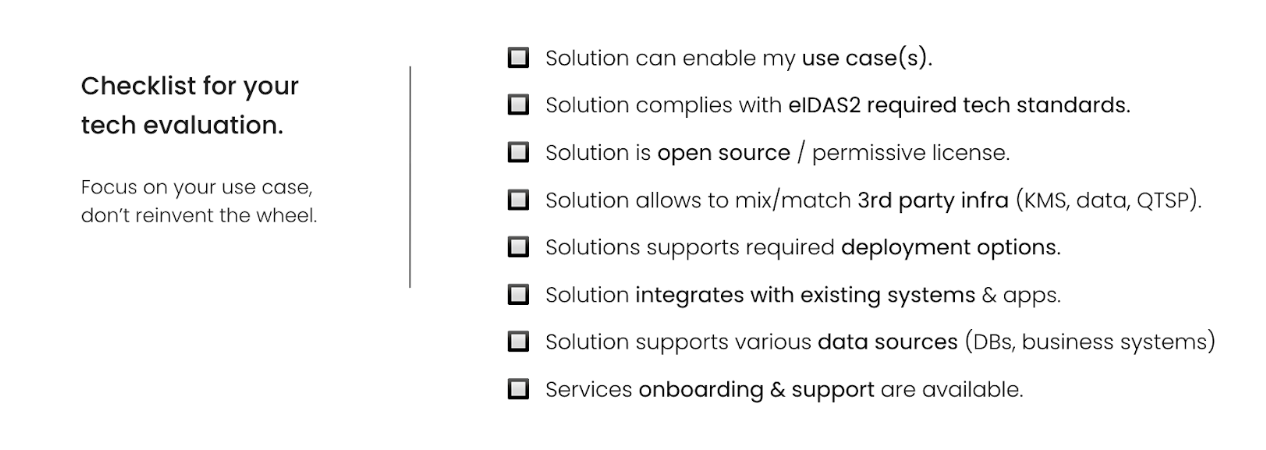
Vous trouverez une liste de contrôle détaillée pour l'évaluation des technologies et des fournisseurs en annexe.
Développer | Émetteur, vérificateur, portefeuille et exigences techniques
Dans cette section, nous examinons de plus près les rôles (émetteur, vérificateur, fournisseur de portefeuille) présentés précédemment. Nous allons explorer chaque rôle plus en détail et décrire les exigences techniques spécifiques qu'il doit respecter. Cela vous donnera les connaissances nécessaires pour développer le cas d'usage que vous avez choisi.
Émetteurs
Fournisseurs de PID et de LPID (identifiants de personnes physiques et morales)
Les fournisseurs de PID sont des organisations désignées par les États membres pour délivrer des PID et des LPID. Les PID constituent l'attestation de données d'identité de base que chaque portefeuille eIDAS 2 doit détenir pour être valide. Les « LPID » sont les données d'identité de base des personnes morales.
Le jeu de données du PID et du LPID est officiellement défini, fiable, et sert de « pièce d'identité numérique » de l'utilisateur dans tous les États membres.
Le PID :
Pour un aperçu détaillé des attributs d'un PID, veuillez vous référer à la section « Le PID » au début de ce document.
Le LPID :
Attributs obligatoires d'un LPID :
- Dénomination légale actuelle
- Identifiant unique construit par l'État membre émetteur (conforme aux spécifications transfrontalières)
Les attributs facultatifs d'un LPID comprennent :
- Adresse actuelle
- Numéro d'enregistrement à la TVA
- Numéro de référence fiscal
- Identifiant unique européen (directive (UE) 2017/1132)
- Identifiant d'entité juridique (LEI)
- Numéro d'enregistrement et d'identification des opérateurs économiques (EORI)
- Numéro d'accise
Remarque : les attributs obligatoires et facultatifs d'un PID et d'un LPID sont définis dans l'annexe du règlement (UE) 2024/2977.
Les organisations qui souhaitent devenir fournisseurs de PID doivent satisfaire aux exigences suivantes :
| Exigence | Détails |
|---|---|
| Preuve d'identité et niveau de garantie | Les fournisseurs de PID doivent vérifier l'identité de l'utilisateur de portefeuille au niveau de garantie élevé (LoA High). Les méthodes typiques comprennent :
|
| Vérification de l'attestation d'unité de portefeuille | Avant de délivrer un PID, le fournisseur doit authentifier l'unité de portefeuille. Contrôles requis :
|
| Protocole et formats de délivrance |
|
| Gestion des statuts et révocation |
|
| Enregistrement et listes de confiance |
|
| Contenu du PID et intégrité des données |
|
| Mesures de protection de la vie privée lors de la présentation |
|
Fournisseurs de PuB-EAA et de QEAA
Les fournisseurs de PuB-EAA sont des organismes du secteur public (autorités publiques) qui souhaitent délivrer leurs documents officiels sous forme d'attestations numériques. Ces attestations numériques auront le même statut juridique que leurs originaux papier.
Citons par exemple :
- Les autorités publiques - Ministères, registres, municipalités
- Les services d'état civil - Actes de naissance, actes de mariage, actes de décès
- Les autorités d'immigration et de résidence - Passeports, visas, titres de séjour
- Les autorités fiscales - Identifiants fiscaux, déclarations de revenus et fiscales
- Les organismes de sécurité sociale - Numéros de sécurité sociale, cartes d'assurance maladie
- Les autorités de délivrance des permis de conduire - Permis de conduire, certificats d'immatriculation des véhicules
- Les universités publiques (pour les diplômes ayant un effet juridique) - Diplômes reconnus en droit
Les fournisseurs de QEAA sont des entreprises ou organisations privées certifiées qui souhaitent délivrer des attestations numériques contenant des jeux de données officiels et vérifiés provenant d'autorités publiques (sources authentiques). Les fournisseurs de QEAA doivent être des prestataires de services de confiance qualifiés ; dans le cas contraire, les attestations numériques qu'ils délivrent sont des EAA du point de vue d'eIDAS 2.
Citons par exemple :
- Les entreprises de vérification d'identité (IDV) - Services d'identité postale ou fournisseurs d'identité en ligne autorisés à attester l'identité ou la résidence sous forme d'attestations numériques (par exemple, opérateurs Post-ID/Video-ID).
- Les organismes accrédités de contrôle et d'inspection (TIC) - Centres de contrôle technique automobile, laboratoires de métrologie et d'évaluation de la conformité délivrant des certificats réglementaires.
- Les prestataires de services aux entreprises agissant sur des données officielles - Agents de greffes ou prestataires de services de confiance ou aux entreprises attestant les fonctions de dirigeant ou de représentant et le statut de bénéficiaire effectif (UBO) sur la base du registre du commerce.
- Les universités ou écoles privées accréditées (reconnues par l'État) - Diplômes ayant un effet juridique.
- Les notaires - Actes notariés, copies certifiées conformes, documents de constitution de société ou procurations.
Les organisations qui souhaitent devenir fournisseurs de PuB-EAA ou de QEAA doivent satisfaire aux exigences suivantes :
| Exigence | Détails |
|---|---|
| Vérification d'identité et niveau de garantie |
Remarque : les fournisseurs de PuB-EAA, qui sont des organismes du secteur public (tels que des agences gouvernementales) chargés de délivrer des attestations électroniques d'attributs, ne sont pas eux-mêmes des prestataires de services de confiance qualifiés (QTSP). Toutefois, pour garantir la fiabilité et l'effet juridique des attestations qu'ils délivrent, un fournisseur de PuB-EAA obtient un certificat qualifié auprès d'un QTSP. Ce certificat qualifié permet ensuite au fournisseur de PuB-EAA de signer ses attestations de manière juridiquement valable et sécurisée. Lorsqu'un tiers (partie utilisatrice) vérifie une telle attestation, il contrôle la signature du fournisseur de PuB-EAA (qui repose sur le certificat délivré par le QTSP) et vérifie également le certificat du QTSP |
| Vérification de l'attestation d'unité de portefeuille | Avant de délivrer une attestation QEAA/PuB-EAA, le fournisseur doit authentifier l'unité de portefeuille. Contrôles requis :
|
| Protocole de délivrance et formats |
|
| Gestion des statuts et révocation |
|
| Enregistrement et listes de confiance |
|
| Contenu et intégrité des données des QEAA et PuB-EAA |
|
| Politiques de divulgation intégrées |
|
| Mesures de renforcement de la protection de la vie privée lors de la présentation |
|
| Obtention des attributs |
|
Fournisseur d'EAA non qualifiée
Les fournisseurs d'EAA non qualifiée sont tous types d'entreprises et d'organisations du secteur privé qui souhaitent délivrer des attestations numériques pour rationaliser leurs opérations, réduire leurs coûts et améliorer l'expérience utilisateur.
Exemples:
- Commerce et distribution → cartes de fidélité, adhésions, programmes de remise
- Banque et finance → intégration des clients, contrôles KYC allégés, accès aux comptes
- Voyage et hôtellerie → enregistrement à l'hôtel, cartes d'embarquement, location de voitures
- Événements et divertissement → billets de concert, bracelets de festival, passes sportifs
- Éducation et formation → certificats de fin de formation, cartes étudiantes, badges d'apprentissage en ligne
- Personnel et RH → badges d'employé, attestations de formation professionnelle, accès aux locaux
- Télécommunications et services publics → enregistrement de carte SIM, contrats de service, identification des clients
- Assurance → cartes d'assuré, attestations de traitement de sinistres
- Mobilité et transport → passes de transport public, location de vélos/trottinettes, permis de stationnement
- Clubs et associations → cartes de membre, passes de salle de sport, accès aux ONG ou aux communautés
Les organisations qui souhaitent devenir fournisseur d'EAA non qualifiée doivent satisfaire aux exigences suivantes :
| Exigence | Détails |
|---|---|
| Vérification d'identité et niveau de garantie |
|
| Vérification de l'attestation d'unité de portefeuille | Avant de délivrer une attestation EAA, le fournisseur doit authentifier l'unité de portefeuille. Contrôles requis :
|
| Protocole de délivrance et formats |
|
| Gestion des statuts et révocation |
|
| Enregistrement et listes de confiance |
|
| Contenu et intégrité des données des EAA |
|
| Politiques de divulgation intégrées |
|
| Mesures de renforcement de la protection de la vie privée lors de la présentation |
|
Fournisseurs de portefeuille (certifiés)
Fournisseur de portefeuille : un État membre ou une organisation mandatée/reconnue par un État membre qui fournit la solution de portefeuille EUDI — en exploitant le portefeuille pour les utilisateurs et en délivrant les attestations de portefeuille et les preuves de confiance nécessaires à sa gestion et à son authentification.
Unité de portefeuille : une configuration spécifique d'une solution de portefeuille, contrôlée par l'utilisateur — comprenant l'application de portefeuille (instance de portefeuille), l'application cryptographique sécurisée et l'appareil — fournie par un fournisseur de portefeuille à une personne physique comme véhicule pour stocker et présenter le PID et les (Q)EAA.
Les organisations qui souhaitent devenir fournisseur de portefeuille doivent remplir les exigences suivantes :
| Exigence | Détails |
|---|---|
| Installation de l'unité de portefeuille |
|
| Comptes utilisateurs et authentification |
|
| Activation de l'unité de portefeuille |
|
| Délivrance de la WUA |
|
| Protocoles de délivrance et de présentation |
|
| Marque de confiance et certification | Fournir une vue de la marque de confiance permettant aux utilisateurs de vérifier le statut de certification de la solution de portefeuille. |
| Gestion de la confiance |
|
| Confidentialité des utilisateurs et divulgation sélective |
|
| Journal des transactions | Tenir un journal des transactions accessible depuis le tableau de bord du portefeuille ; veiller à ce que l'utilisateur puisse consulter, supprimer ou signaler les transactions. |
| Révocation, sauvegarde, restauration et migration |
|
| Prise en charge des pseudonymes et des clés d'accès |
|
| Signatures et cachets électroniques qualifiés |
|
| Digital Credentials API | Permettre la délivrance et les présentations en ligne via la Digital Credentials API du W3C une fois celle-ci pleinement normalisée et largement prise en charge par les navigateurs et systèmes d'exploitation concernés. |
| Accessibilité et expérience utilisateur | Veiller à ce que l'application de portefeuille respecte les normes d'accessibilité (directive (UE) 2019/882). |
| Gestion de la révocation et de la suspension |
|
| Évaluation de la conformité et obtention de la certification | Suivre les spécifications techniques de la Commission relatives aux unités de portefeuille, se soumettre à une évaluation de la conformité par un organisme accrédité et obtenir la certification. |
Fournisseurs de portefeuille (non certifiés)
Les fournisseurs de portefeuille non certifiés sont des entreprises du secteur privé qui souhaitent ajouter à leurs applications ou plateformes existantes des capacités de portefeuille numérique sans la certification formelle eIDAS 2. Cette approche est idéale pour de nombreux cas d'usage quotidiens qui n'exigent pas un niveau de conformité élevé.
Exemples :
- Banque et finance → accès aux comptes, KYC allégé, gestion des cartes
- Télécommunications → enregistrement SIM/eSIM, signature de contrats
- Applications de réseaux sociaux → preuves d'âge ou d'attributs, vérification des créateurs
- Voyage et hôtellerie → cartes d'embarquement, enregistrement à l'hôtel, location de voitures
- Santé → identifiants de patients, retrait d'ordonnances électroniques
- Éducation et formation → cartes d'étudiant, badges de cours, éligibilité aux examens
- Commerce et distribution → fidélité, adhésions, achats soumis à une condition d'âge
- Événements et divertissement → billets, laissez-passer, accréditations
- Mobilité et transport → abonnements de transport, location de vélos et de trottinettes, stationnement
- Personnel et RH → badges d'employés, accès aux bâtiments et aux systèmes informatiques
Les organisations qui souhaitent proposer des portefeuilles non certifiés doivent remplir les exigences suivantes :
| Exigence | Détails |
|---|---|
| Comptes utilisateurs et authentification (facultatif) |
|
| Activation de l'unité de portefeuille (facultatif) |
|
| Délivrance de la WUA (facultatif) |
|
| Protocoles de délivrance et de présentation |
|
| Gestion de la confiance (facultatif) |
|
| Confidentialité des utilisateurs et divulgation sélective |
|
| Journal des transactions (facultatif) |
|
| Révocation, sauvegarde, restauration et migration (facultatif) |
|
| Prise en charge des pseudonymes et des clés d'accès (facultatif) |
|
| Signatures et cachets électroniques qualifiés (facultatif) |
|
| Digital Credentials API (facultatif) | Permettre la délivrance et les présentations en ligne via la Digital Credentials API du W3C une fois celle-ci pleinement normalisée et largement prise en charge par les navigateurs et systèmes d'exploitation concernés. |
| Accessibilité et expérience utilisateur (facultatif) | Veiller à ce que l'application de portefeuille respecte les normes d'accessibilité (directive (UE) 2019/882). |
| Gestion de la révocation et de la suspension (facultatif) |
|
Vérificateurs (parties utilisatrices)
Une partie utilisatrice — également appelée vérificateur — est un fournisseur de services public ou privé qui, avec l'accord de l'utilisateur, demande et vérifie auprès d'un portefeuille EUDI des attributs PID ou EAA (QEAA/PuB-EAA/EAA non qualifiée) pour fournir un service : ouvrir un compte bancaire, s'inscrire à l'université, candidater à un emploi, autoriser un paiement ou s'identifier pour une réservation d'hôtel, par exemple.
Les organisations qui souhaitent devenir vérificateurs doivent remplir les exigences suivantes :
| Exigence | Détails |
|---|---|
| Enregistrement et certificats |
|
| Protocoles de vérification |
|
| Ne demander que les attributs enregistrés | Le portefeuille vérifie que les attributs demandés correspondent à ceux qui sont enregistrés. Si vous demandez davantage d'attributs, le portefeuille avertit l'utilisateur et peut refuser la demande. |
| Valider les attestations présentées |
|
| Accord de l'utilisateur et divulgation sélective |
|
| Minimisation et conservation des données |
|
| Gestion des intermédiaires |
|
| Pseudonyme et authentification forte de l'utilisateur |
|
| Digital Credentials API | Autoriser facultativement la présentation en ligne via la Digital Credentials API du W3C dès qu'elle sera pleinement normalisée et prise en charge par les navigateurs et systèmes d'exploitation concernés. |
Obtenir le guide au format PDF
Obtenez le guide complet eIDAS2 au format PDF
Inscrivez-vous pour recevoir le guide complet de mise en œuvre directement dans votre boîte de réception.
Annexe
Liste des actes d'exécution adoptés (eIDAS2)
Voici un aperçu des règlements déjà adoptés, regroupés en quatre paquets. Les premier et deuxième paquets sont importants pour les organisations et les entreprises qui souhaitent agir en tant que fournisseurs de portefeuille, émetteurs et/ou parties utilisatrices. Le troisième paquet s'adresse principalement aux émetteurs qui souhaitent délivrer des Q(E)AA et/ou exploiter des services de confiance. Le quatrième paquet porte sur les services de signature électronique qualifiée, de cachet, d'horodatage, d'envoi recommandé, de validation et de conservation qualifiés.
Remarque : la liste fournie n'est pas encore complète, la Commission menant actuellement des consultations sur des actes d'exécution supplémentaires.
Paquet de règlements 1 :
- (UE) 2024/2979 — Intégrité et fonctionnalités essentielles des portefeuilles européens d'identité numérique.
- (UE) 2024/2982 — Protocoles et interfaces devant être pris en charge par le cadre européen d'identité numérique.
- (UE) 2024/2977 — Données d'identification personnelle (PID) et attestations électroniques d'attributs (EAA) délivrées aux portefeuilles.
- (UE) 2024/2981 — Cadre de certification des portefeuilles européens d'identité numérique.
- (UE) 2024/2980 — Notifications à la Commission.
Paquet de règlements 2 :
- (UE) 2025/846 — Correspondance transfrontalière des identités pour les personnes physiques.
- (UE) 2025/847 — Réactions aux violations de la sécurité des portefeuilles européens d'identité numérique.
- (UE) 2025/848 — Enregistrement des parties utilisatrices de portefeuille.
- (UE) 2025/849 — Soumission d'informations pour la liste de l'UE des portefeuilles certifiés.
Paquet de règlements 3 :
- (UE) 2025/1566 — normes de référence pour la vérification de l'identité et des attributs lors de la délivrance de certificats qualifiés ou de QEAA.
- (UE) 2025/1567 — gestion des QSCD à distance et des QSealCD à distance en tant que services de confiance qualifiés.
- (UE) 2025/1568 — procédures d'évaluation par les pairs pour les schémas d'eID.
- (UE) 2025/1569 — (Q)EAA et EAA fournies par un organisme du secteur public responsable d'une source authentique ou pour son compte.
- (UE) 2025/1570 — notification des informations relatives aux QSCD et QSealCD certifiés.
- (UE) 2025/1571 — formats et procédures pour les rapports annuels des organes de surveillance.
- (UE) 2025/1572 — format et procédures de notification de l'intention de fournir des services de confiance qualifiés et de vérification préalable à leur démarrage.
Paquet de règlements 4 :
- (UE) 2025/1929 — Fixe les règles relatives au rattachement d'une date et d'une heure à des données ainsi que les exigences d'exactitude applicables aux sources de temps utilisées pour les horodatages électroniques qualifiés.
- (UE) 2025/1942 — Définit les exigences applicables aux services de validation qualifiés pour les signatures électroniques qualifiées et les cachets électroniques qualifiés.
- (UE) 2025/1943 — Établit les normes de référence pour les certificats qualifiés de signature électronique et de cachet électronique.
- (UE) 2025/1944 — Fixe les normes de référence et les règles d'interopérabilité applicables aux processus d'envoi et de réception de données dans le cadre des services d'envoi recommandé électronique qualifiés (QERDS).
- (UE) 2025/1945 — Précise les règles de validation des signatures et cachets électroniques qualifiés, ainsi que des signatures et cachets avancés fondés sur des certificats qualifiés.
- (UE) 2025/1946 — Fixe les exigences applicables aux services de conservation qualifiés pour les signatures électroniques qualifiées et les cachets électroniques qualifiés.
Paquet de règlements 5 :
- (UE) 2025/2160 — Fixe les normes de référence, spécifications et procédures relatives à la gestion des risques liés à la fourniture de services de confiance non qualifiés.
- (UE) 2025/2162 — Établit les règles relatives à l'accréditation des organismes d'évaluation de la conformité chargés de l'évaluation des prestataires de services de confiance qualifiés.
- (UE) 2025/2532 — Établit les normes de référence et spécifications pour les services d'archivage électronique qualifiés.
Paquet de règlements 6 :
- (UE) 2026/248 — Définit les règles relatives aux formats des signatures électroniques avancées et des cachets électroniques avancés à reconnaître par les organismes du secteur public.
Guide pour hiérarchiser les cas d'usage
Impact (ROI)
| Catégorie | Description |
|---|---|
| Augmenter les revenus | Rationaliser les parcours utilisateurs, par exemple en supprimant les mots de passe, les formulaires ou les processus d'identification en plusieurs étapes lors de l'onboarding ou du paiement, afin d'augmenter la conversion ou de réduire les taux d'abandon. |
| Réduire les coûts | Permettre des interactions en ligne qui exigeaient traditionnellement des rendez-vous en personne ou automatiser des processus métier pour économiser des coûts et des ressources (par exemple pour le traitement manuel des données), ou même remplacer les services tiers que vous utilisez actuellement pour résoudre des problèmes connexes par une solution unique et unifiée. |
| Prévenir les problèmes de conformité | Faciliter la conformité réglementaire, notamment en matière de protection des données, d'eID, de LBC/FT et d'autres réglementations pertinentes (par exemple RGPD, eIDAS2, LBC/FT), afin d'éviter des sanctions financières et des atteintes à la marque. |
| Prévenir la fraude | Garantir une vérification fiable des parties prenantes et introduire des documents numériques infalsifiables pour prévenir l'usurpation d'identité ou la falsification de documents. |
| Atténuer les risques de sécurité | Éliminer les principaux facteurs de risque à l'origine des violations de données, tels que les mots de passe ou le stockage agrégé des données. |
| Renforcer votre marque | Offrir des expériences utilisateurs plus fluides, renforcer la sécurité et améliorer la confidentialité en donnant aux parties prenantes le contrôle de leurs données. |
| Ne pas se laisser distancer | Enfin, tenez compte de l'impact sur votre activité si des concurrents adoptent l'identité décentralisée avant vous. |
Facilité de mise en œuvre
| Catégorie | Description |
|---|---|
| UI/UX | Évaluer comment les différents acteurs d'un cas d'usage interagissent et ce qu'il faudrait pour offrir aux utilisateurs une expérience fluide avec de nouveaux produits ou fonctionnalités. |
| Données | Identifier le type de données que vous utiliserez, où et comment ces données sont actuellement stockées et traitées, et si elles doivent être anonymisées. |
| Déploiement | Évaluer comment les solutions doivent être déployées, quels environnements sont utilisés et les exigences système pour la préproduction, les tests et la production. |
| Intégration | Évaluer la complexité des processus métier et de l'infrastructure informatique ou des applications existantes impliqués dans les cas d'usage. |
| Gouvernance | Identifier les services impliqués dans vos cas d'usage et la manière dont ils prennent leurs décisions, en particulier si vous avez besoin d'une adhésion en interne pour les implémentations. |
| Acheter ou développer | Évaluer si vous allez acheter ou développer (potentiellement à partir de solutions open source) et comment la charge de travail sera répartie entre les équipes internes ou externes. |
Liste de contrôle : évaluation des technologies et des fournisseurs
| Critère | Description |
|---|---|
| Rôle dans l'écosystème | Assurez-vous que votre solution permet à votre entreprise d'assumer le rôle requis (fournisseur de PID, de LPID, de QEAA, de PuB-EAA, d'EAA, partie utilisatrice ou fournisseur de portefeuille). |
| Cas d'usage | Assurez-vous que votre solution répond à vos exigences métier et peut être utilisée pour mettre en œuvre vos cas d'usage. |
| Conformité | Assurez-vous que votre solution respecte l'ensemble des réglementations exigées par vos activités (eIDAS2, RGPD, LBC/FT, TFR…). |
| Normes | Assurez-vous que votre solution prend en charge toutes les normes ouvertes pertinentes exigées par eIDAS 2. Par exemple, les normes d'attestation comme les Verifiable Credentials (W3C), les SD-JWT (IETF), les mDL/mdoc (ISO) ou les protocoles comme OID4VCI/VP. |
| Open source | Évaluez les solutions open source et propriétaires. De nombreuses organisations préfèrent les solutions open source pour maximiser leur contrôle, réduire les risques liés aux fournisseurs, garantir la transparence sur la qualité et la sécurité, et permettre une adoption plus rapide à moindre coût. |
| Flexibilité | Les solutions qui vous permettent de combiner ou de basculer entre différentes solutions de gestion de clés et services cloud ou de confiance (QTSP) aident à éviter la dépendance à un fournisseur ou à une technologie et peuvent être nécessaires pour répondre à des besoins réglementaires ou métier (KMS certifié, stockage local des données, etc.). |
| Déploiement | Choisissez une solution suffisamment flexible pour soutenir votre stratégie opérationnelle. Réfléchissez à la manière dont vous souhaitez exploiter votre infrastructure d'identité au cours des prochaines années : auto-hébergée sur site ou dans votre cloud, ou services cloud managés. |
| Intégration | Assurez-vous que la solution s'intègre à votre infrastructure et à vos applications existantes. Évitez autant que possible de tout remplacer et prévenez la dépendance à un fournisseur ou à une technologie. |
| Services | Vérifiez si les fournisseurs proposent des services professionnels (conseil, développement, intégration, support technique) directement ou par l'intermédiaire de partenaires. |
À propos de walt.id
walt.id propose une infrastructure holistique open source d'identité numérique et de portefeuilles déjà utilisée par +70K développeurs, administrations et entreprises dans le monde entier.
- Site web : https://walt.id
- GitHub (open source) : walt.id identity
- Espace développeurs : https://docs.walt.id
- Contact :
Communauté: LinkedIn — Youtube
Pour aller plus loin
- eIDAS 2 pour les services financiers (banque, SCA et KYC réutilisable)
- eIDAS 2 pour le secteur public (administrations, PuB-EAA et l'échéance d'acceptation des portefeuilles en 2026)
- eIDAS 2 pour l'éducation (universités, diplômes et microcertifications)
- eIDAS 2 pour le transport et la mobilité (le permis de conduire numérique de l'UE et les échéances des opérateurs)
- eIDAS 2 pour les télécommunications (fraude au SIM-swap et souscription transfrontalière)
- eIDAS 2 pour la santé (identité des patients et des professionnels de santé, EHDS et CEI numérique)
- eIDAS 2 pour l'assurance (échéance AMLR, souscription et preuve de couverture)
- eIDAS 2 pour l'énergie et les services publics (éligibilité aux dispositifs de soutien et preuve de fourniture)
- eIDAS 2 pour les très grandes plateformes en ligne (garantie de l'âge, comptes vérifiés et contrôles des professionnels)
- eIDAS 2 pour la poste et la livraison (identité lors de la remise et livraisons soumises à des restrictions d'âge)
- eIDAS 2 est là (avec Trustscape)
- Decentralized Identity Playbook
- Normes et écosystèmes d'identité numérique
- Introduction à l'identité numérique
- Monétiser l'identité numérique
- L'essor des écosystèmes d'identité
- Le rôle de la blockchain pour l'identité décentralisée